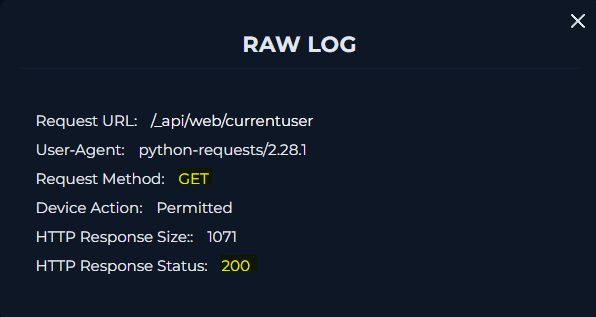
SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

Analyse de cas SOC illustrant la détection et la réponse à l'élévation de privilèges CVE-2023-29357 dans Microsoft SharePoint Server, incluant…

Analyse de cas SOC illustrant la détection et la réponse à l'élévation de privilèges CVE-2023-29357 dans Microsoft SharePoint Server, incluant…

Recherche pour la chasse aux menaces et l'analyse de sécurité

Scanne les workflows et journaux GitHub à la recherche d'indicateurs de CVE-2025-30066, détectant les actions malveillantes et les secrets exposés…

Moteur de correspondance de motifs de prompts inspiré de YARA qui combine des règles par mots-clés, par regex, par similarité sémantique et par…

Tableau de bord éducatif Streamlit qui simule des attaques de scan de ports, DoS, force brute et exfiltration de données, avec des visualisations,…

Un package Python pour générer des données fictives pour les SOC et l'automatisation de la sécurité.

Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles

Un petit outil pour détecter les connexions NTLM privilégiées suspectes, en particulier l'attaque Pass-The-Hash, basé sur les journaux de…

Ce dépôt fournit une analyse approfondie de la vulnérabilité Log4Shell (CVE-2021-44228) et met en œuvre une approche basée sur l'apprentissage…

Une solution alternative (sous forme d'extension Magento 2) pour corriger la vulnérabilité XXE CVE-2024-34102 (alias Cosmic Sting). Si vous ne pouvez…

Règles Sigma à partager avec la communauté

Un script Python pour examiner les journaux d'événements Ivanti Secure Connect (ICS), conçu pour soutenir les enquêtes sur les vulnérabilités…

Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…

Visualisation graphique pour les journaux d'événements Windows

Lac de données de sécurité open source pour la chasse aux menaces, la détection et la réponse, et l'analyse de cybersécurité à l'échelle du pétaoctet…

Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC

Un honeypot pour la vulnérabilité Log4Shell (CVE-2021-44228).

Scripts d'automatisation pour déployer Windows Event Forwarding, Sysmon et des politiques d'audit personnalisées dans un environnement Active…