

IPBan
 digitalruby/ipban
Service automatisé de bannissement IP qui détecte les tentatives de connexion échouées à partir des journaux d'événements et de fichiers, bloquant…
defensive-toolsnetwork-securityintrusion-detection+1
2.2k
digitalruby/ipbanService automatisé de bannissement IP qui détecte les tentatives de connexion échouées à partir des journaux d'événements et de fichiers, bloquant…
 abdaullahag/threatlens
Outil CLI Python pour l'analyse rapide d'IOC (IPs, Domaines, CVE) via 6 API gratuites de Threat Intel. Sorties : Excel coloré, JSON, CSV. Utilise :…
 gilnett/wstrace
Moniteur système et API Windows autonome sans pilote en Rust
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
 the-infra-company/kcatcher
Repérez ce qui se cache dans vos clusters Kafka.
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 karim852/kage-dfir-toolkit
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 lascc/dfirhub
Recherchez les artefacts forensiques Windows, voyez où chacun se trouve sur le disque et copiez la commande KAPE pour le collecter. Construit…
 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 ghostop14/sparrow-wifi
Analyseur WiFi et Bluetooth basé sur une interface graphique de nouvelle génération pour Linux
 abrignoni/ileapp
Analyse les extractions forensiques iOS et iPadOS en rapports HTML, TSV, timeline, KML et LAVA avec découverte modulaire d'artefacts et prise en…
 domainaware/parsedmarc
Un paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.
 guettaf-hossam/superdiagnostictool
Outil de diagnostic et de réparation automatique pour Windows, alimenté par l'IA Google Gemini. Détectez les plantages, optimisez les performances,…
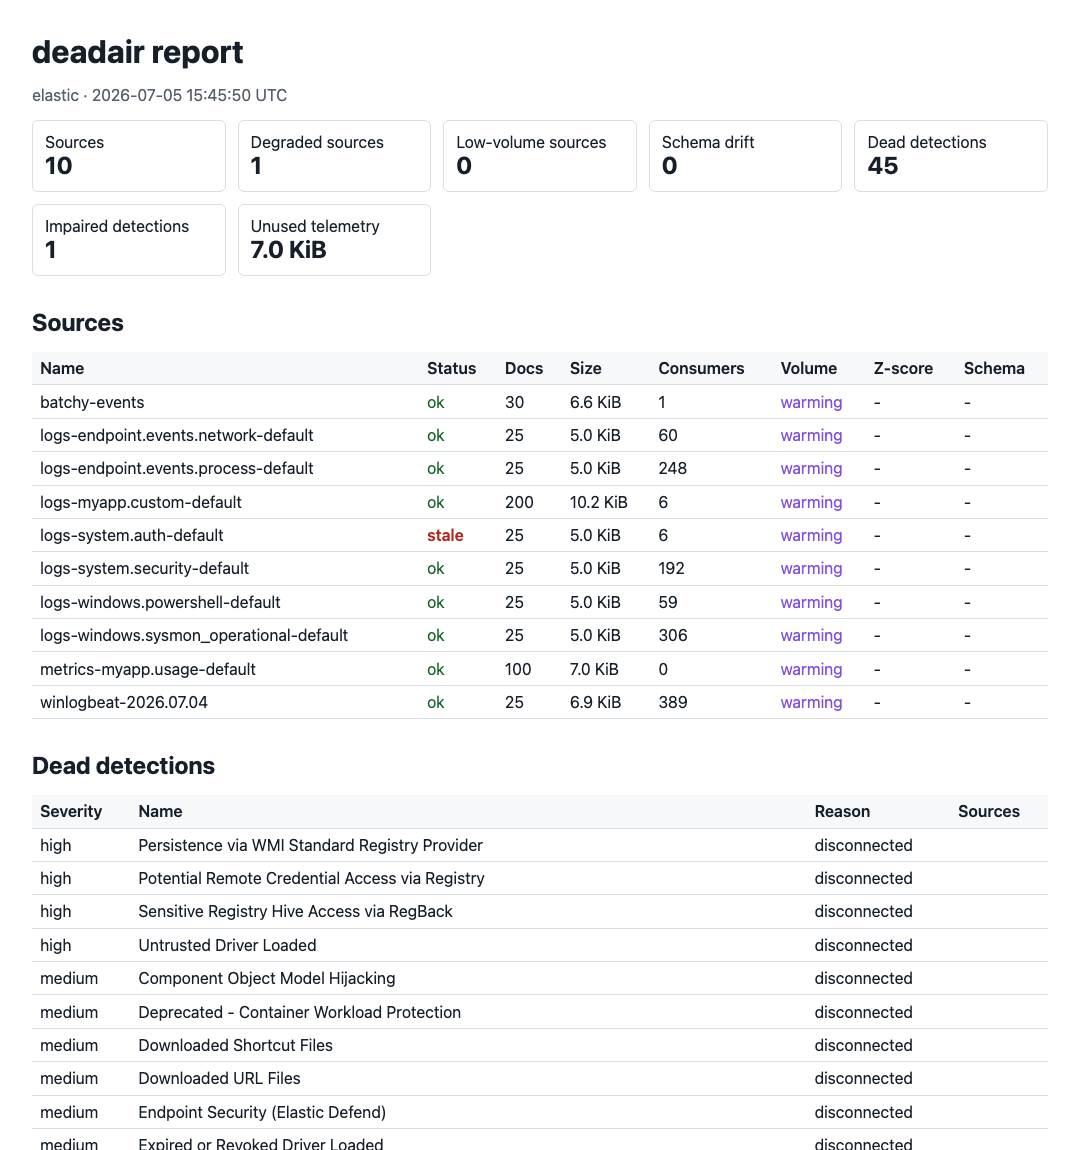 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 permiso-io-tools/cloudgrappler
Requêtez des détections cloud haute fidélité pour des acteurs de menace connus sur AWS, Azure et GCP en utilisant les logs CloudTrail et des règles…