
2022
 100daysofyara/2022
Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…
malware-analysiseducationcurated-resources+1
23
100daysofyara/2022Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
Moteur de jeu Python RPG ASCII 2D léger
 nu11secur1ty/oscp
Matériel de laboratoire et ressources d'entraînement pour la préparation à la certification OSCP, incluant des exercices de tests d'intrusion et des…
 owasp/teach-appsec
Modules pédagogiques OWASP couvrant les fondamentaux de la sécurité des applications, y compris la gestion des risques, le développement sécurisé de…
 0xz0f/z0fcourse_reverseengineering
Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…
 hasherezade/malware_training_vol1
Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)
 github/securitylab
Ressources liées à GitHub Security Lab
 securitytemplates/sectemplates
Modèles open source que vous pouvez utiliser pour amorcer vos programmes de sécurité
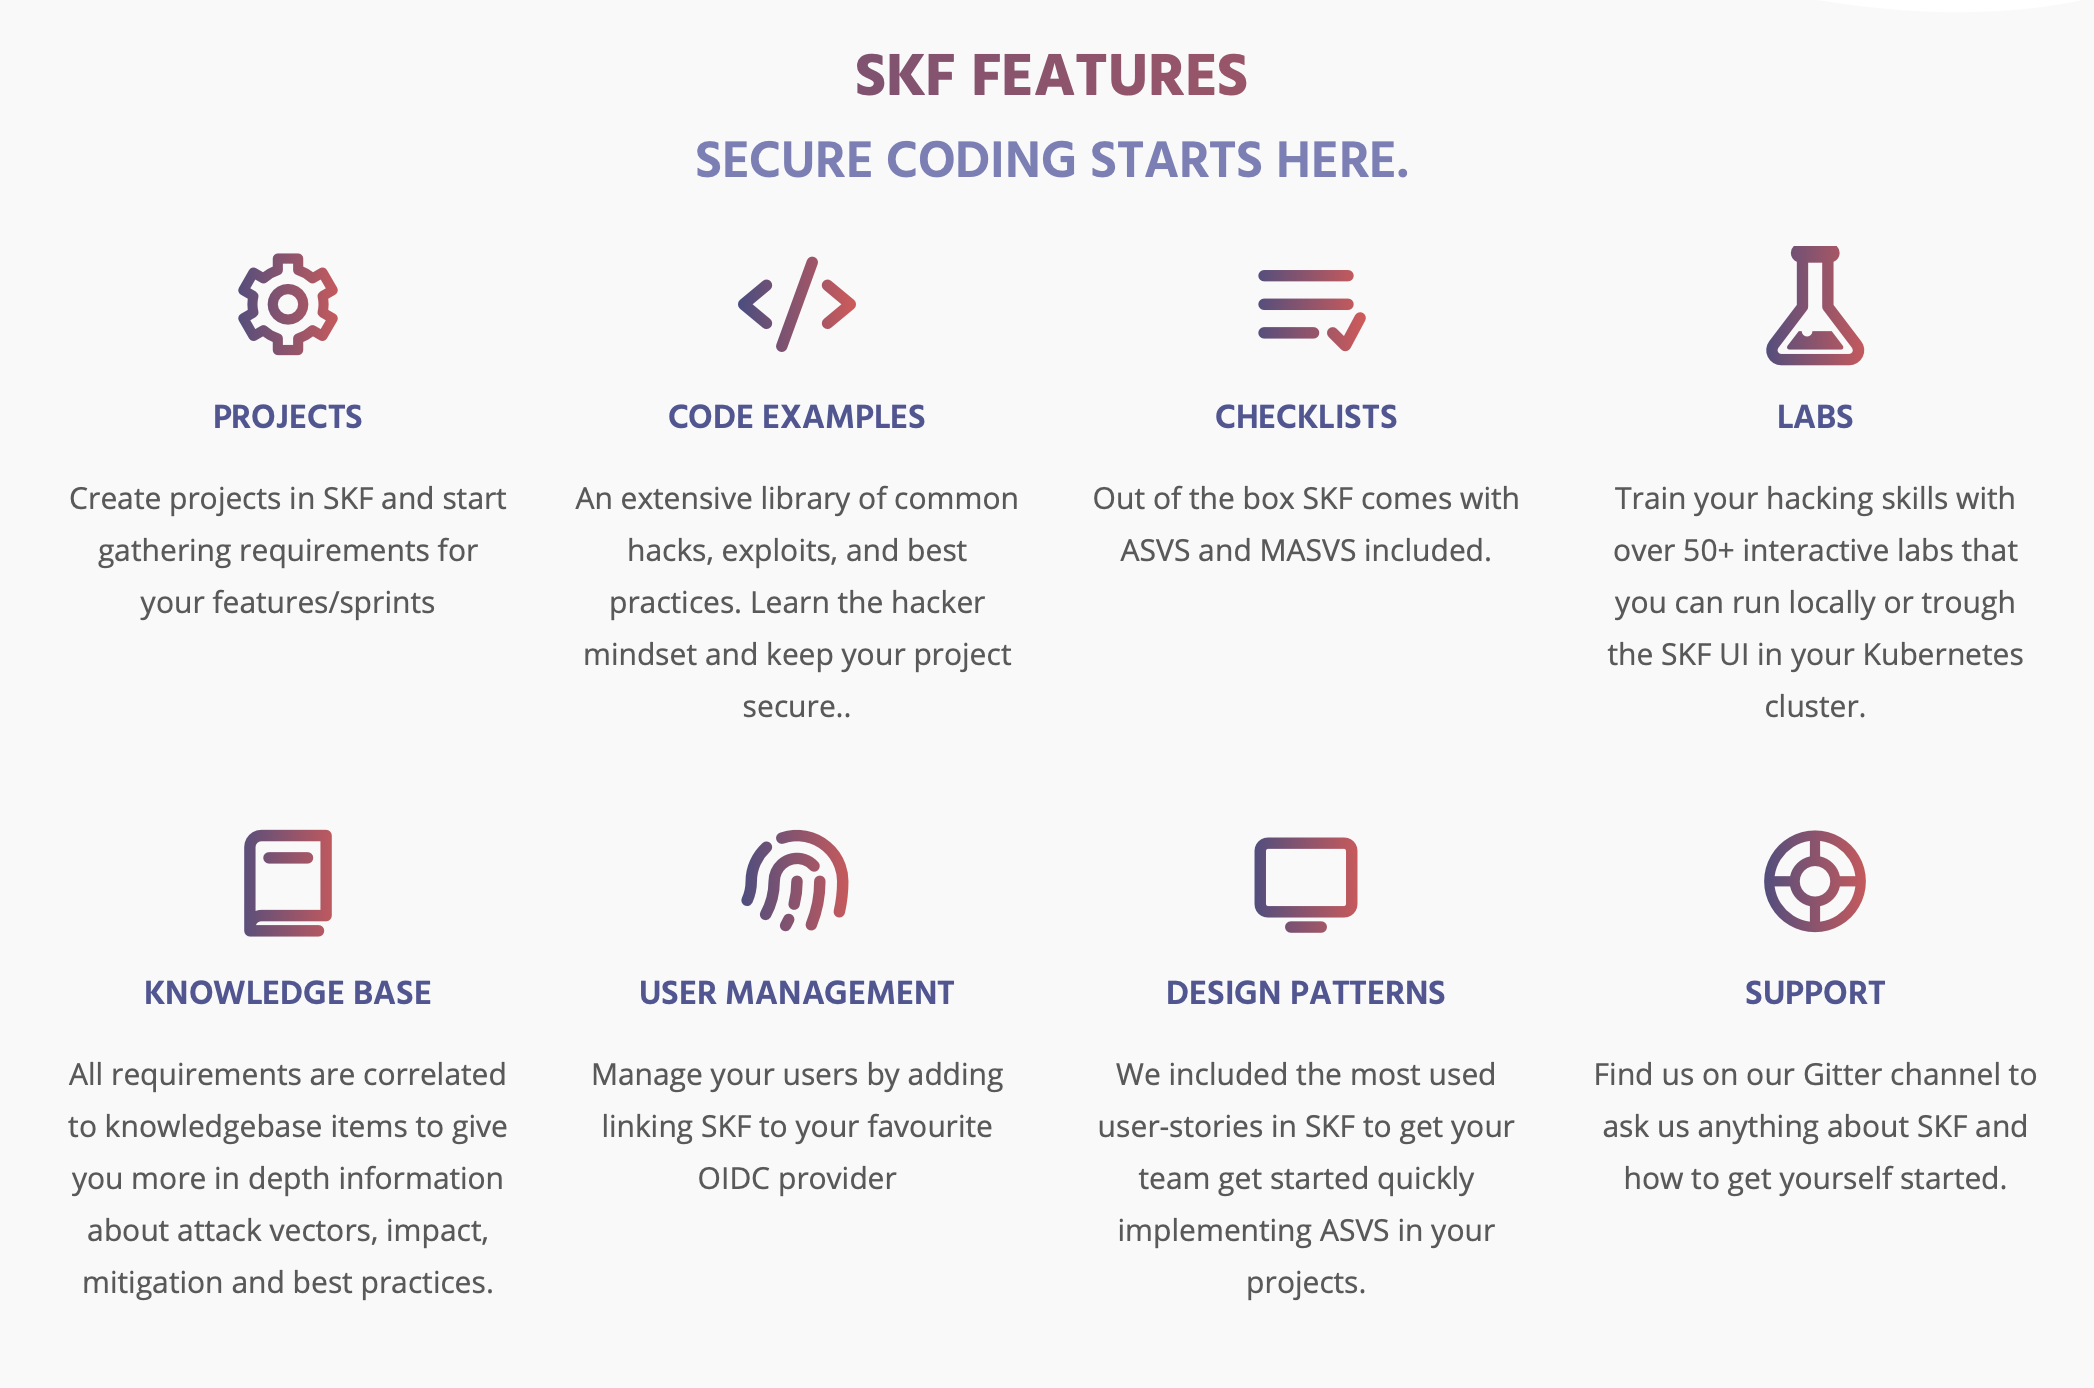 blabla1337/skf-flask
Cadre de connaissances en sécurité (SKF) projet Python Flask / Angular
 owasp/igoat
OWASP iGoat - Un outil d'apprentissage pour le pentesting et la sécurité des applications iOS par Swaroop Yermalkar

 royaleybovich/cve-2026-3854-lab
Laboratoire local volontairement vulnérable avec un atelier guidé et des défis CTF pour pratiquer l'exploitation RCE via les options de push Git, la…
 magoo/redteam-plan
Points à prendre en compte lors de la planification d'un exercice de red team.
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 owasp/security-culture
Dépôt de la culture de sécurité OWASP