
cve-images
 edgecases-purplehax/cve-images
Images de laboratoire nginx 1.30.0 volontairement vulnérables (CVE-2026-40701/42934/42945/42946) pour une recherche de sécurité isolée. Usage…
container-securityvulnerability-analysisexploitation+5
1
edgecases-purplehax/cve-imagesImages de laboratoire nginx 1.30.0 volontairement vulnérables (CVE-2026-40701/42934/42945/42946) pour une recherche de sécurité isolée. Usage…
 dannyendortest/node-prompt-here
# Cible de démonstration Node.js volontairement vulnérable pour CVE-2020-7602, utilisée pour présenter la détection automatisée des vulnérabilités de…
 the-cyber-ledger/tcl-xss-labs
Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
 trailofbits/break-golf
Cryptanalysis golf: break schemes and prove it in Lean 4. Proof-of-concept board.
 securitrust/cveslab
💀 Une collection de scripts d'exploit proof-of-concept pour des environnements de laboratoire Docker a été découverte par l'équipe Securi Trust. Les…
 rgl/log4j-log4shell-playground
Un terrain de jeu pour explorer les atténuations de la vulnérabilité Log4Shell (CVE-2021-44228)
 echosecure/vuln-chain-lab
Laboratoire Docker PoC : enchaînement de contournement d'upload de fichier + XSS stockée pour créer des comptes administrateurs. Ressource éducative…
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…
 owasp/mimosa
Plateforme open source de défis de sécurité pour applications web, avec inscription auto-approuvée, génération de dumps SQL et déploiement Docker…
 khalilu020/offensive-security-adversary-emulation
Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 apipia/log4j-pcap-activity
Une activité amusante utilisant un fichier de capture de paquets provenant de l'exploit log4j (CVE-2021-44228)
 zedocun/soc-investigation-powershell-edrfreeze
Investigation SOC d'une alerte d'exploitation de CVE-2024-49138 impliquant PowerShell, exécution d'EDRFreeze, et comportement d'évasion de défense…
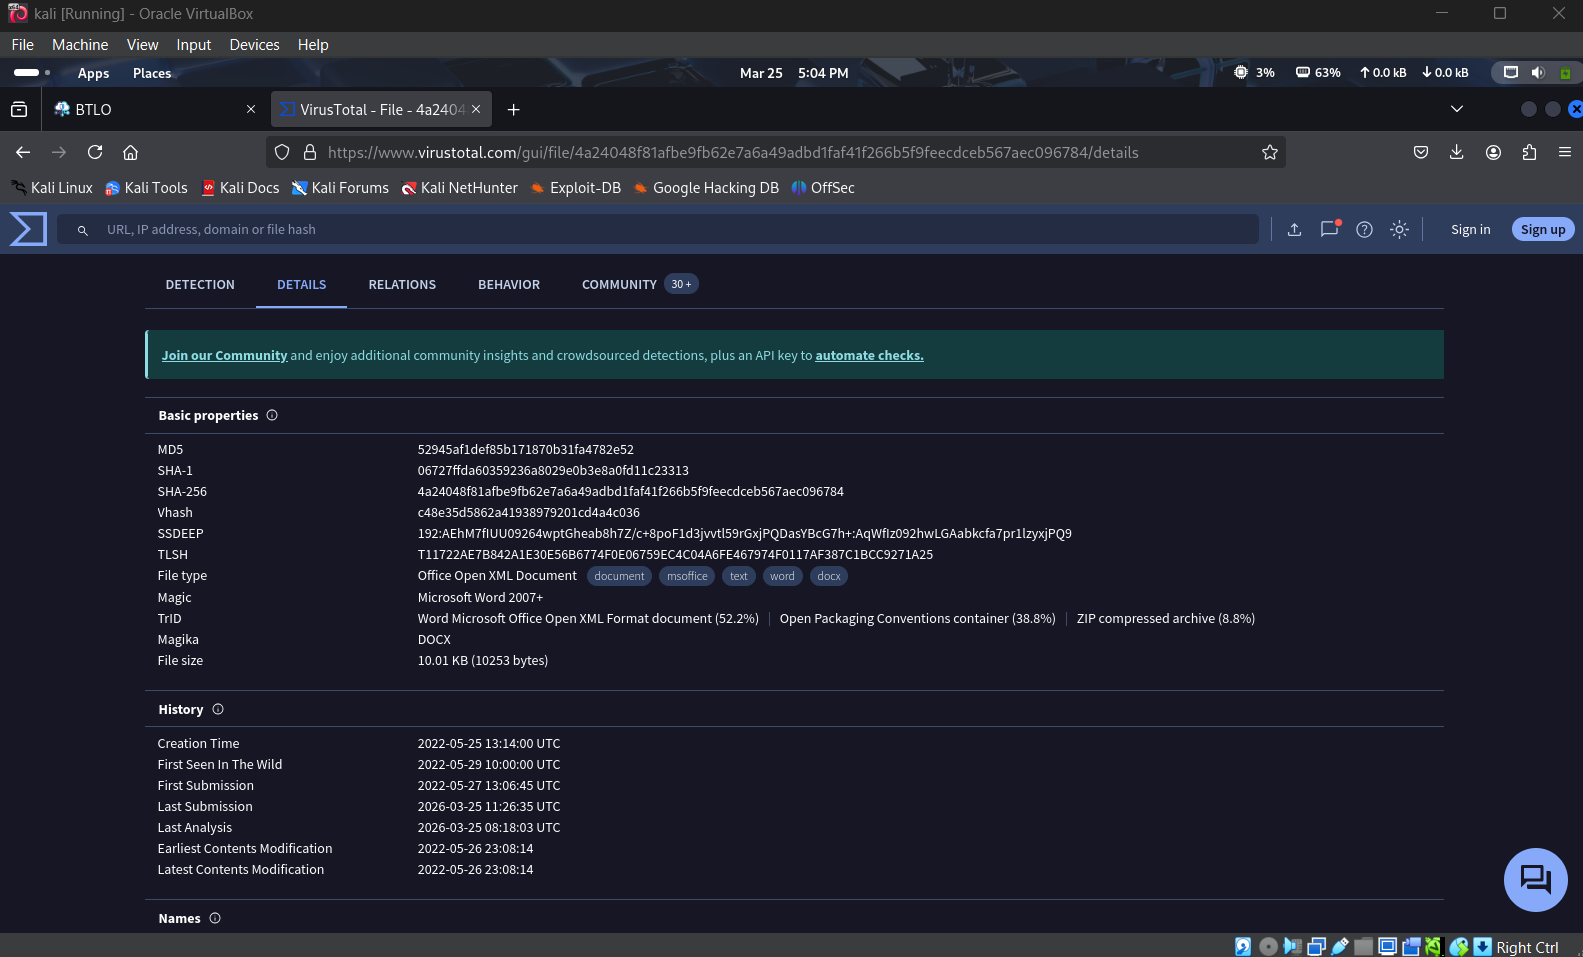 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Analyse statique du malware Follina (CVE-2022-30190) de Blue Team Labs Online
 phinehasnarh/cve-2024-4577-letsdefend-walkthrough
Voici une procédure pas à pas de réponse aux incidents : Atténuation d'une attaque zero-day (CVE-2024-4577)
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercice de laboratoire SOC pour analyser et répondre à la vulnérabilité d'injection de commandes PAN-OS de Palo Alto Networks (CVE-2024-3400) avec…
 hrmtz/snet
CTF guidé par IA - Infiltrez un vrai serveur avec Claude Code comme instructeur
 seifeldienahmad/penetration-testing-on-metasploitable2
Projet de pentest pratique utilisant Kali Linux contre Metasploitable2. Comprend le flux de travail complet : scan Nmap, énumération, exploitation…