
wazuh-nginx-cve-2026-42945-sca-lab
 soksofos/wazuh-nginx-cve-2026-42945-sca-lab
Évaluation SCA Wazuh centralisée pour CVE-2026-42945 sur les serveurs NGINX
defensive-toolsvulnerability-analysisconfiguration-auditing+3
soksofos/wazuh-nginx-cve-2026-42945-sca-labÉvaluation SCA Wazuh centralisée pour CVE-2026-42945 sur les serveurs NGINX
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, comptes backdoor
 quevatech/challenge_repo
Dépôt de défis structuré offrant des primes pour casser un générateur de nombres aléatoires basé sur un réseau neuronal validé selon les normes NIST…
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
Analyse SOC L1 : détection OSINT et validation des risques des MikroTik RouterOS exposés publiquement et vulnérables à l'exécution de code à distance…
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
Environnement de laboratoire isolé pour simuler et étudier les vulnérabilités de dépassement d'entier (CVE-2026-25172, CVE-2026-25173,…
 jdormannn/secureops-lab
Réalisation d'une évaluation de cybersécurité en direct sur un serveur Linux universitaire. Lors de l'analyse, une activité d'attaque active a été…
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
patch-manager
 7whyex/cve-2026-45321-tanstack
Laboratoire éducatif simulant une attaque de la chaîne d'approvisionnement npm (CVE-2026-45321) avec des paquets malveillants, l'exécution de charges…
 dawnsmithcyber/azure-vulnerability-remediation-project
Cycle de vie complet de gestion des vulnérabilités sur Azure Windows Server 2025. Comprend les correctifs du système d'exploitation et des mesures de…
 bcononugbor-source/openvas-vulnerability-analysis-incident-response-report
Simulation réaliste : exploitation du service FTP (ProFTPD CVE-2015-3306)
 rohitmalik7/cve-2024-38063-detection-mitigation-system
Projet de cybersécurité de bout en bout démontrant la détection et l'atténuation de CVE-2024-38063 à l'aide d'un IDS, d'une surveillance basée sur…
 9xeb/context-segmentation
Gestion automatisée du contexte multi-agents pour les tâches à long horizon dans les agents d'IA locaux
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
Simulation de bout en bout de la détection d'un Android Drop Device (Casper) sans root utilisant Wazuh SIEM pour capturer les attaques de couche 7…
 trnguyen03/activemq-ids-ips-lab
Labo IDS/IPS pour détecter et prévenir la RCE Apache ActiveMQ (CVE-2023-46604) à l'aide de GVM, Nmap, Snort, iptables et UFW.
 t0tooro/cve-2025-24054-lab
Laboratoire blue-team : détection et atténuation de CVE-2025-24054 (divulgation de hachage NTLM Windows) avec Sysmon, Wazuh SIEM et Group Policy
 tlevente20/http-2-rapidreset-cve-2023-44487-testlab
Laboratoire Docker pour reproduire et étudier CVE-2023-44487 (HTTP/2 Rapid Reset) pour la recherche de thèse, fournissant un environnement contrôlé…
 shaunmclernon/ghostcat-verification
Apprentissages sur la façon de vérifier si vulnérable à Ghostcat (alias CVE-2020-1938)
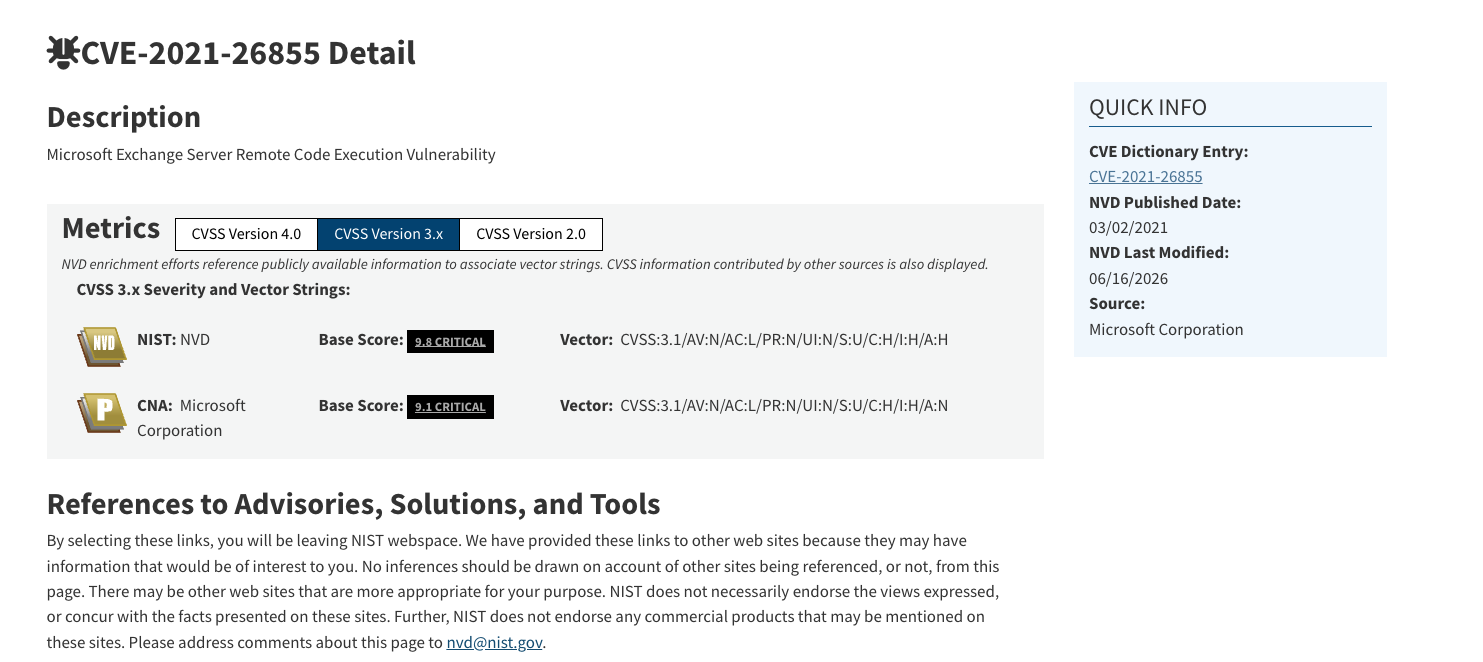 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Laboratoire pratique de tri de CVE : analyser les entrées NVD, décoder les vecteurs CVSS, cartographier les faiblesses CWE et contextualiser le…