defcon33_silence_kill_edr

Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…

Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…

OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.

Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…

Lab4PurpleSec est un laboratoire modulaire Purple Team combinant un environnement Active Directory vulnérable (GOAD), une DMZ web basée sur Docker,…

Awesome informations pour la recherche en sécurité des WebSockets

Module PowerShell personnalisé pour configurer un environnement de laboratoire Active Directory afin de pratiquer les tests de pénétration.

Émule un comportement utilisateur réaliste dans des environnements de laboratoire Active Directory pour le développement de l'artisanat des équipes…

Laboratoire d'évaluation comportementale (Quorum) pour le projet superpowers qui pilote des CLI d'agents de codage réels (Claude, Codex, Gemini, Kimi…

Compétences d'agents IA pour les tests de systèmes distribués

Trail of Bits Testing Handbook - appsec.guide

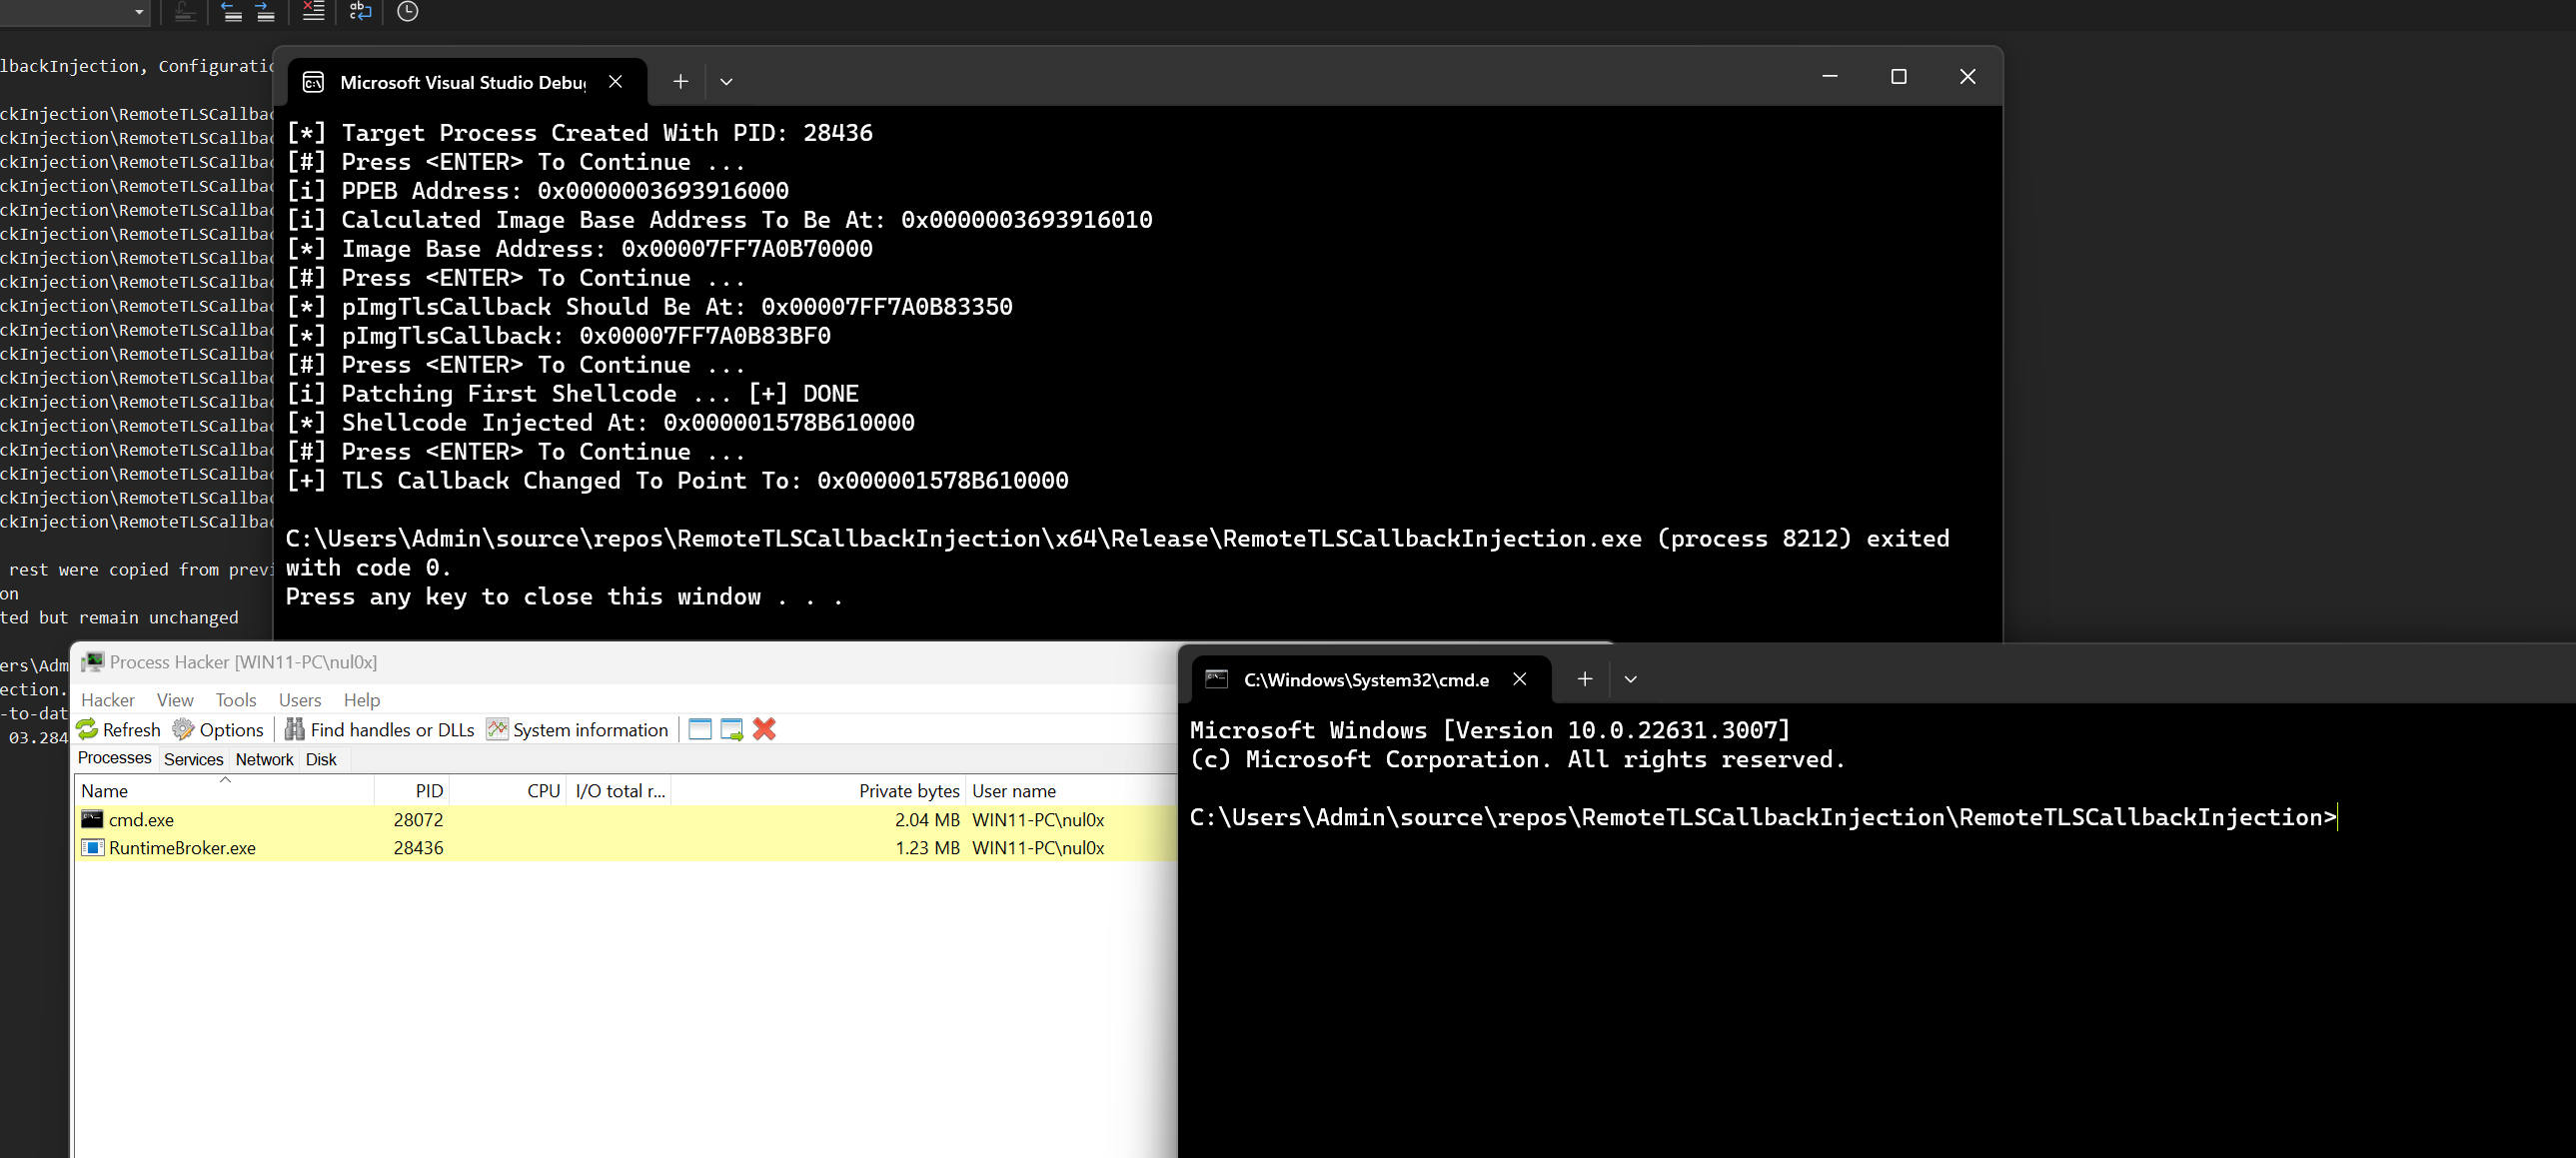
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.

Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…

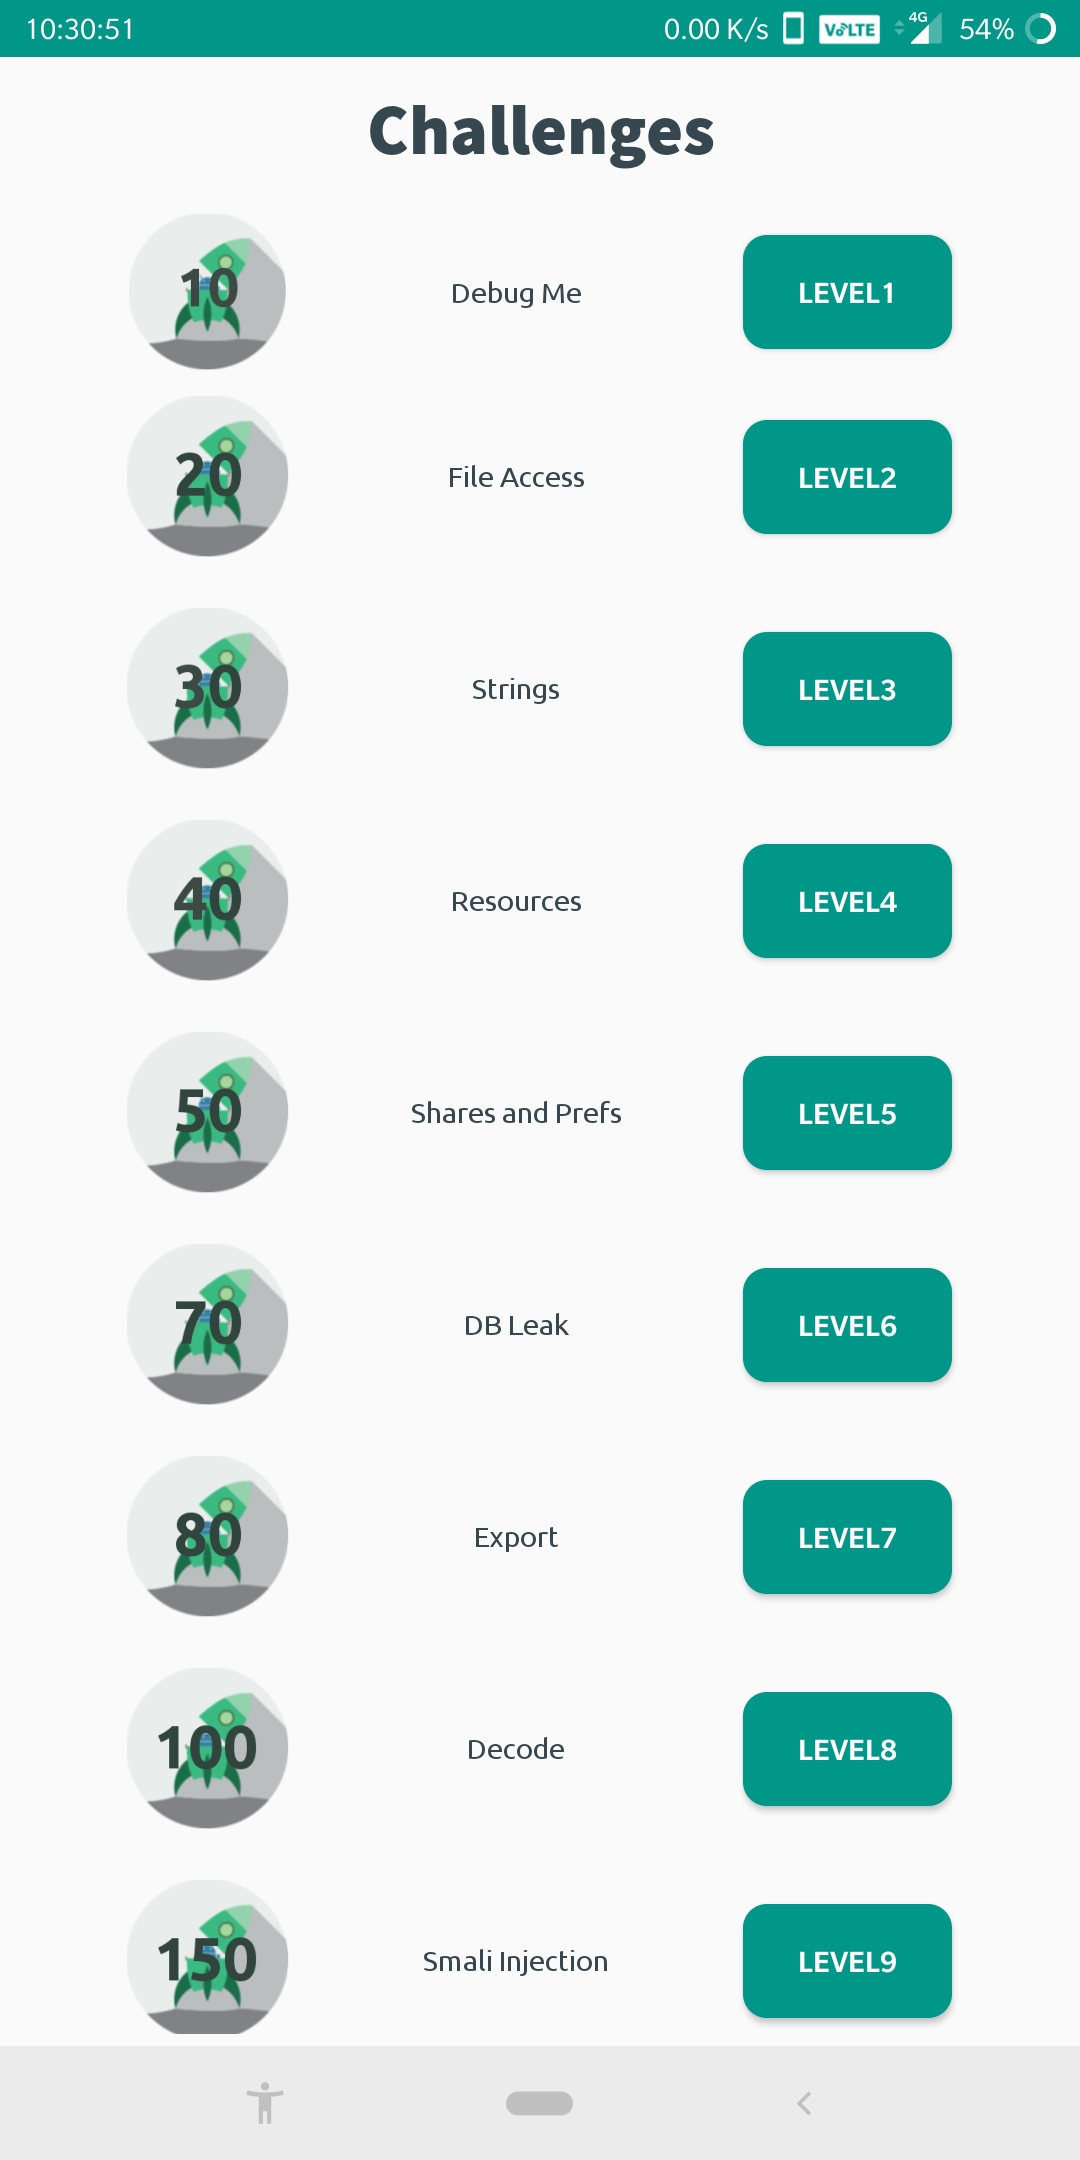
Une application Android open source qui est intentionnellement vulnérable afin de servir de plateforme d'apprentissage pour les débutants en sécurité…

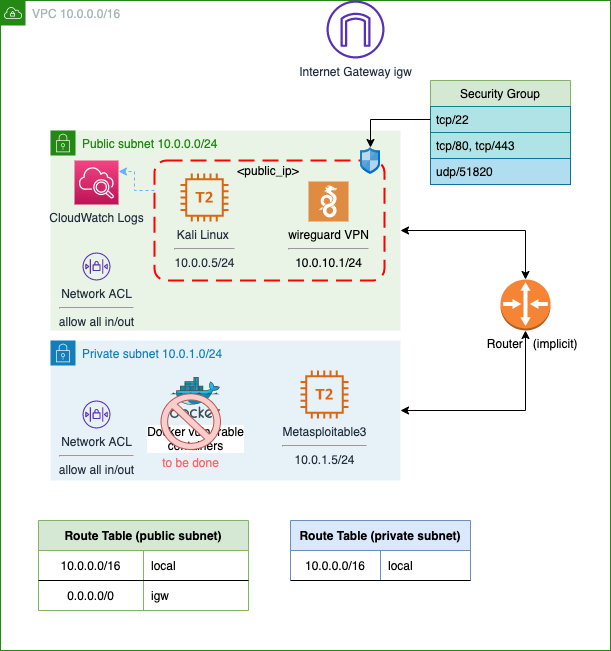
Laboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…

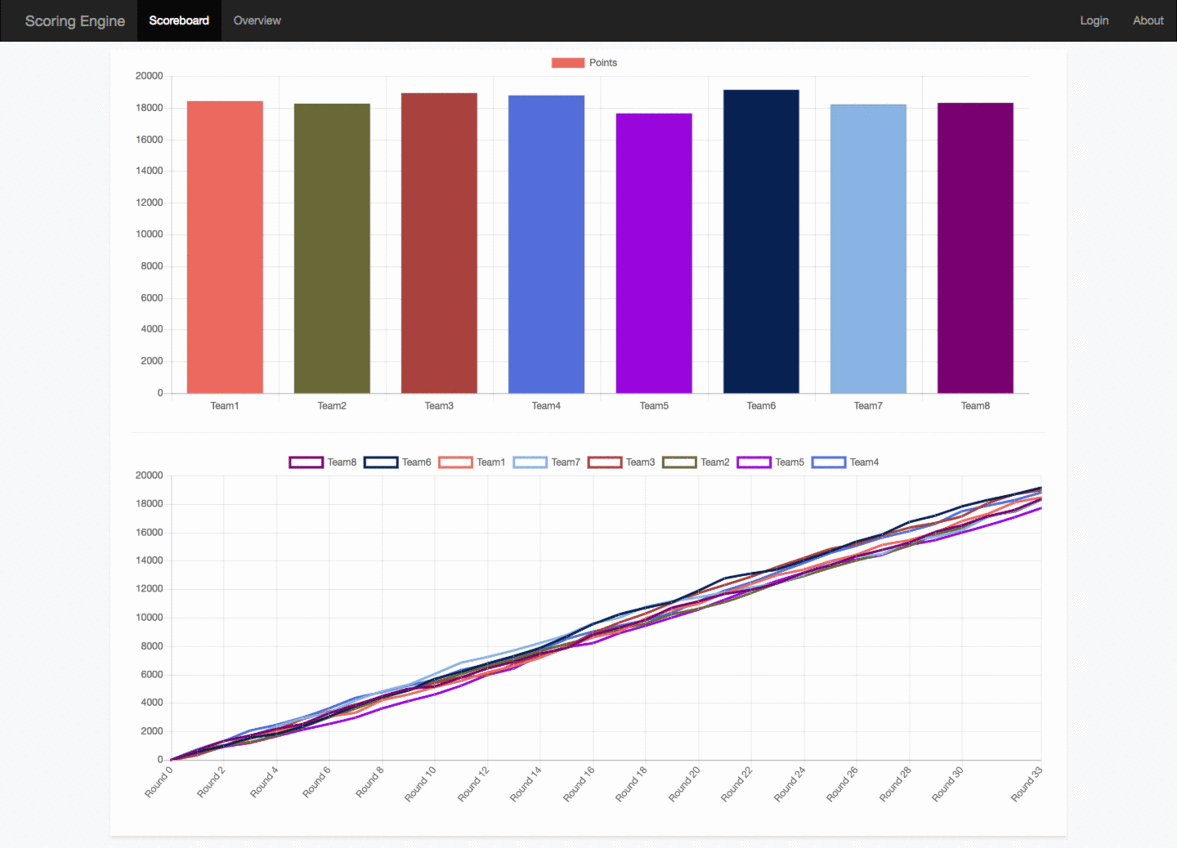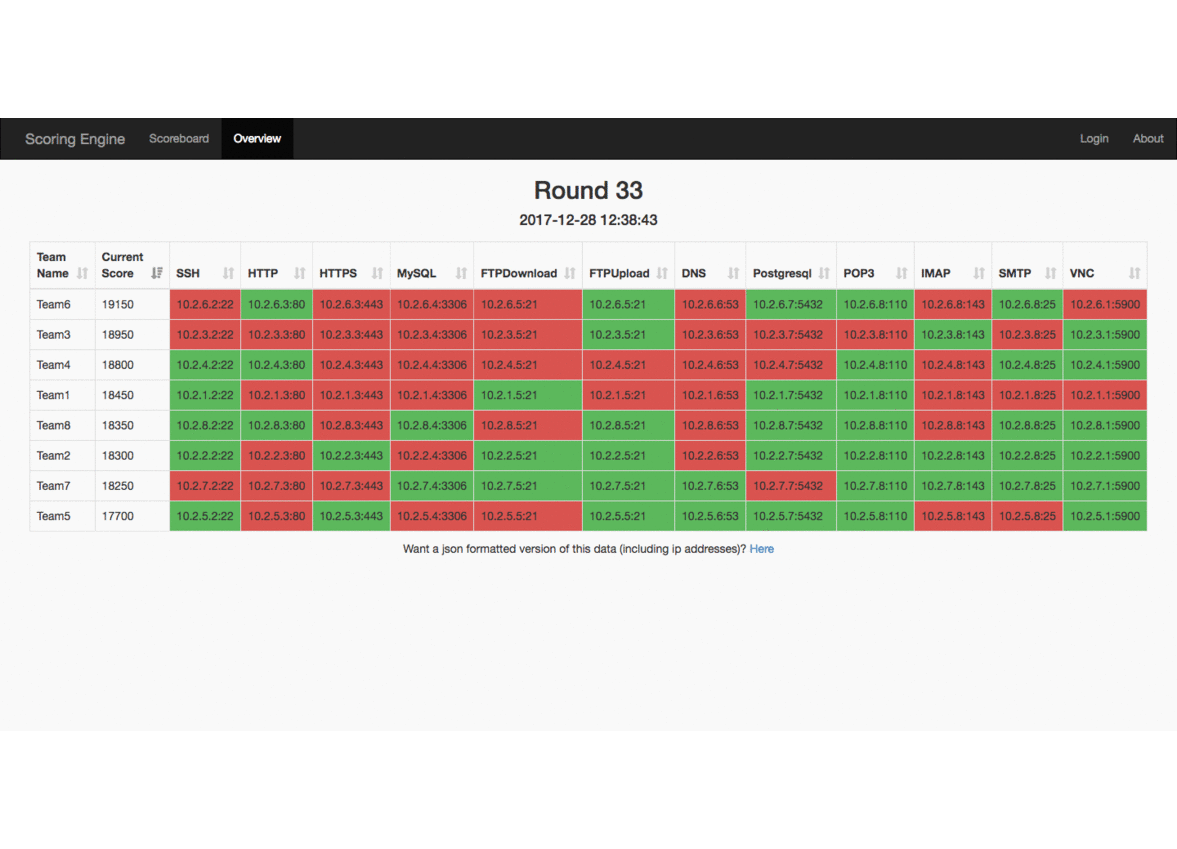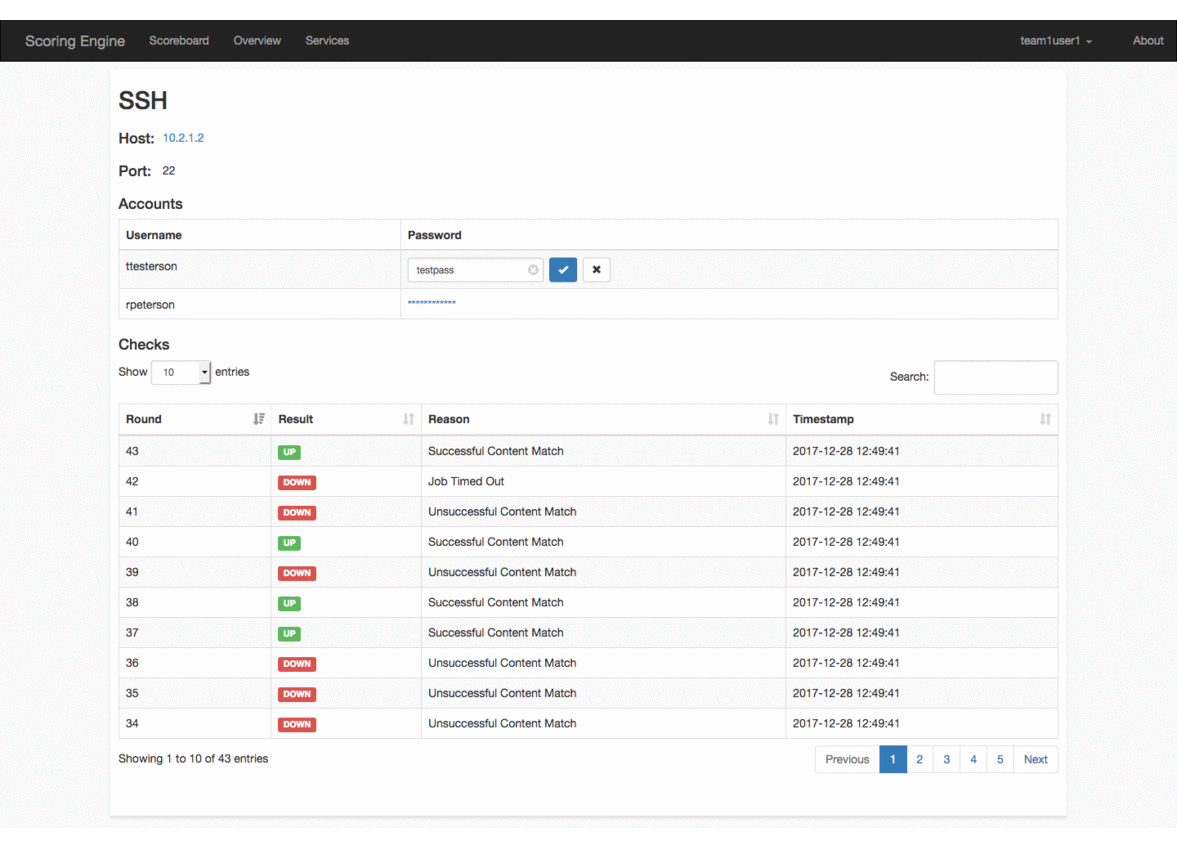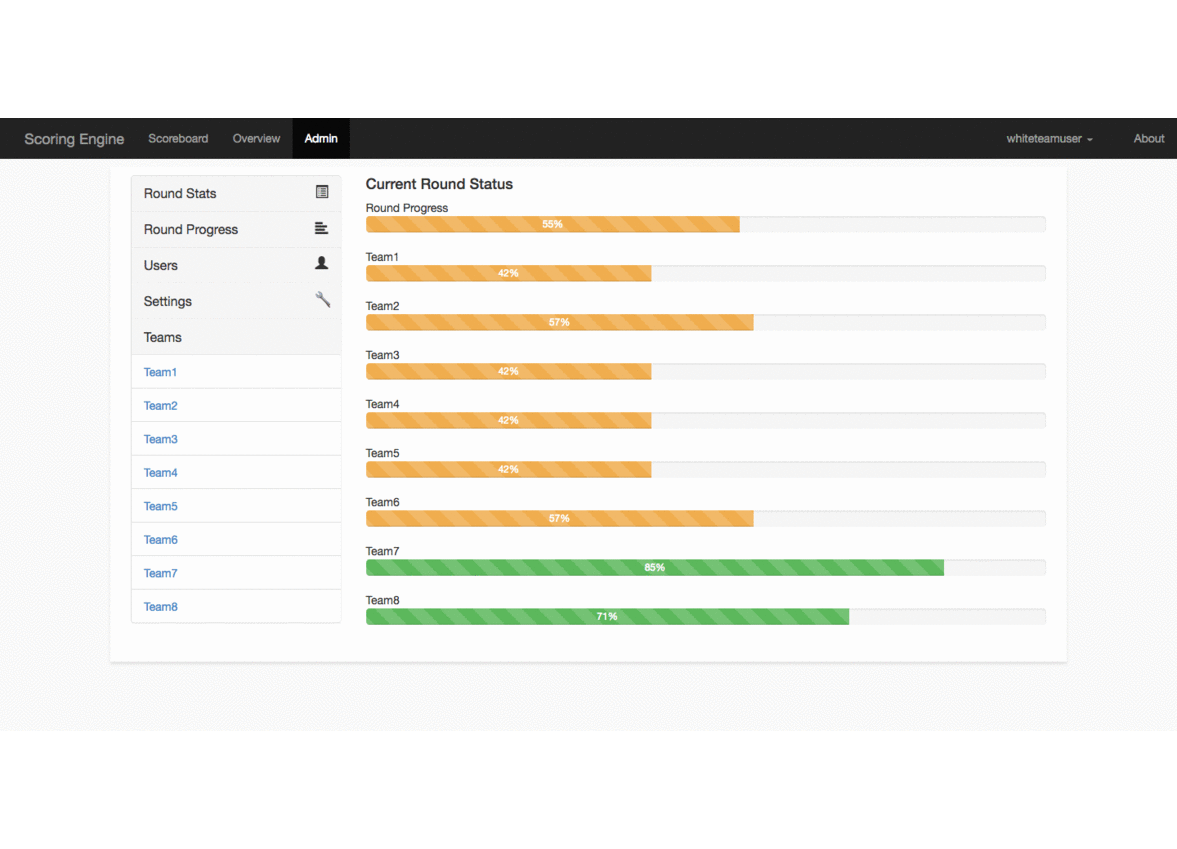
Moteur de score pour les compétitions d'équipes Rouge/Blanche/Bleue

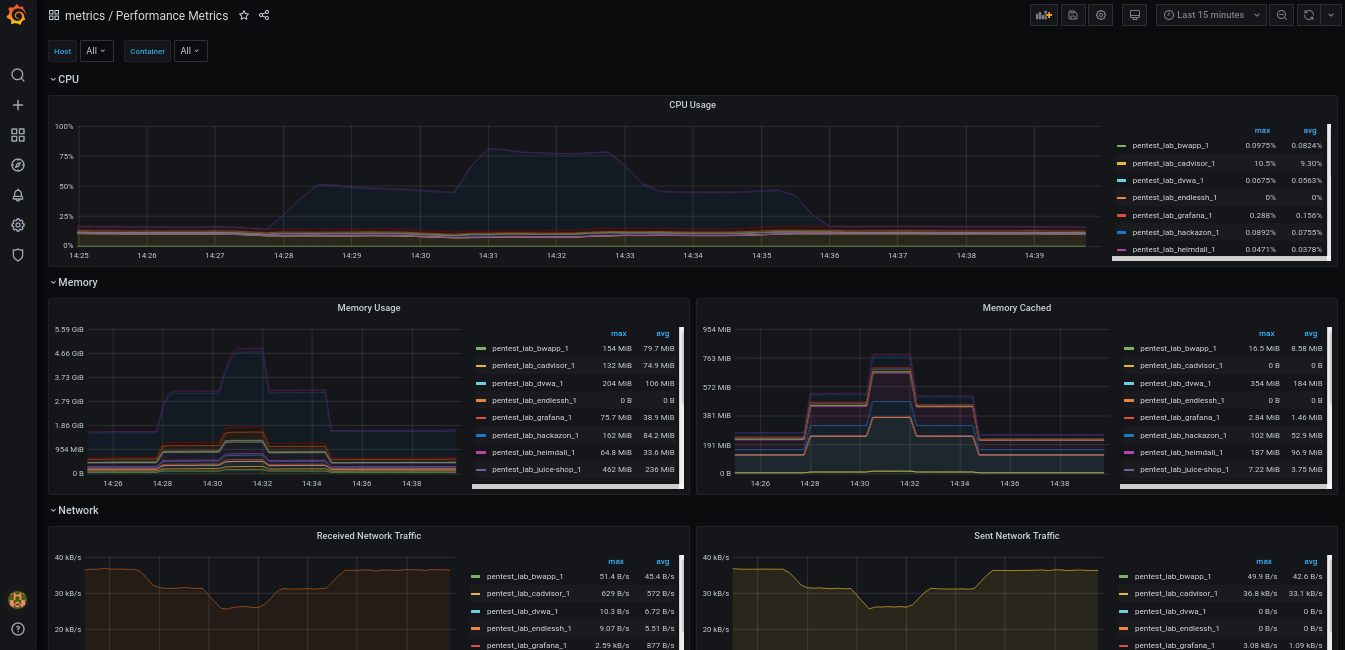
Laboratoire local de test d'intrusion utilisant docker-compose.

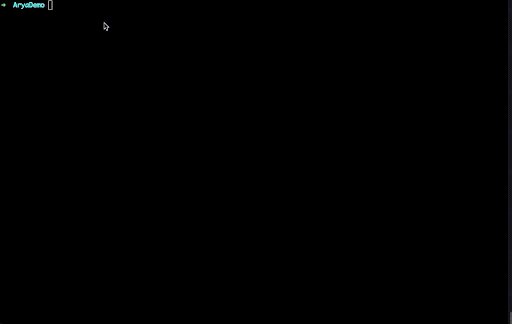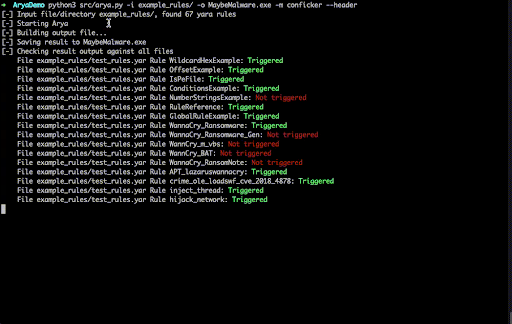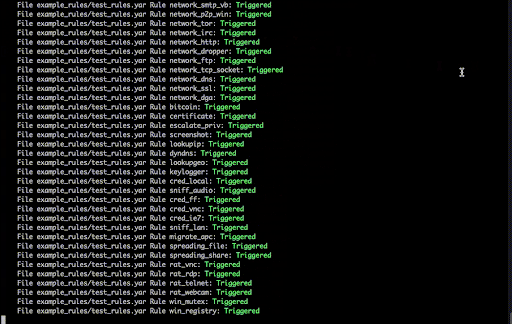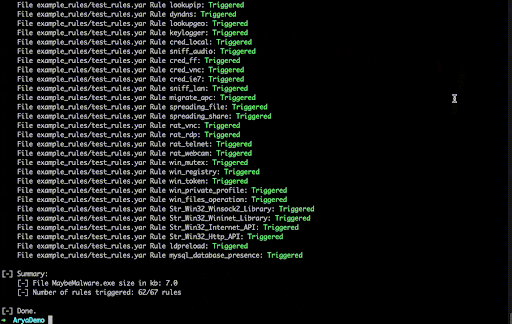
Génère des fichiers pseudo-malveillants à partir de règles YARA pour déclencher la détection AV/EDR, permettant la recherche de logiciels…

Une application web volontairement vulnérable pour apprendre la sécurité des applications web.