cve-2024-23113-test-env

Environnement de test basé sur Docker pour la validation des templates Nuclei de CVE-2024-23113 contre des instances FortiOS vulnérables simulées,…

Environnement de test basé sur Docker pour la validation des templates Nuclei de CVE-2024-23113 contre des instances FortiOS vulnérables simulées,…

⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M

Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…

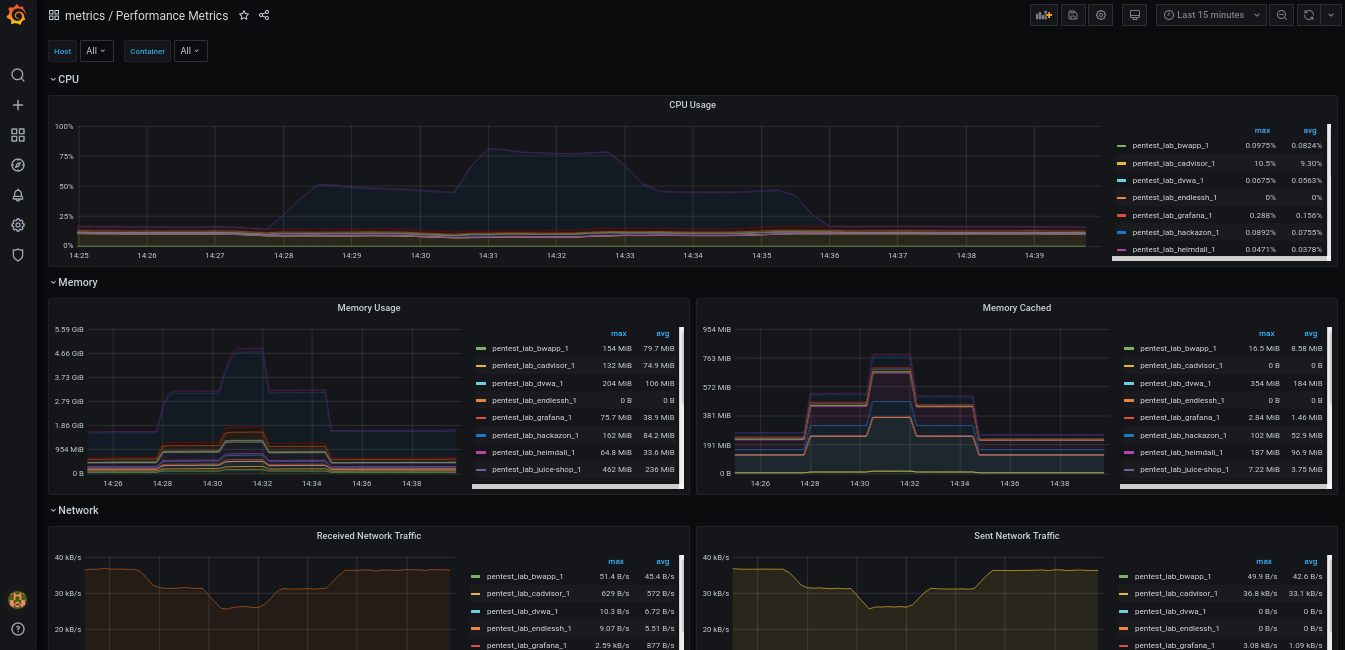
Laboratoire local de test d'intrusion utilisant docker-compose.

Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…

Un laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…

# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…

Une collection de liens utiles pour les pentesteurs

Flow Integrity Deterministic Enforcement System. Mécanismes de sécurisation des agents d'IA grâce au contrôle de flux d'informations.

Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…

Contient tout le contenu de l'atelier DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".

Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…

Laboratoire éducatif démontrant la détection et l'atténuation de l'élévation de privilèges CVE-2023-32243 dans WordPress Essential Addons for…

Ceci est un conteneur d'applications web qui fonctionnent avec OWASP Bug Bounty for Projects.

Une application web volontairement vulnérable pour apprendre la sécurité des applications web.

Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.

Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…

NGINX Durcissement de la Sécurité & Analyse de Remédiation des Vulnérabilités des CVE critiques (CVE-2021-23017, failles DoS HTTP/2) dans les…