

HazProne
 stafordtituss/hazprone
Framework de pentesting cloud déployant des ressources AWS vulnérables à la demande avec des scénarios basés sur des quêtes pour enseigner les…
vulnerability-scannerspenetration-testingcloud-security+2
40
stafordtituss/hazproneFramework de pentesting cloud déployant des ressources AWS vulnérables à la demande avec des scénarios basés sur des quêtes pour enseigner les…
 we45/dvfaas-damn-vulnerable-functions-as-a-service
Fonctions Serverless intentionnellement vulnérables pour comprendre les spécificités des vulnérabilités de sécurité Serverless
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 an0nud4y/av-edr-lab-environment-setup
Références pour la mise en place d'un environnement de laboratoire AV/EDR pour aider au développement de malware
 adeyosemanputra/pygoat
Application web intentionnellement vulnérable pour la sécurité sous django
 pmaynard/ics-testbed-framework
Déploie des bancs d'essai SCADA/ICS virtuels et réalistes avec des nœuds IEC 60870-5-104 et OPC-UA, permettant des simulations d'attaques, la…
 ayoubfaouzi/al-khaser
Techniques malveillantes publiques utilisées dans la nature : Virtual Machine, Emulation, Debuggers, Sandbox detection.
 dockersecurityplayground/dsp
Un framework basé sur les microservices pour l'étude de la sécurité réseau et des techniques de test d'intrusion.
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
 wrongbaud/hackaday-u
Supports de cours pour la formation Ghidra sur hackaday.io
 fportantier/vulpy
Application Python vulnérable pour apprendre le développement sécurisé
 nccgroup/vulnerabledotnethttpremoting
Exemple de .NET HTTP Remoting vulnérable
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 rhinosecuritylabs/cloudgoat
CloudGoat est l'outil de déploiement AWS « Vulnérable par Conception » de Rhino Security Labs
 zealraj/cybersecurity-books
Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
 horkimhab/cve-2026-23631
CVE-2026-23631-Brouillon
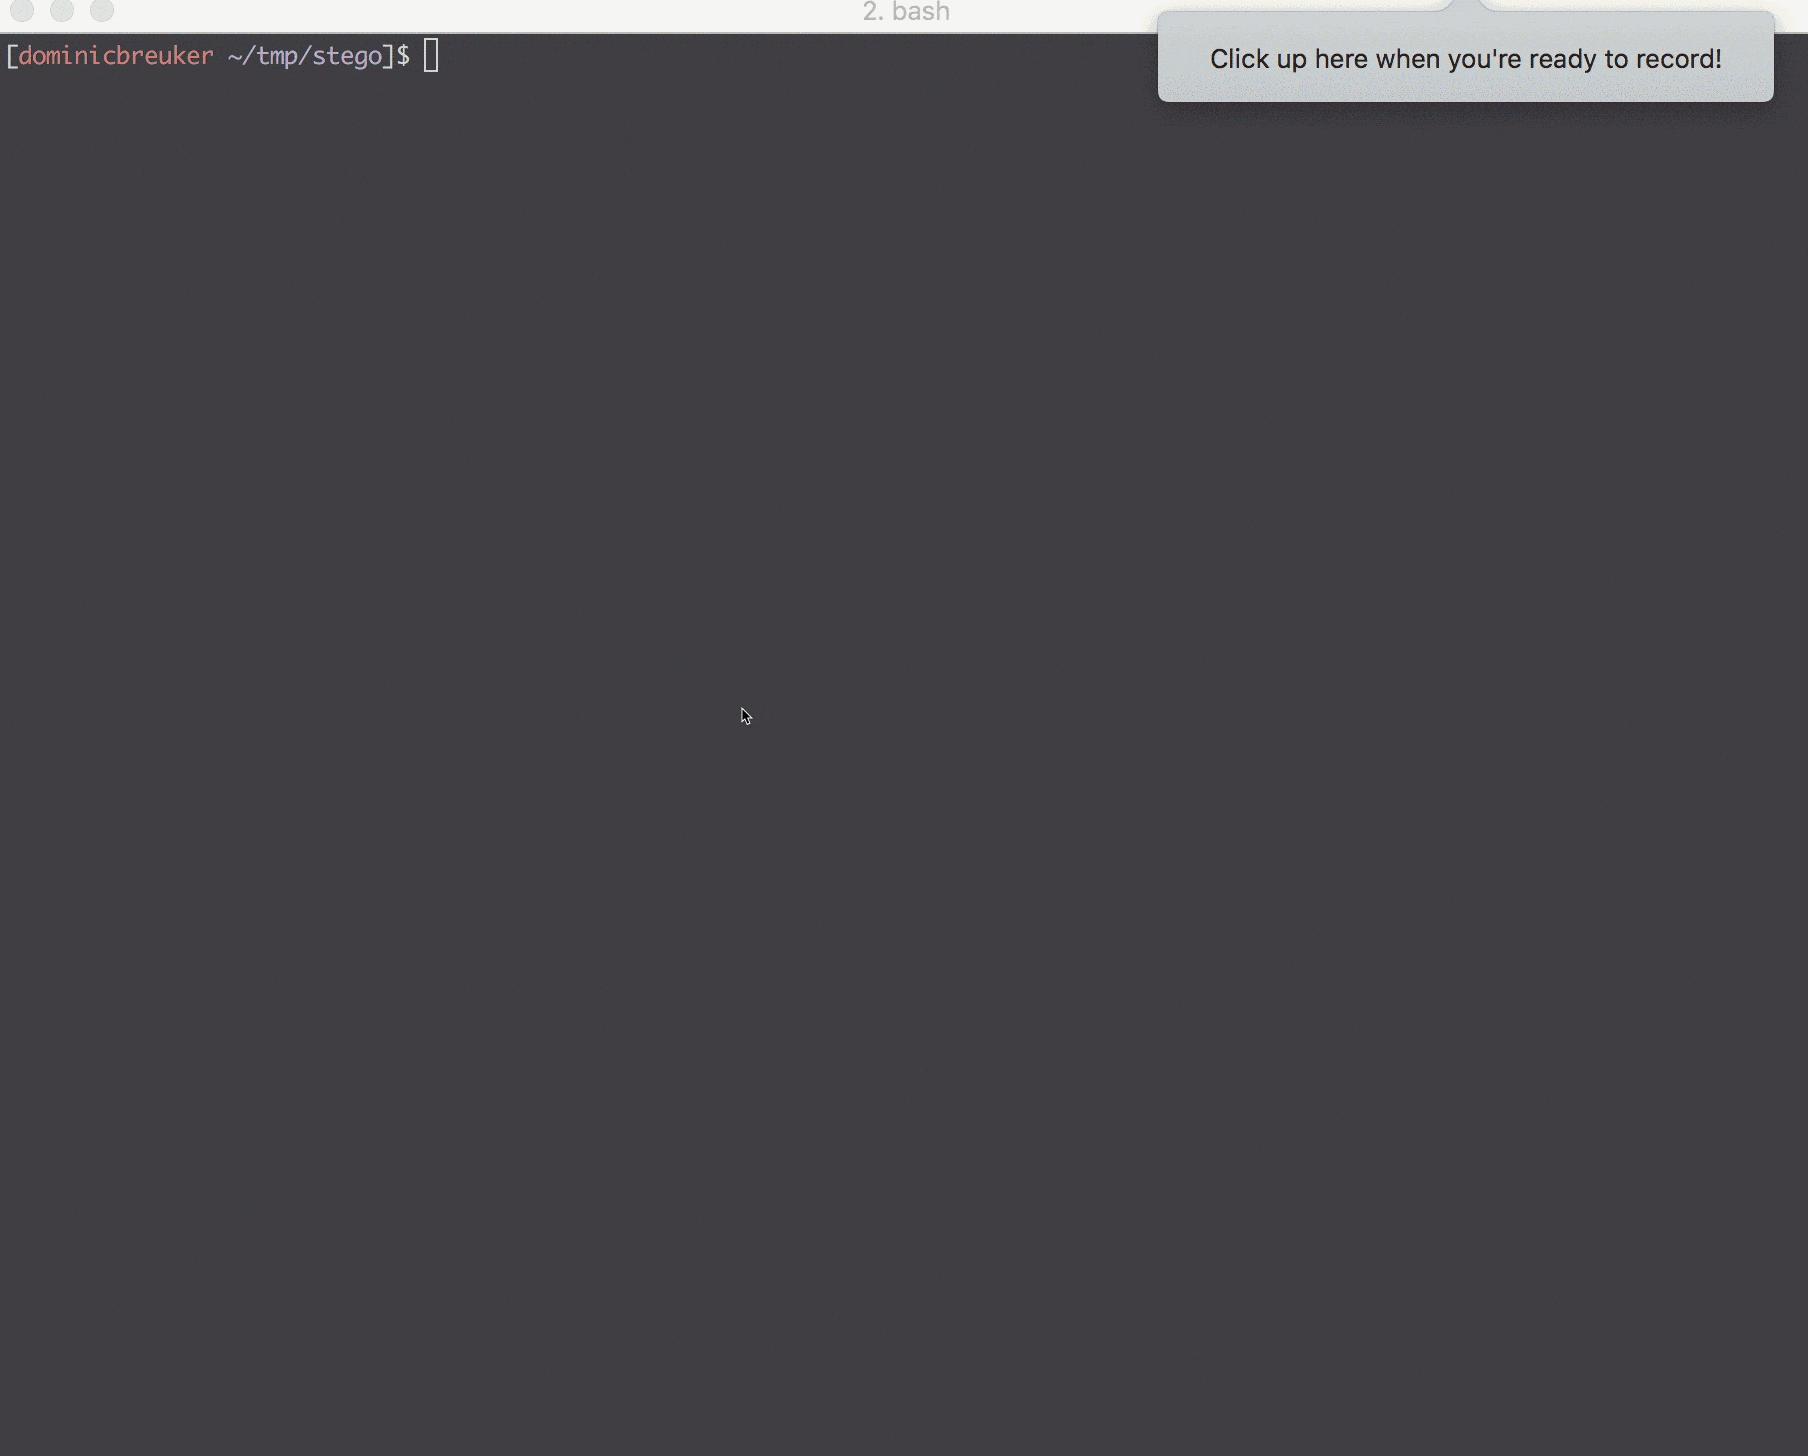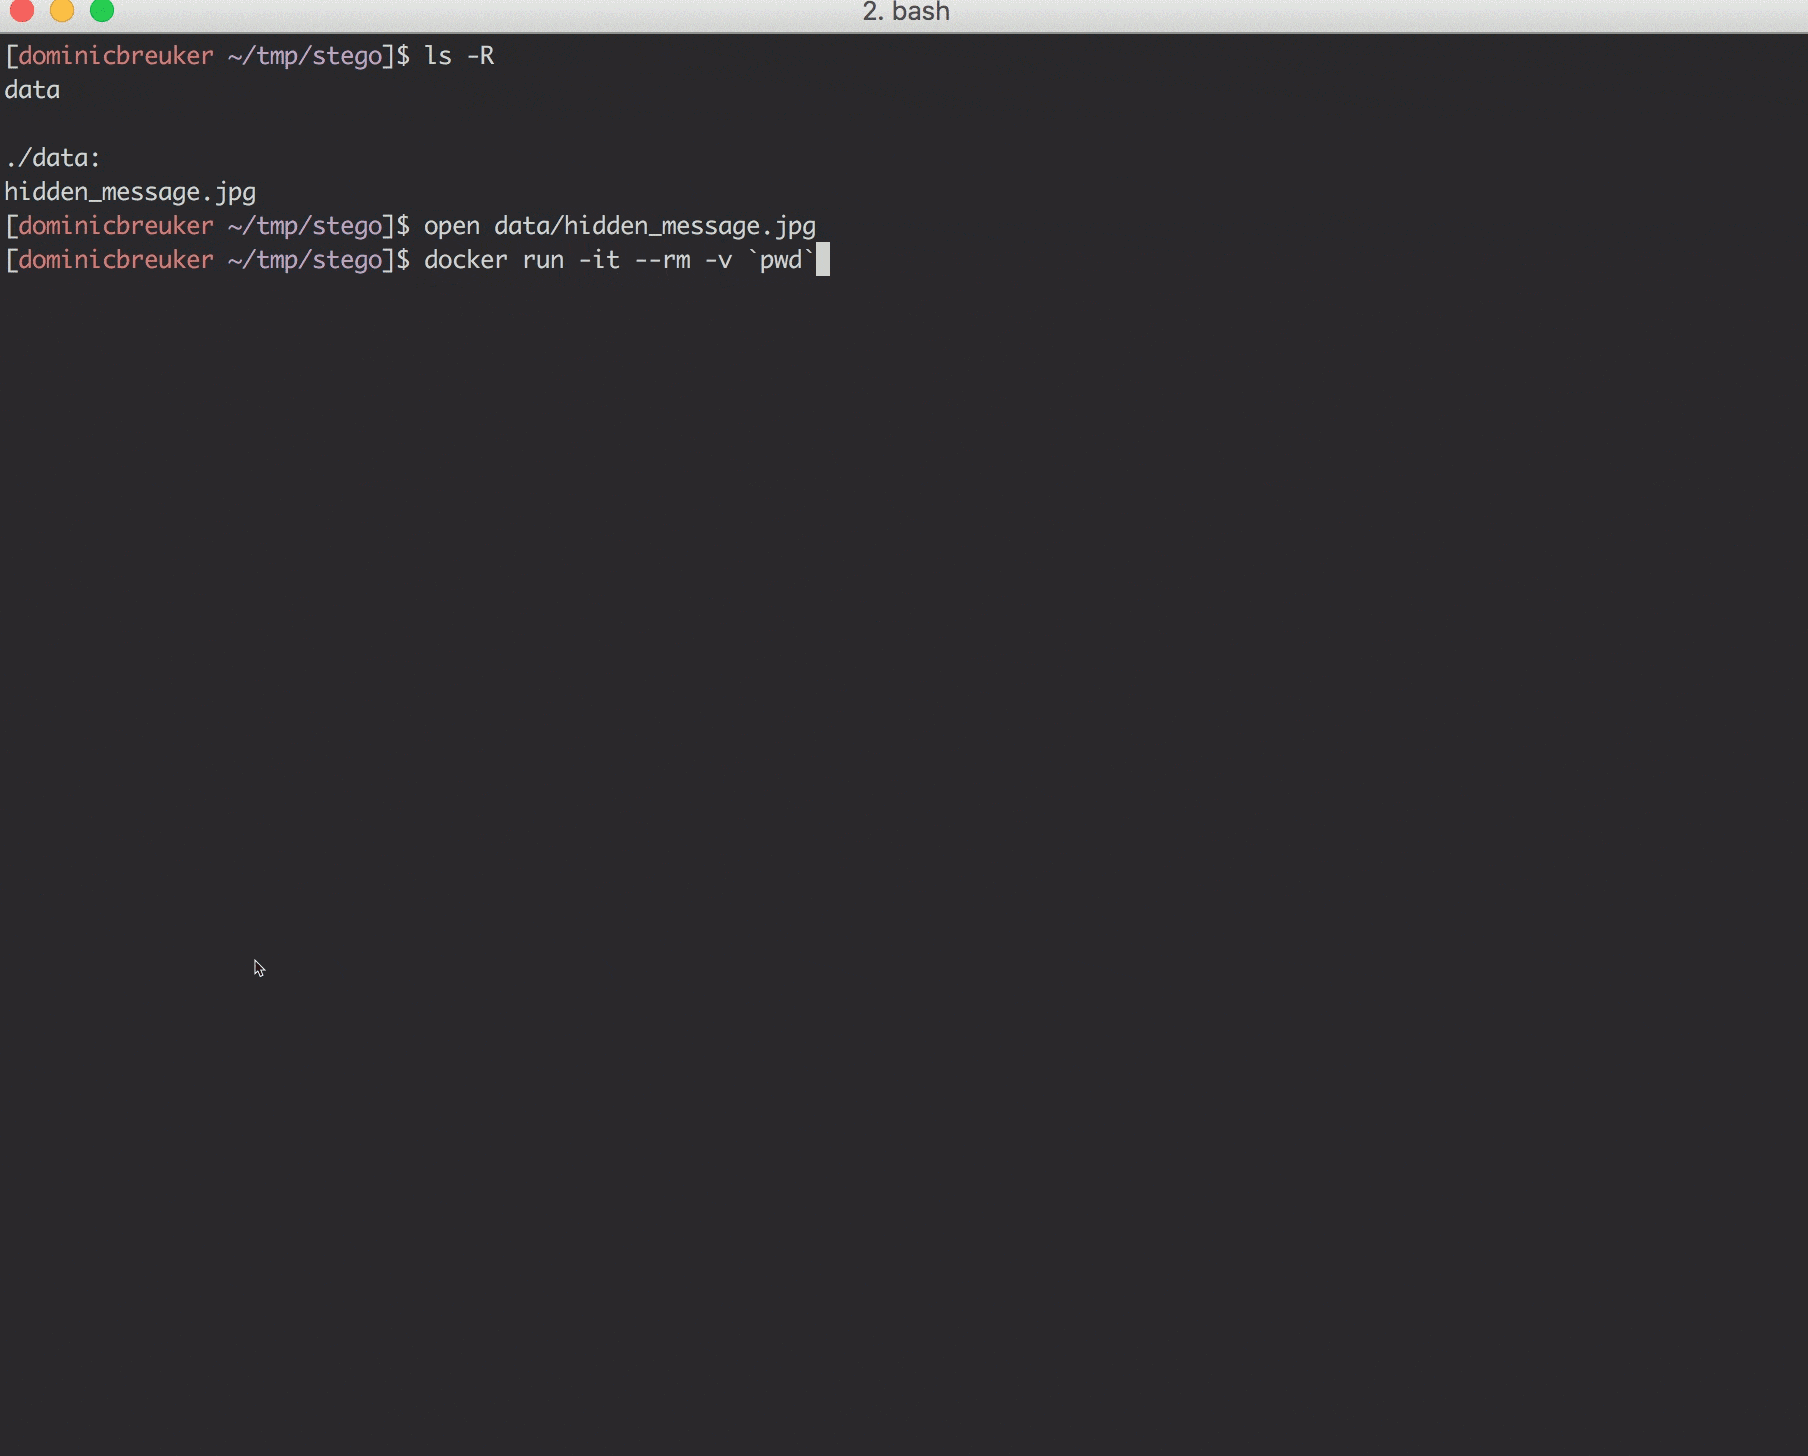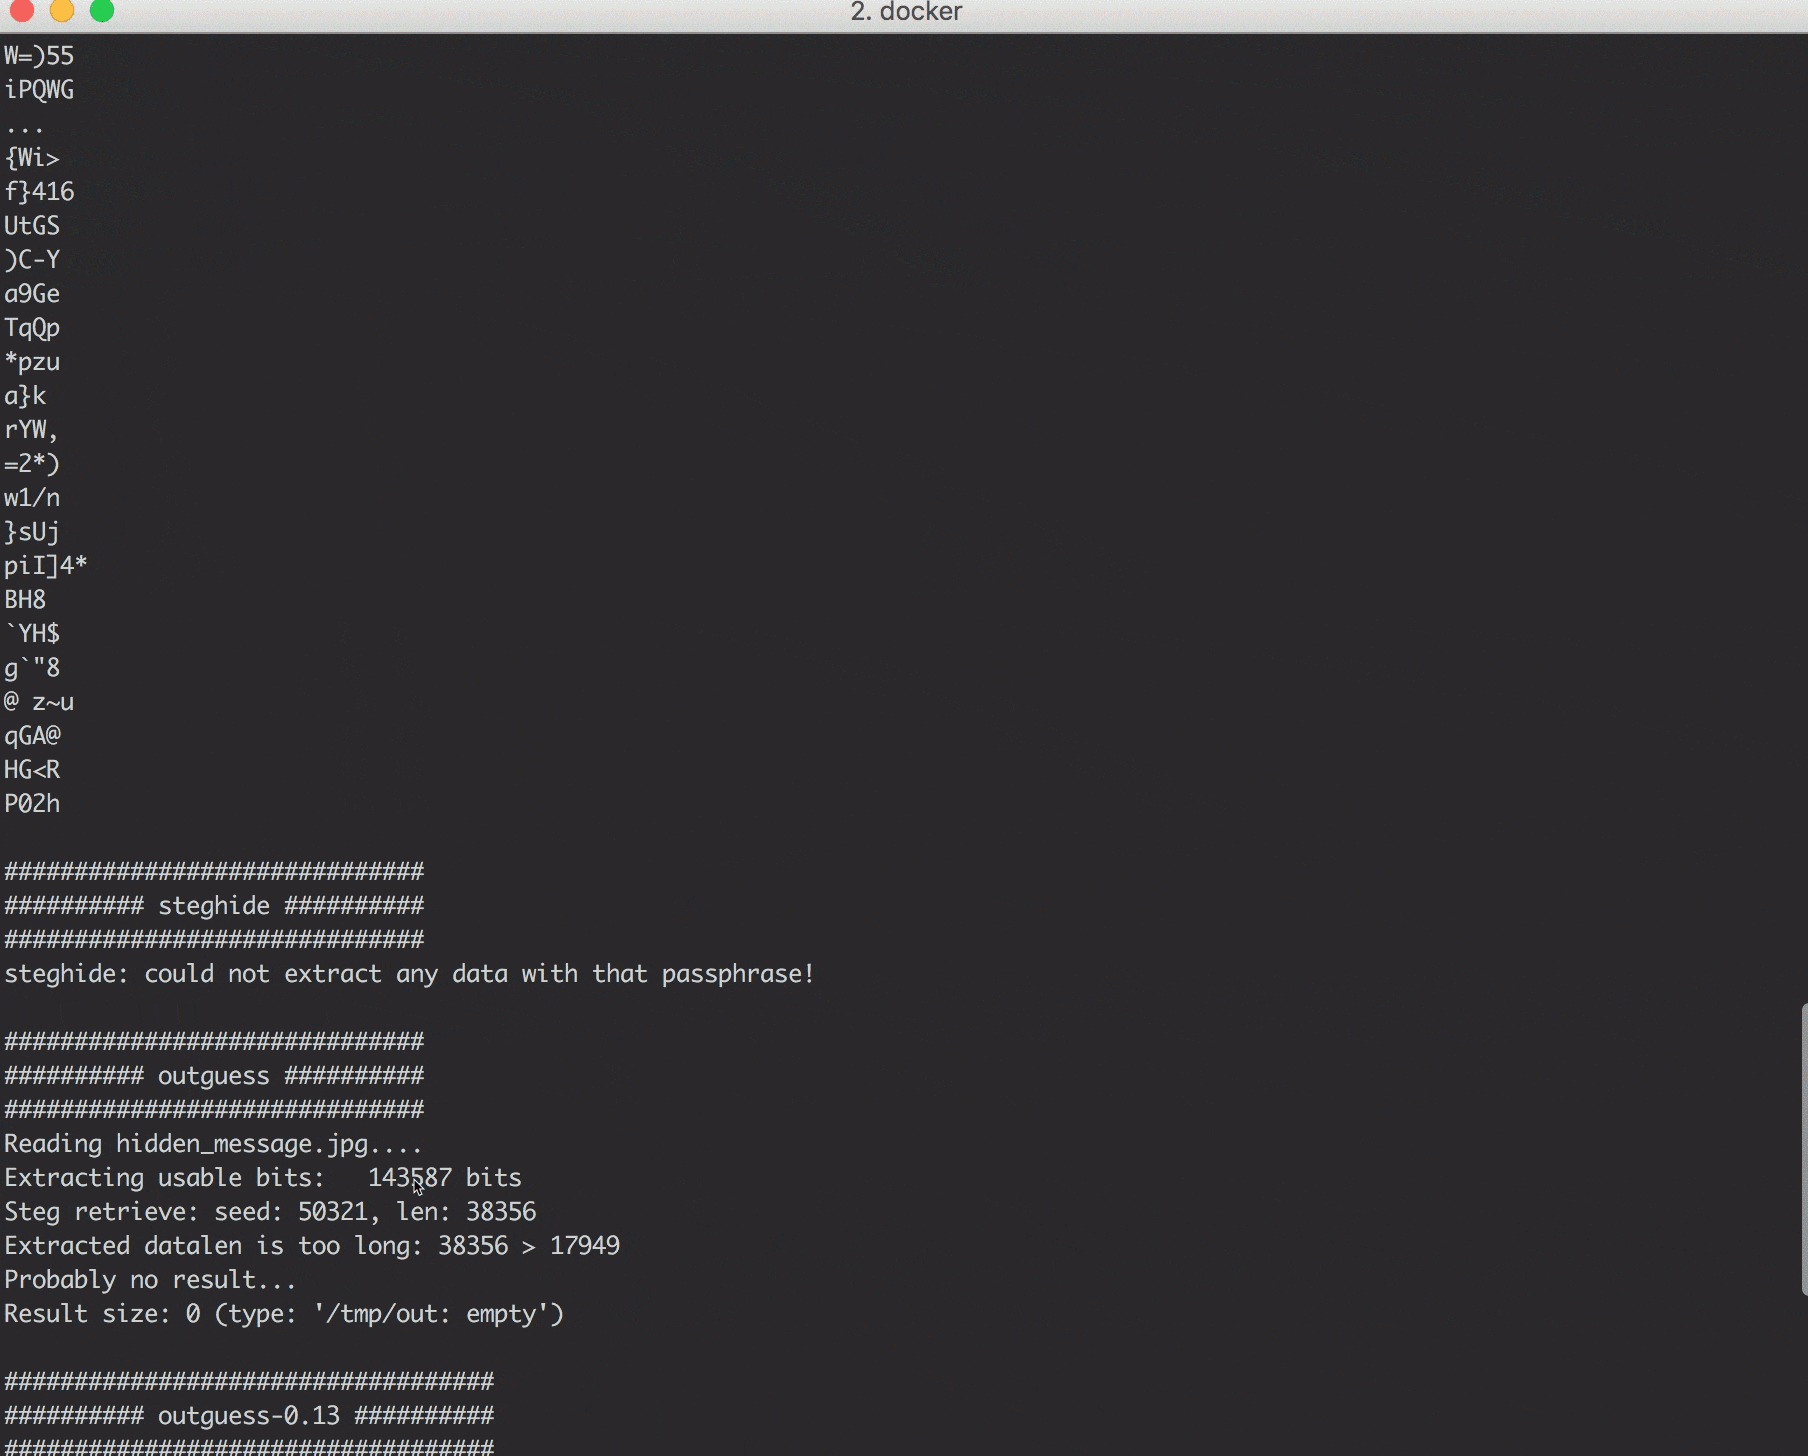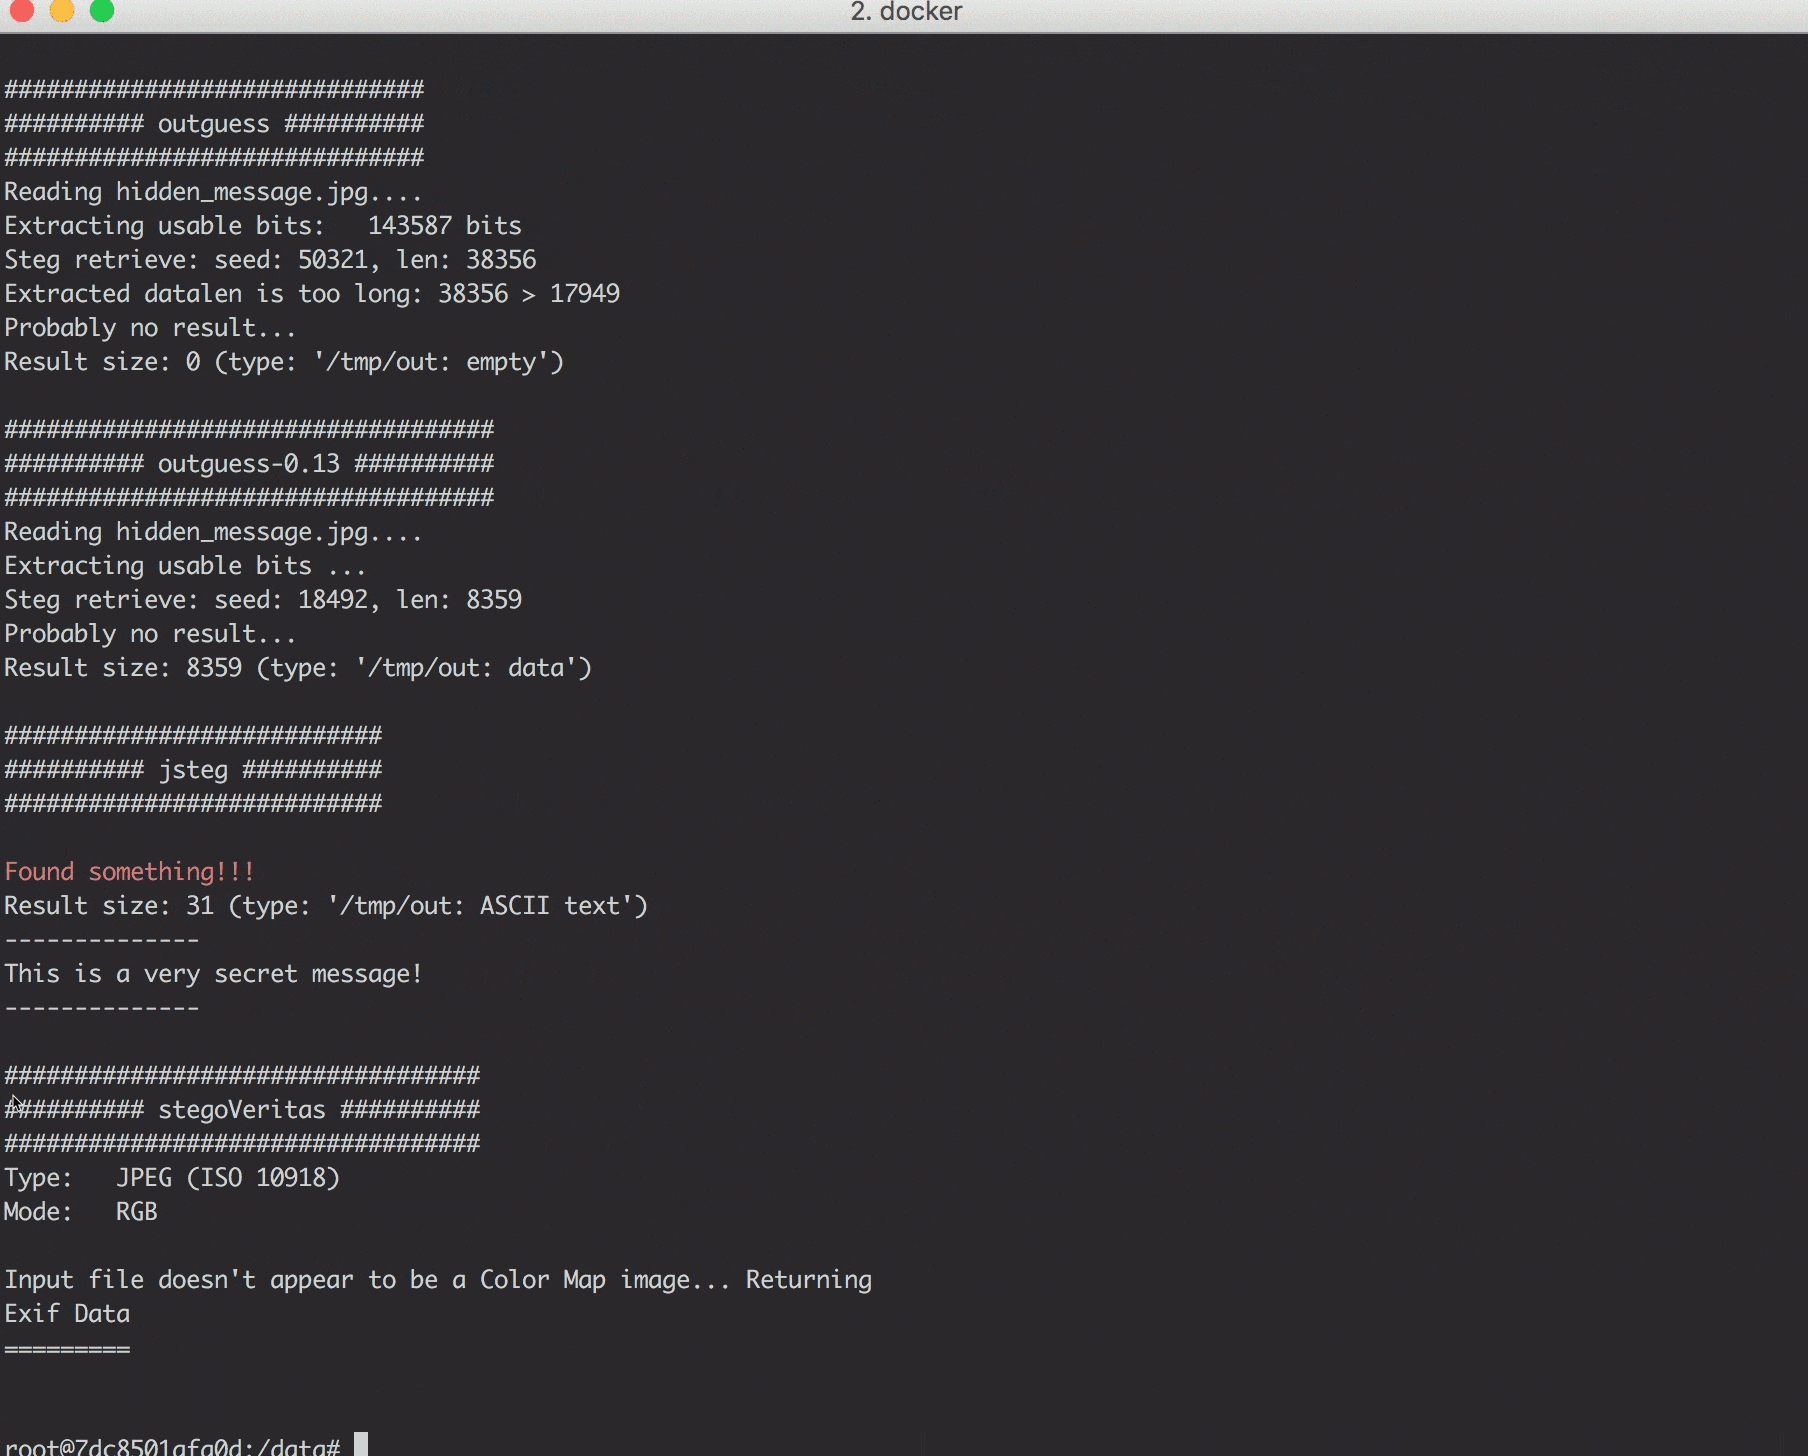 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.