


 cliffe/breakescape
Moteur Rails montable proposant plus de 24 scénarios d'escape room de cybersécurité avec mots de passe randomisés, dialogues NPC compilés JIT et une…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…

 class-code/cyberclass
Programme de cybersécurité structuré en ligne pour les éducateurs, fournissant des activités et ressources prêtes à l'emploi pour enseigner aux…
 lazybear8372/cve-2023-31014_lab
Laboratoire Android pédagogique pour le détournement d'intent implicite de la CVE-2023-31014
 khalilu020/offensive-security-adversary-emulation
Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…
 taisa456/network-security-snort
Laboratoire Snort 3 IDS → IPS sur Kali. Règles de détection personnalisées + application iptables contre la reconnaissance ICMP, les scans SYN Nmap,…
 nickvourd/windows-local-privilege-escalation-cookbook
# Livre de recettes pour l'élévation de privilèges locaux sous Windows
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 the-viper-one/pentest-everything
Une collection de write-ups CTF, de sujets de pentest, de guides et de notes. Notes compilées à partir de multiples sources et de mes propres…
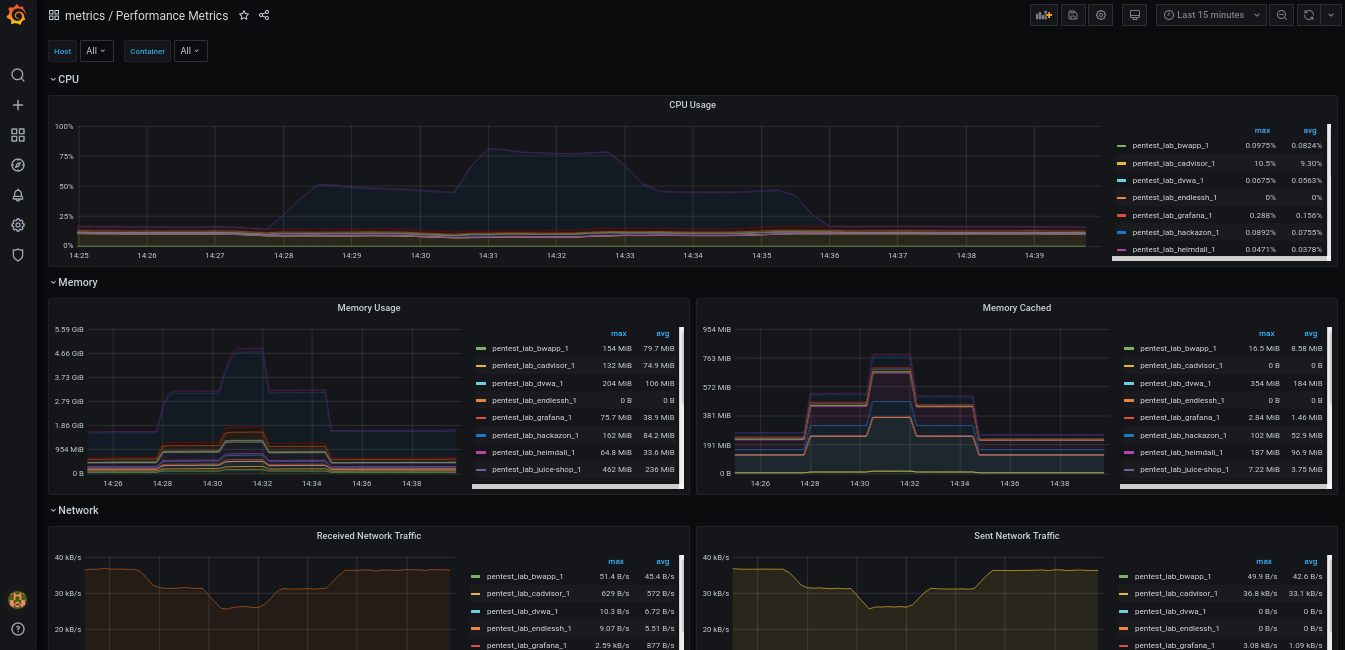 oliverwiegers/pentest_lab
Laboratoire local de test d'intrusion utilisant docker-compose.
 sqlsure/sqlsure
Inspecteur sémantique pour SQL — détecte le double comptage par éclatement, les violations d'additivité, les mauvaises clés de jointure et les…
 vhscom/private-landing
🔐 Apprenez l'authentification en la construisant correctement. Une implémentation de référence extensible et conforme aux normes pour Cloudflare…

 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
Moteur de jeu Python RPG ASCII 2D léger
 the-cyber-ledger/tcl-xss-labs
Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
 timothyjxhn/deliberatelyvulnerablewebapp
Une application Web volontairement vulnérable construite sur Struts 2 (CVE-2017-5638) et Log4J (CVE-2021-44228) pour tester et démontrer les risques…
 emilebarnard242/pentest-metasploitable2
Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…