

bl_sbx
 hanakim3945/bl_sbx
Évasion sbx itunesstored et bookassetd
privilege-escalationios-securityexploitation+3
324il y a 1 an
hanakim3945/bl_sbxÉvasion sbx itunesstored et bookassetd
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 chichou/slides
Miroir de mes supports de présentation
 synacktiv/appledb_rs
Base de données organisée d'artefacts internes d'Apple (entitlements, frameworks, versions d'appareils) avec API, CLI et WebUI pour la recherche en…

 cakescats/airborn-ios-cve-2025-24252
Extracteur d'artefacts de journaux de vulnérabilités Airborne pour iOS depuis LogArchive CVE-2025-24252
 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
 iddoeldor/frida-snippets
Exemples Frida artisanaux
 theos/sdks
SDK corrigés incluant des tbds de framework privé
 kjcracks/clutch
Utilitaire iOS nécessitant un jailbreak qui déchiffre les exécutables des applications installées et les extrait sous forme de fichiers .ipa ou de…
 googleprojectzero/sockfuzzer
Framework de fuzzing du noyau guidé par la couverture qui exécute XNU en tant que bibliothèque d'espace utilisateur et découvre des vulnérabilités…

 0xmachos/apple-platform-security-guides
Chaque guide de sécurité des plateformes Apple
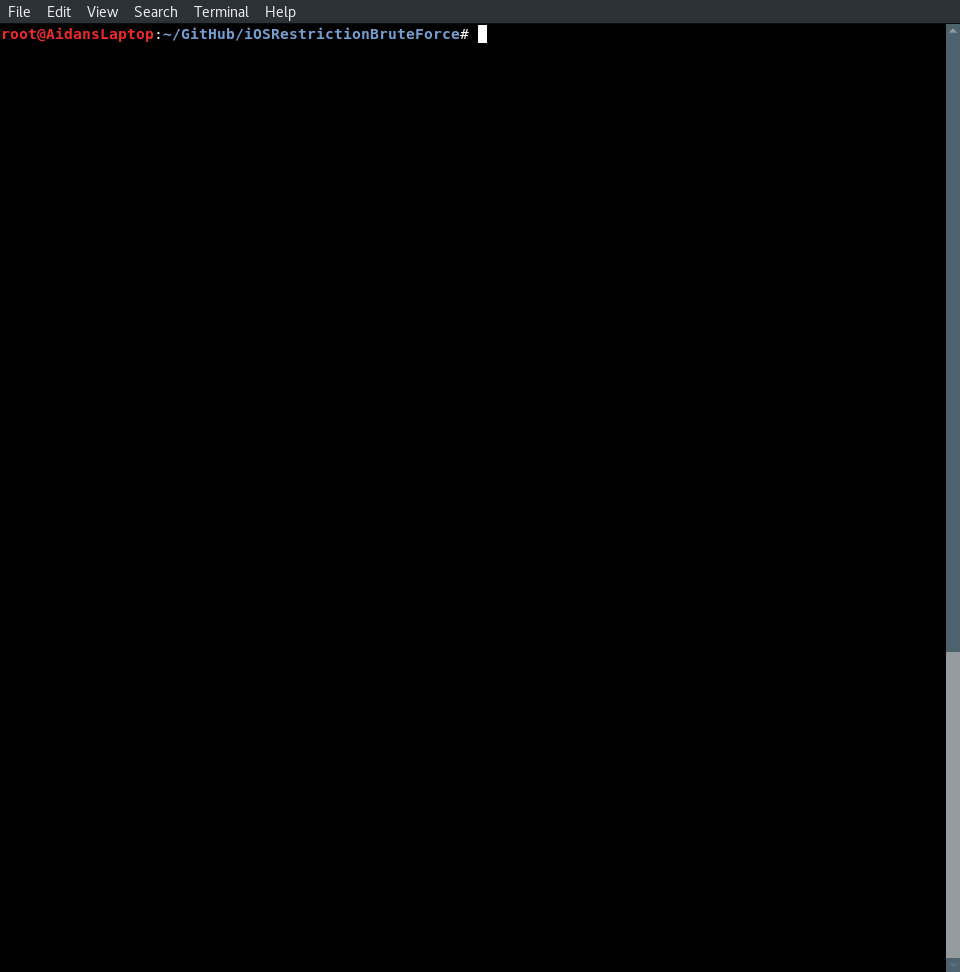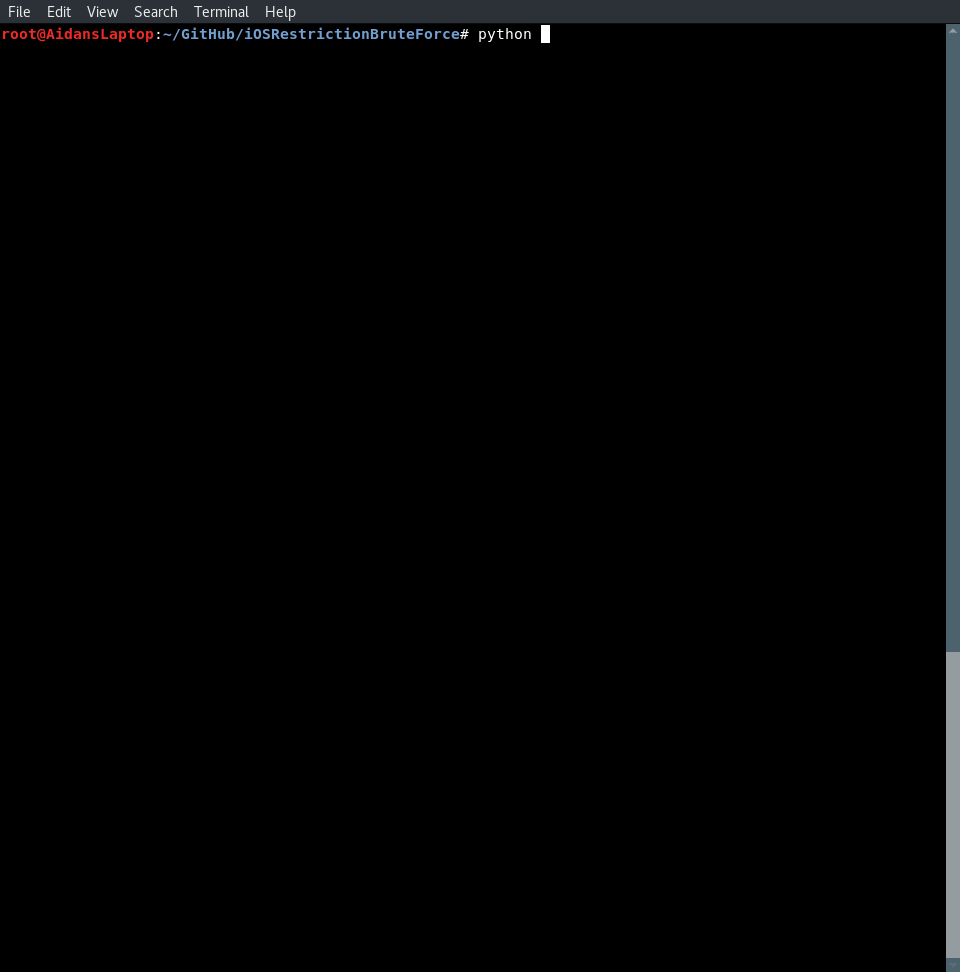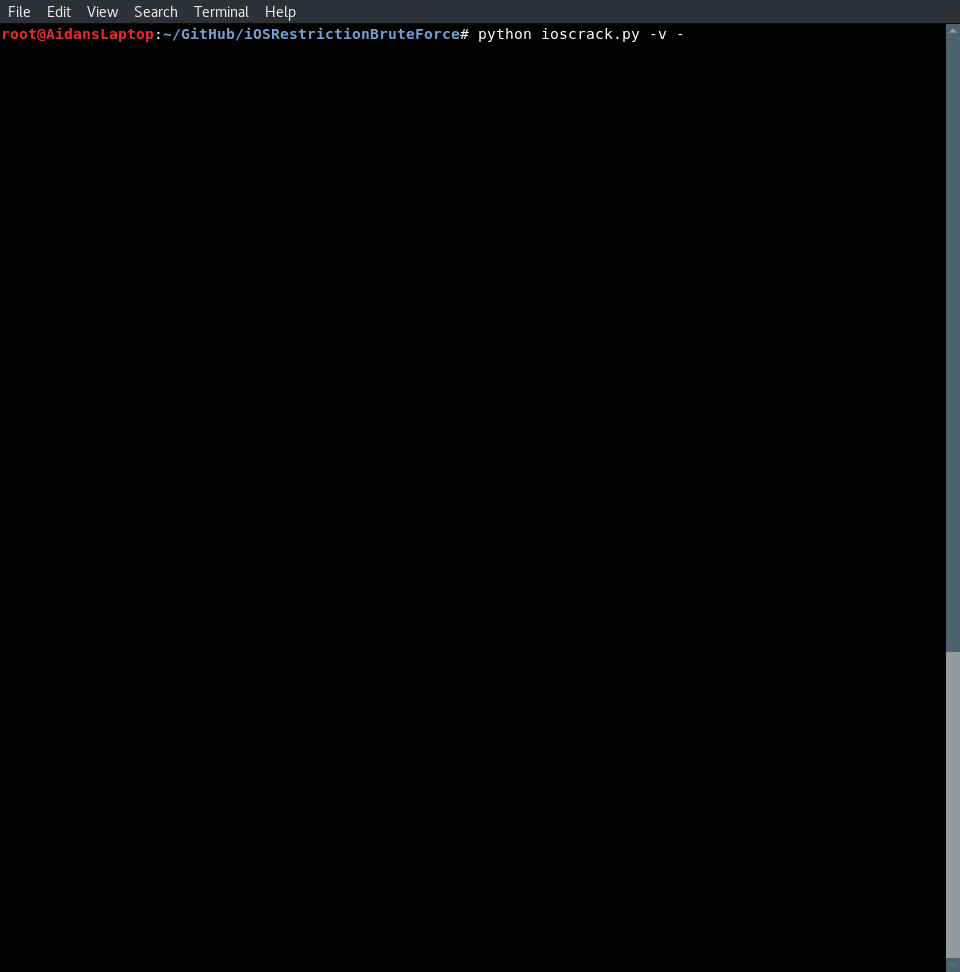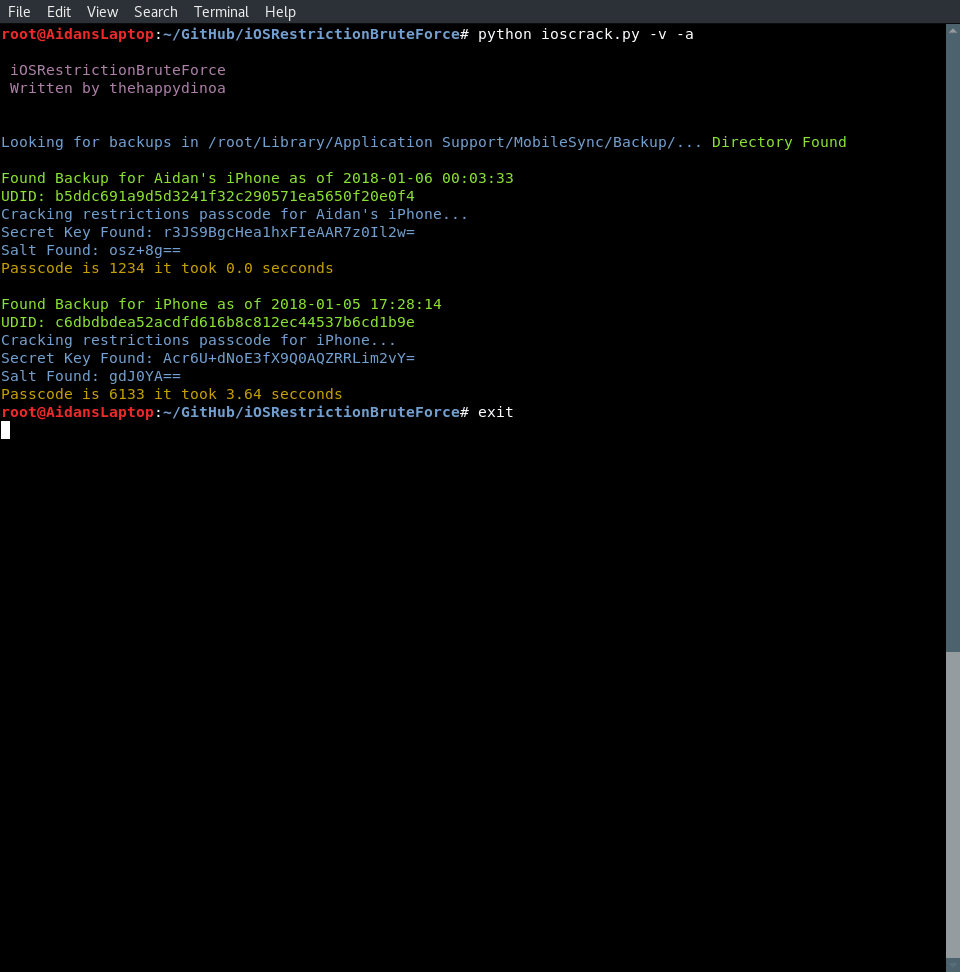 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 igio90/dwarf
Débogueur complet multi-architecture/système construit sur PyQt5 et frida
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) est une application iOS qui est diablement vulnérable. Son objectif principal est de fournir une plateforme aux…
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Keylogger basé sur les raccourcis iOS, conçu pour capturer les frappes clavier et exfiltrer les données des appareils compromis.
 spiralbl0ck/ios-safari-mallicous-extension-example
Exemple d'injection (actuellement en cours de développement) d'un keylogger js via l'extension Safari (cette partie est faite)