copy-fail-CVE-2026-31431-IOC

Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux

Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux

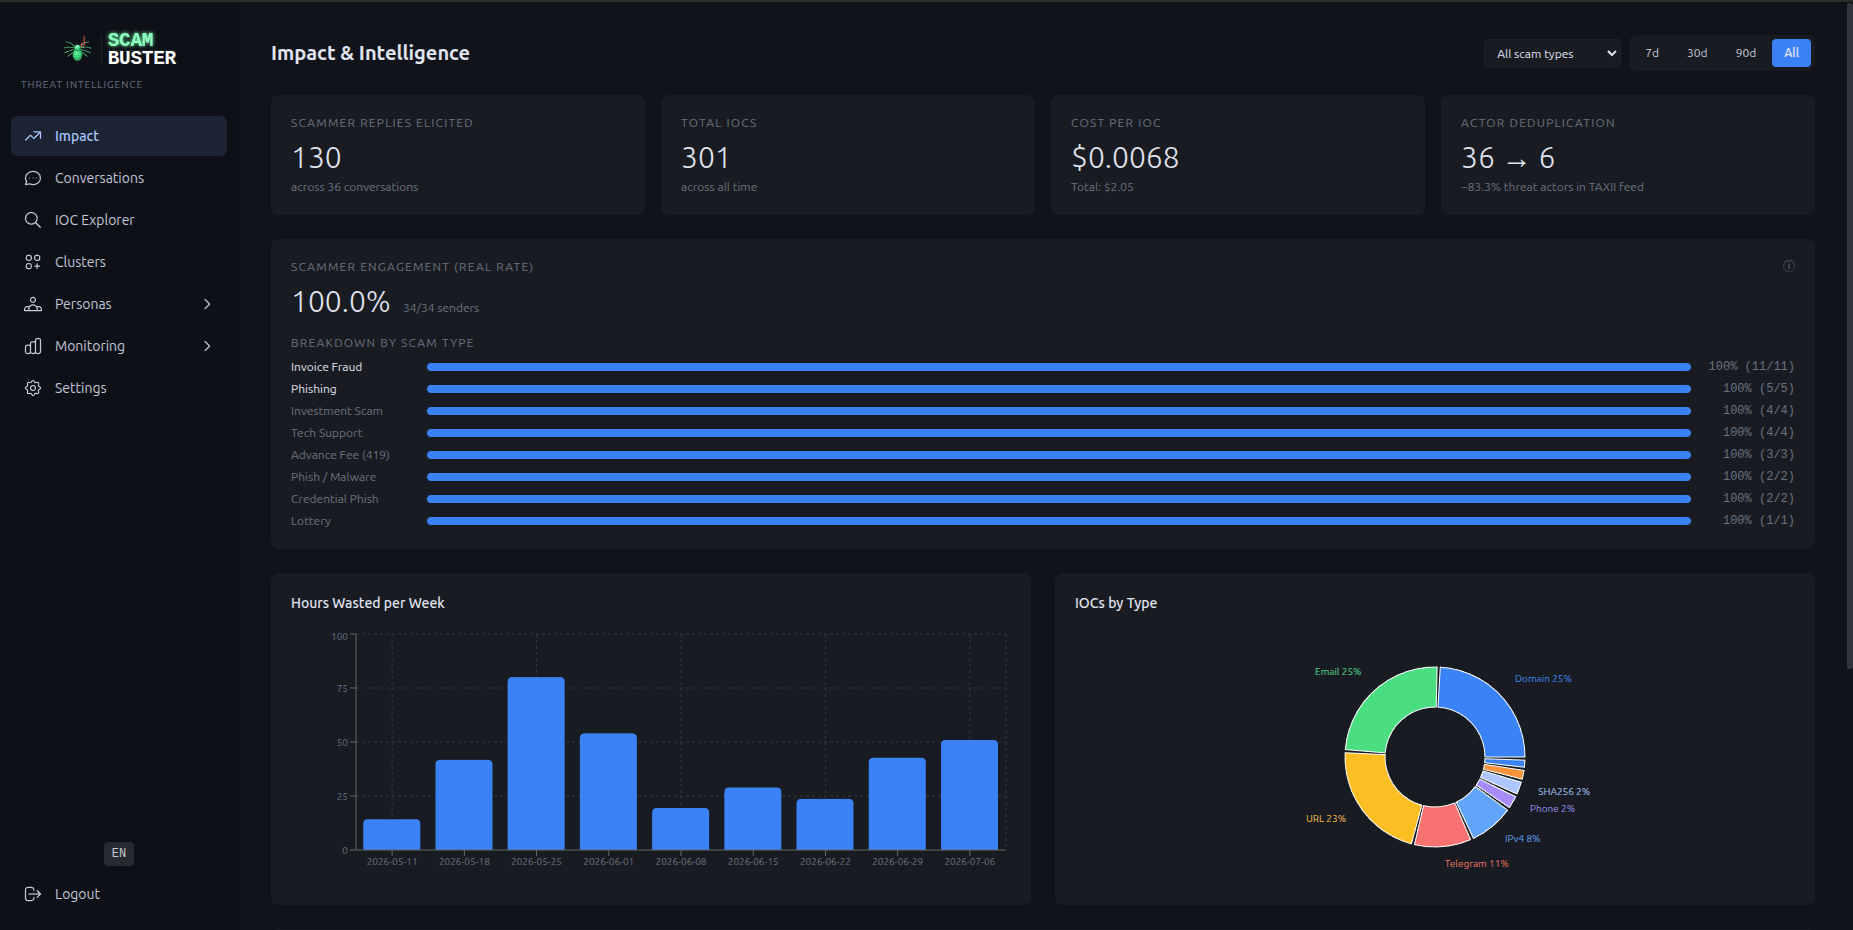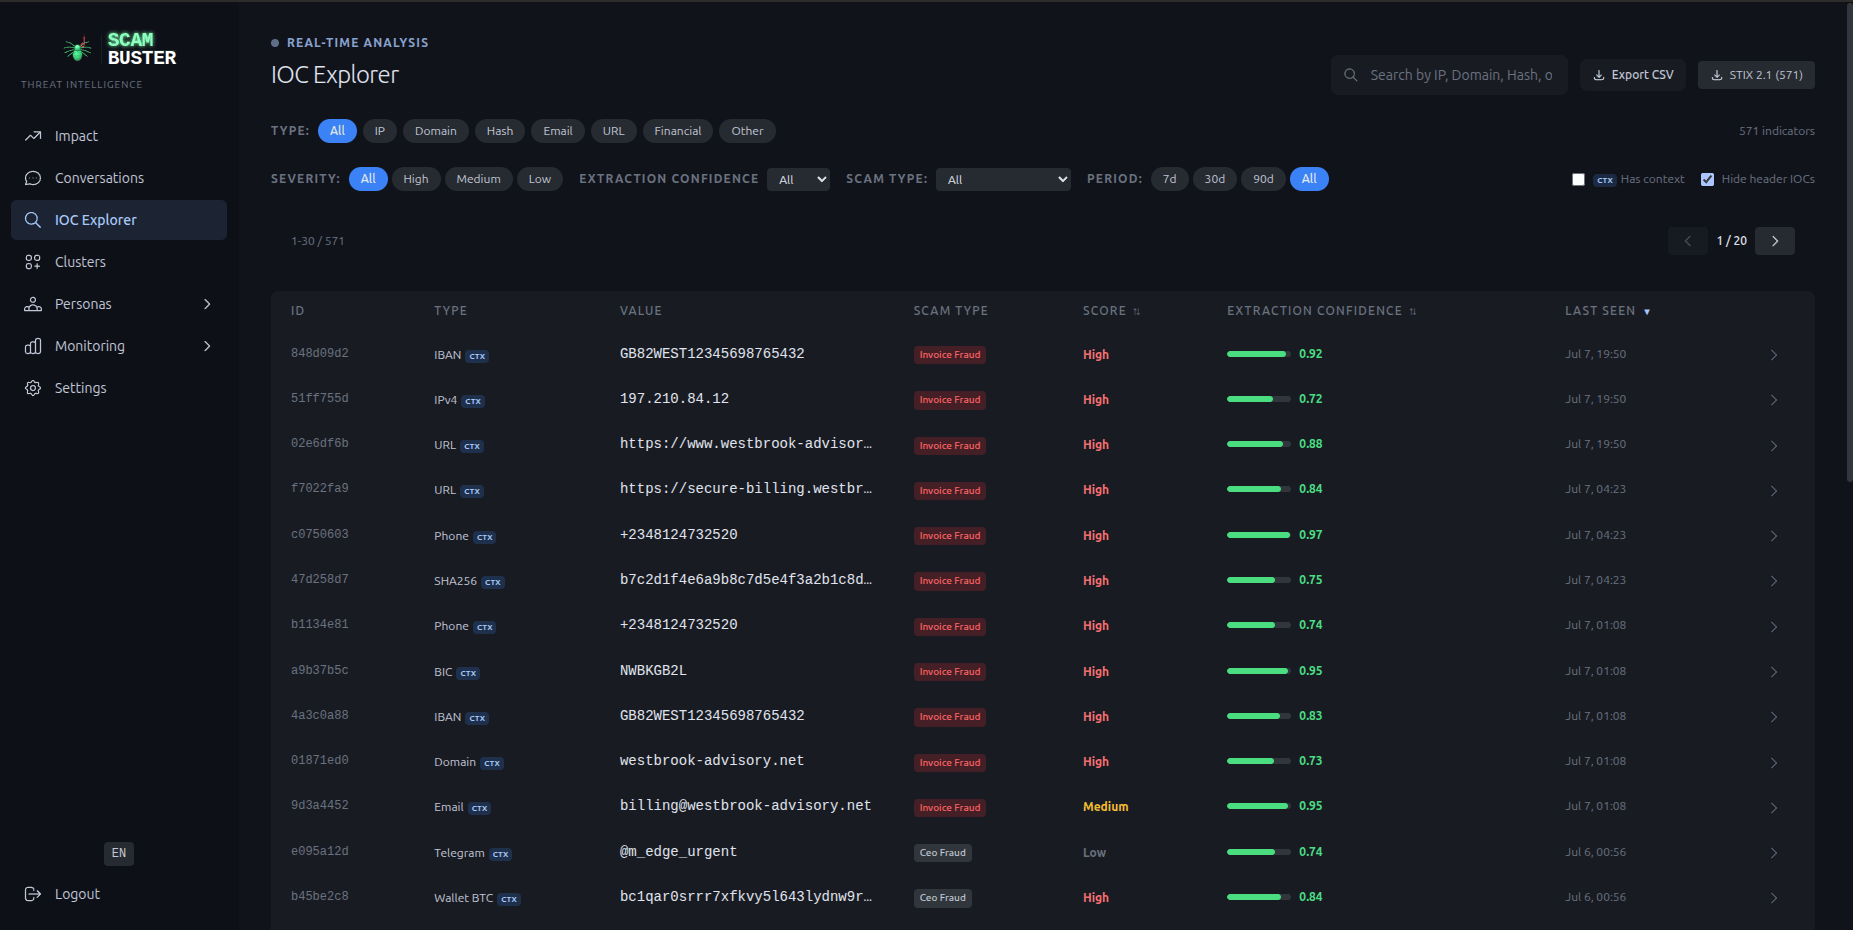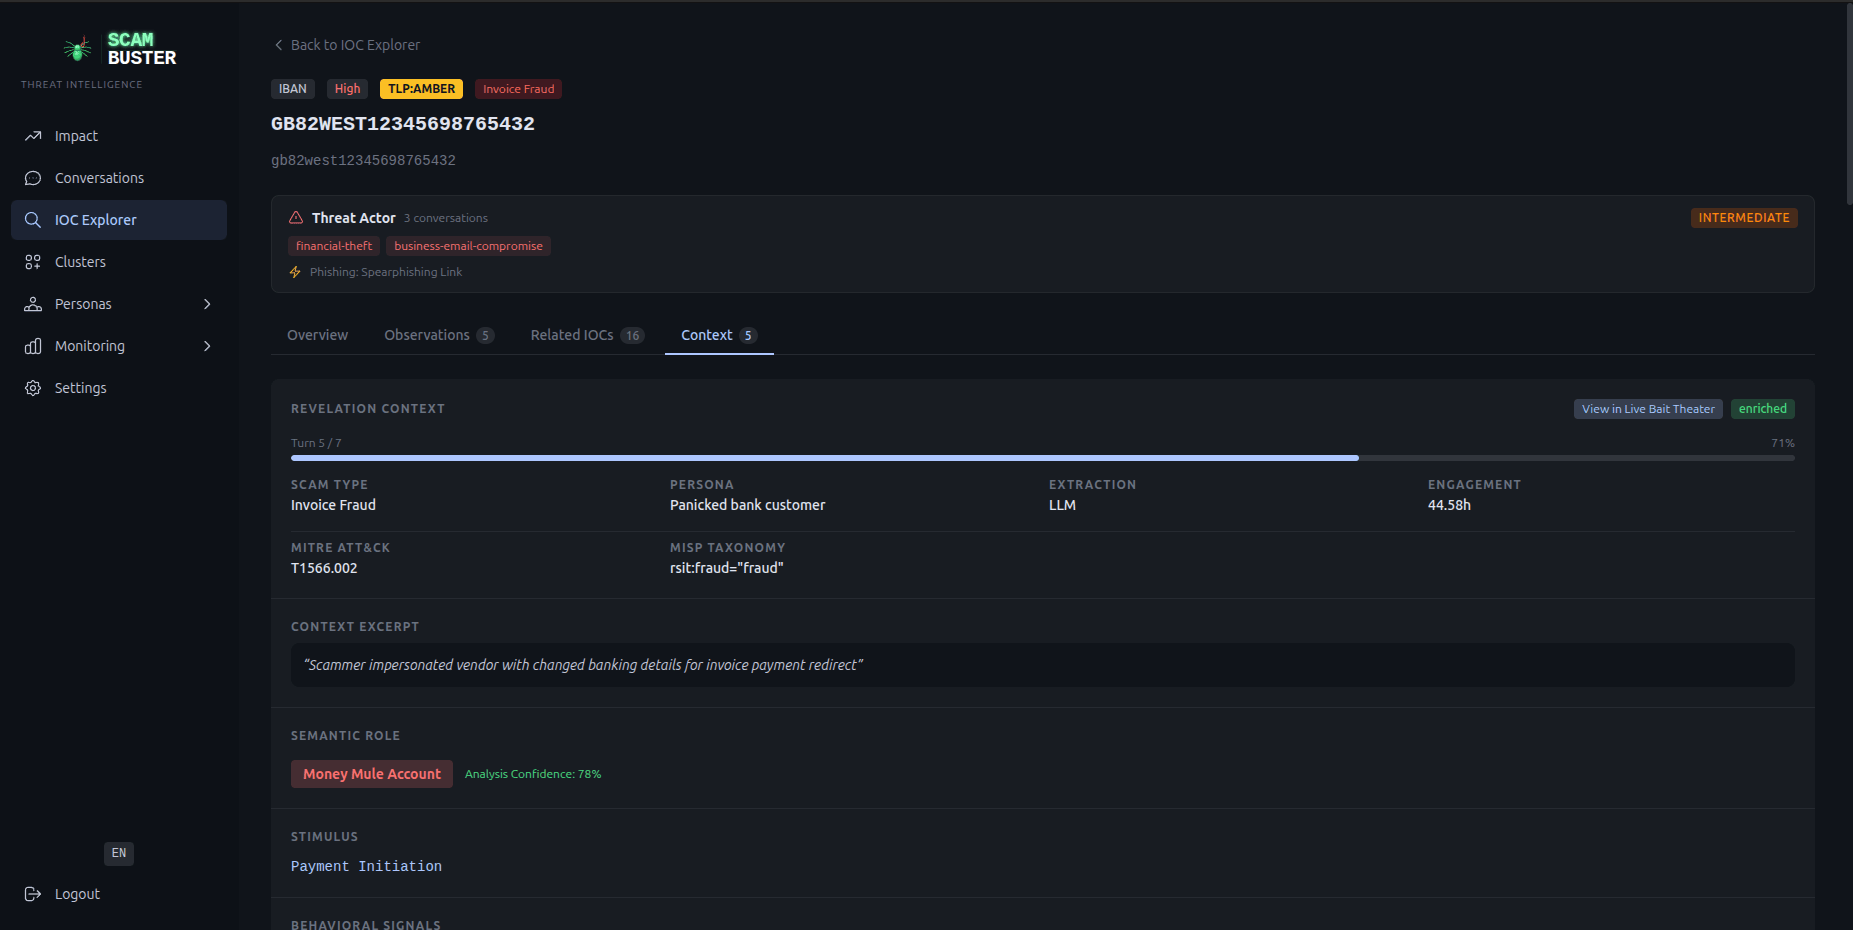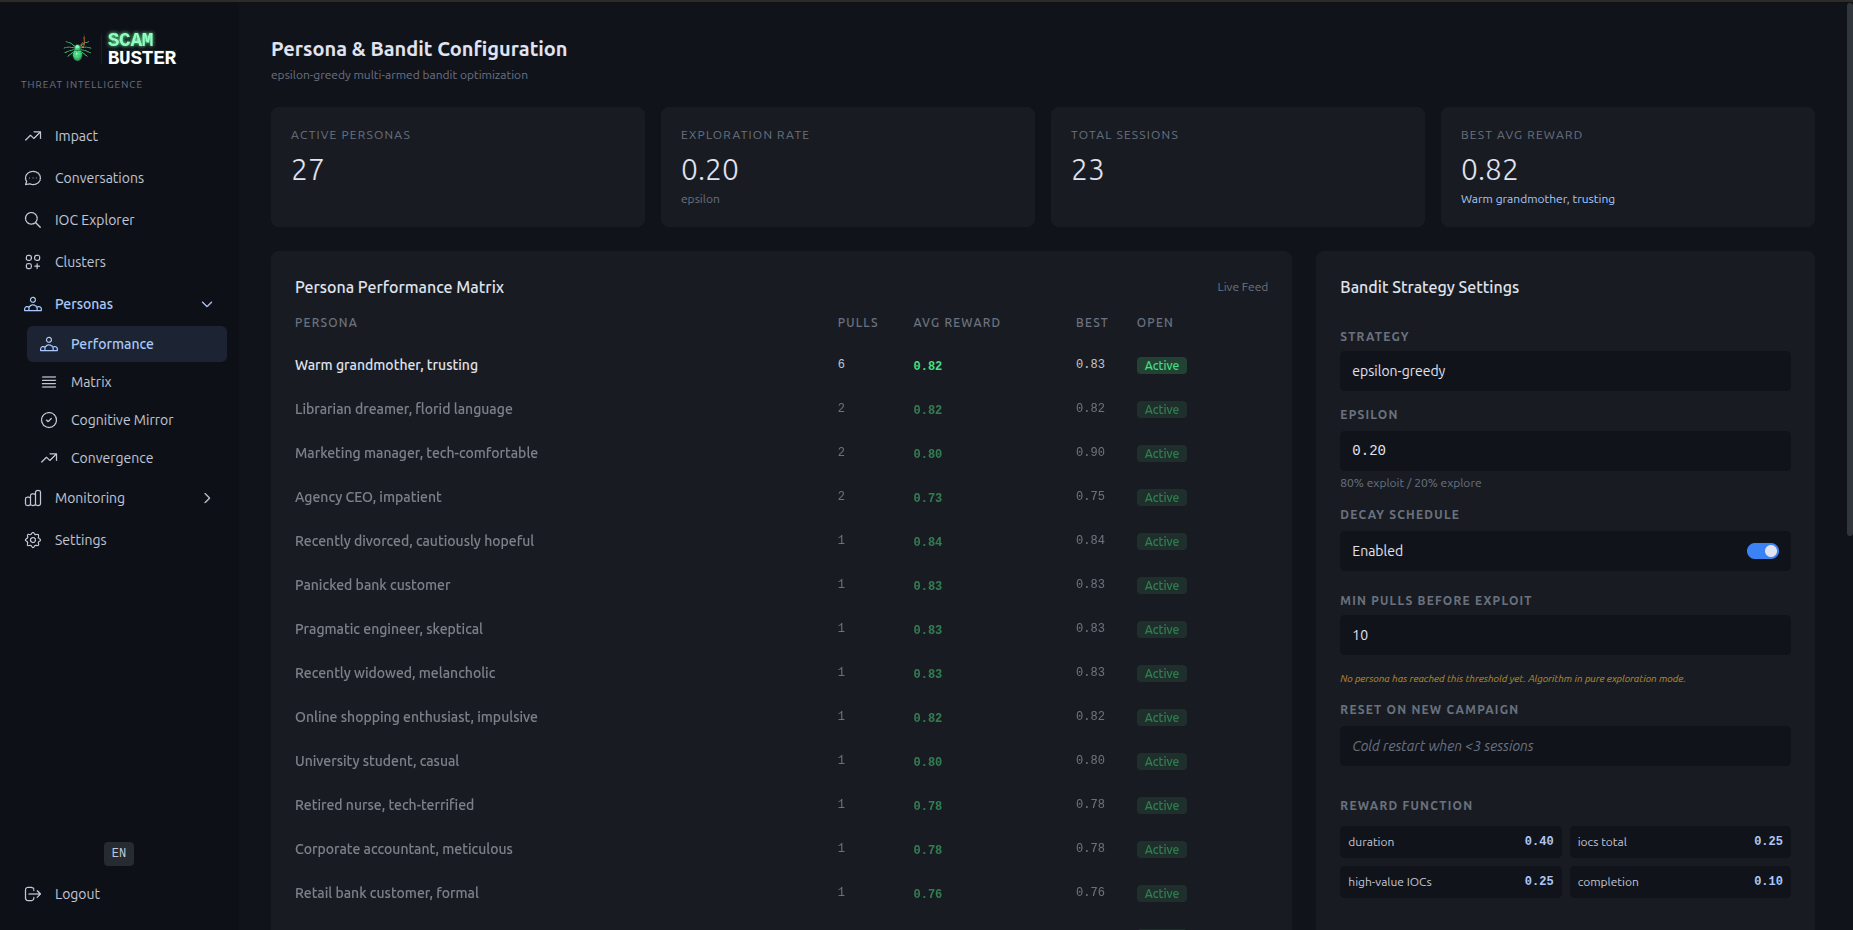
Defensive engagement & threat intelligence research laboratory. Converts inbound scam emails into actionable IOCs through controlled, policy-driven…

IOCs et notes liés aux malwares

ToolShell scanner - CVE-2025-53770 et informations de détection

Plateforme open-source collaborative de prise de notes pour les équipes de cybersécurité et de CTI. Extraction automatique d'IOC, export STIX 2.1,…

Dépôt public de règles Sigma et YARA créées par Synacktiv

Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…

Script F5 BIG-IP local qui recherche des indicateurs de compromission (IoCs) liés à CVE-2020-5902, en vérifiant les journaux, les fichiers et…

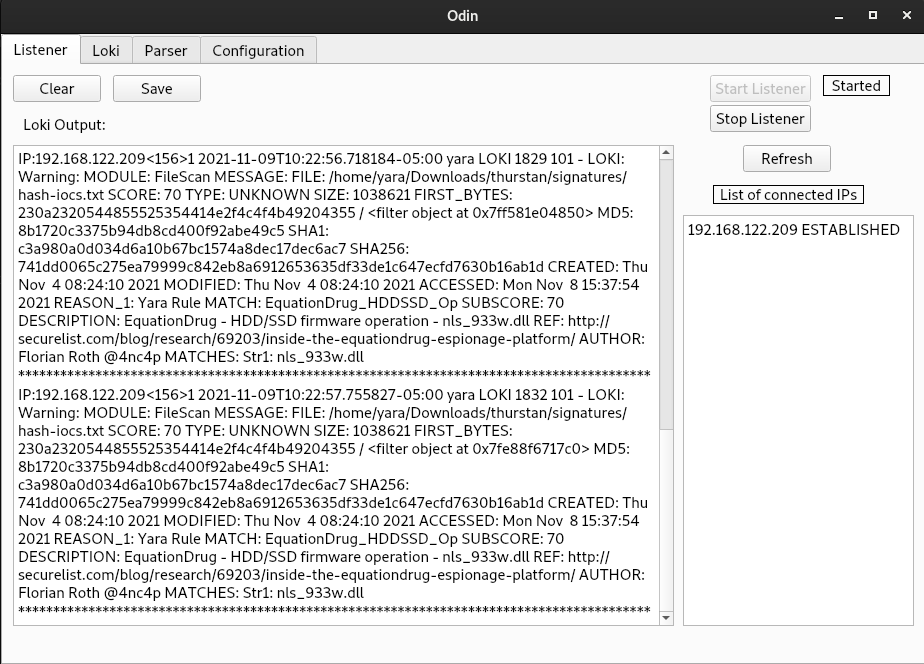
Scanner IoC centralisé qui déploie Loki sur les points de terminaison, collecte les résultats de détection et analyse les journaux en CSV pour la…

Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…

Ce dépôt fournit une comparaison pratique des services de renseignement sur les fuites, de surveillance du dark web et d'exposition d'identité, en…

Extrait les attributs MISP sélectionnés, y compris les adresses IP, les URL et les hachages, dans des fichiers de sortie réutilisables.

Un simple détecteur Linux d'indicateurs de compromission Log4j

Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.

Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…

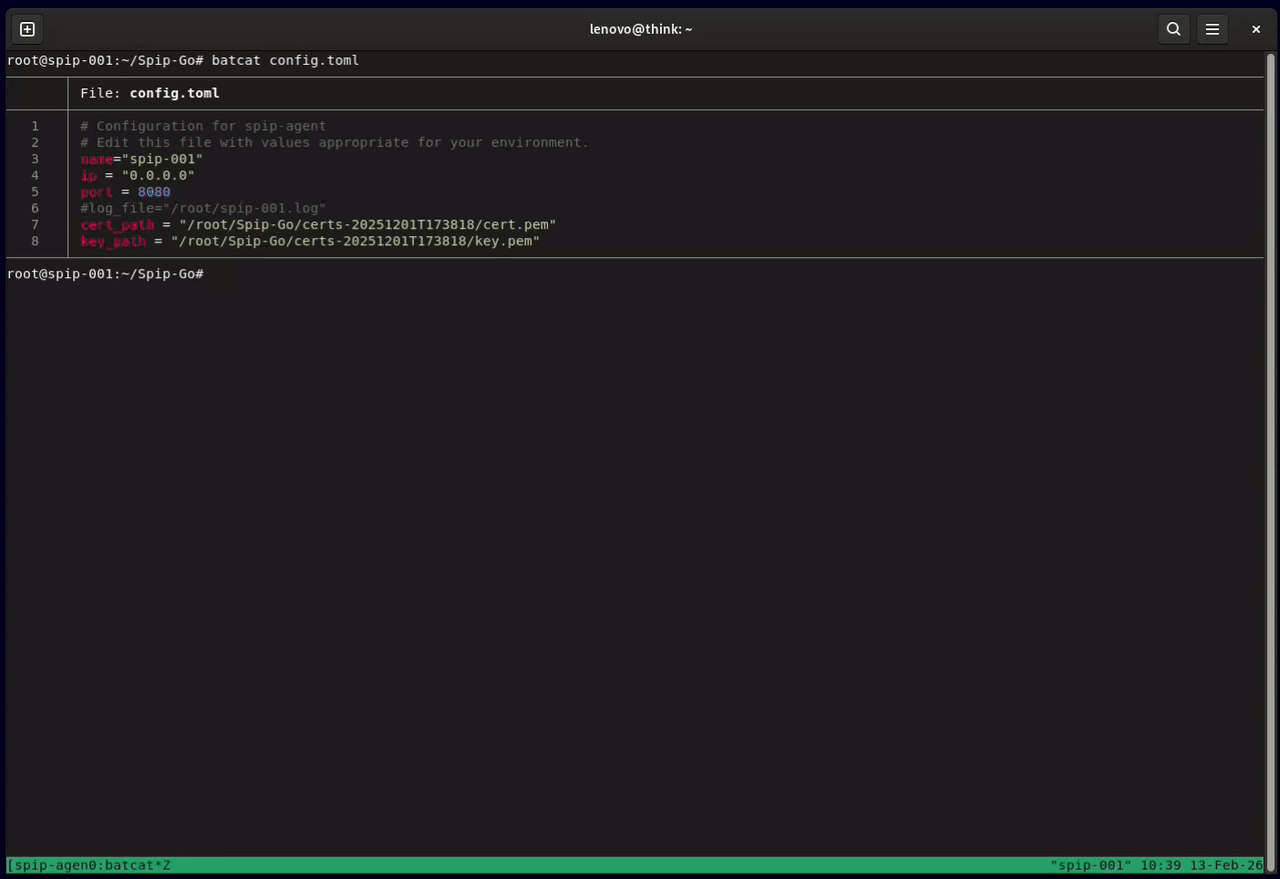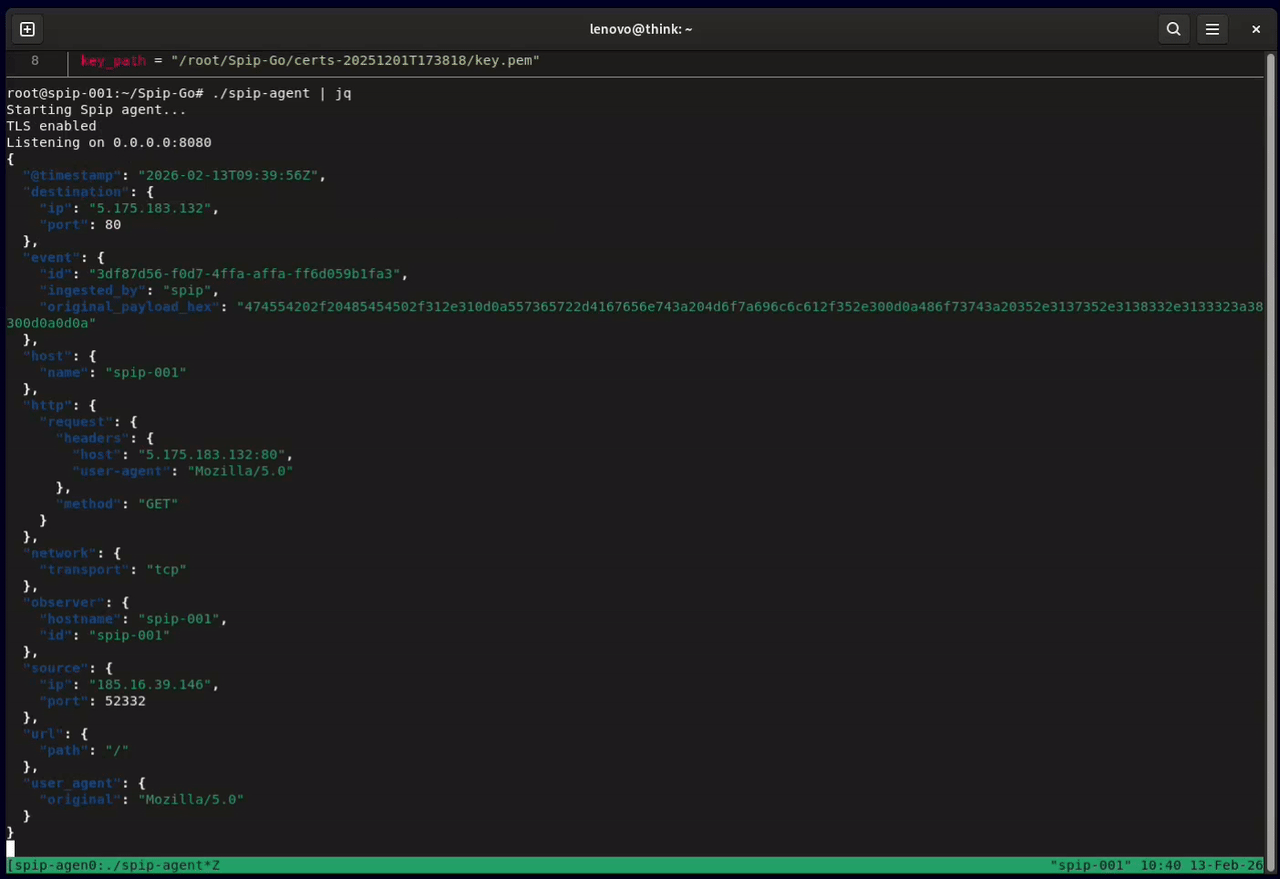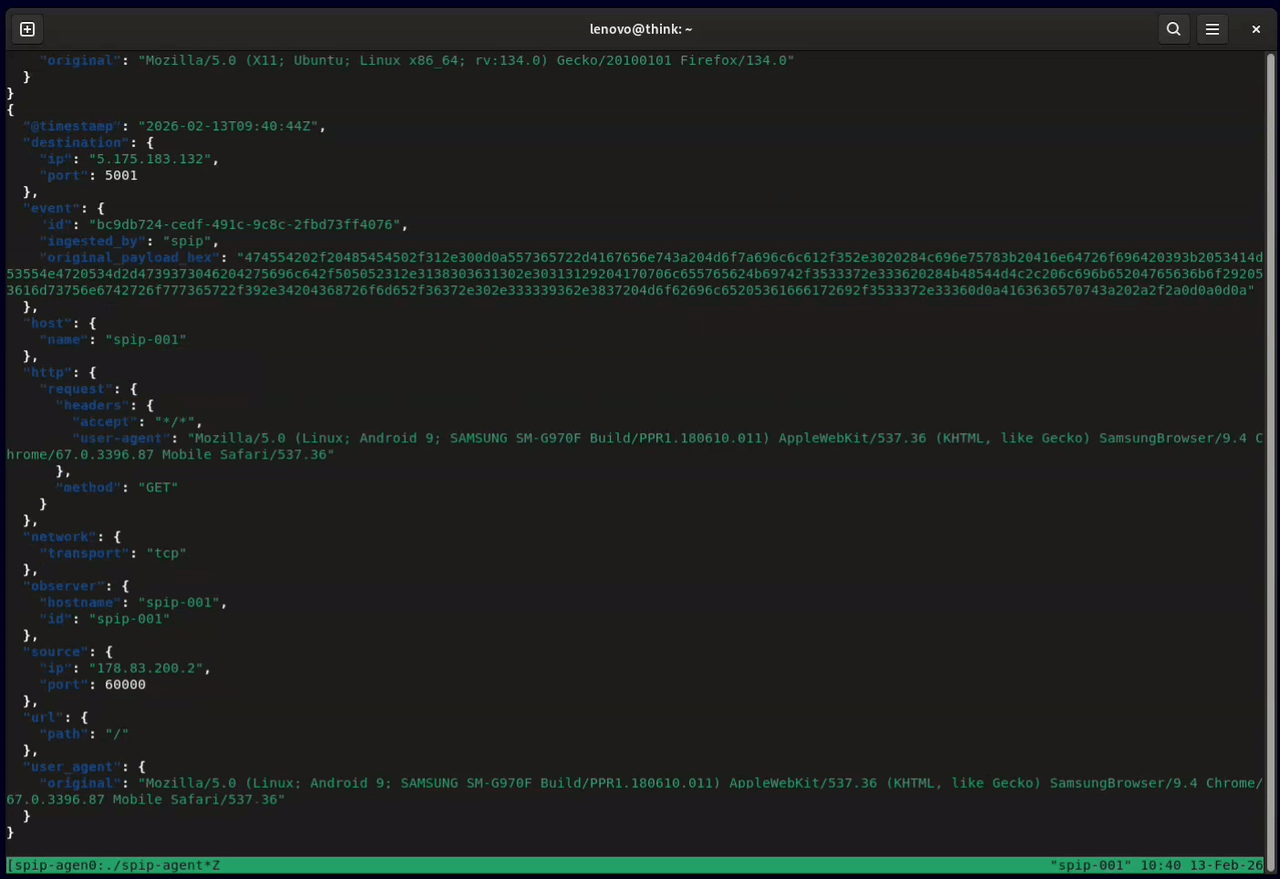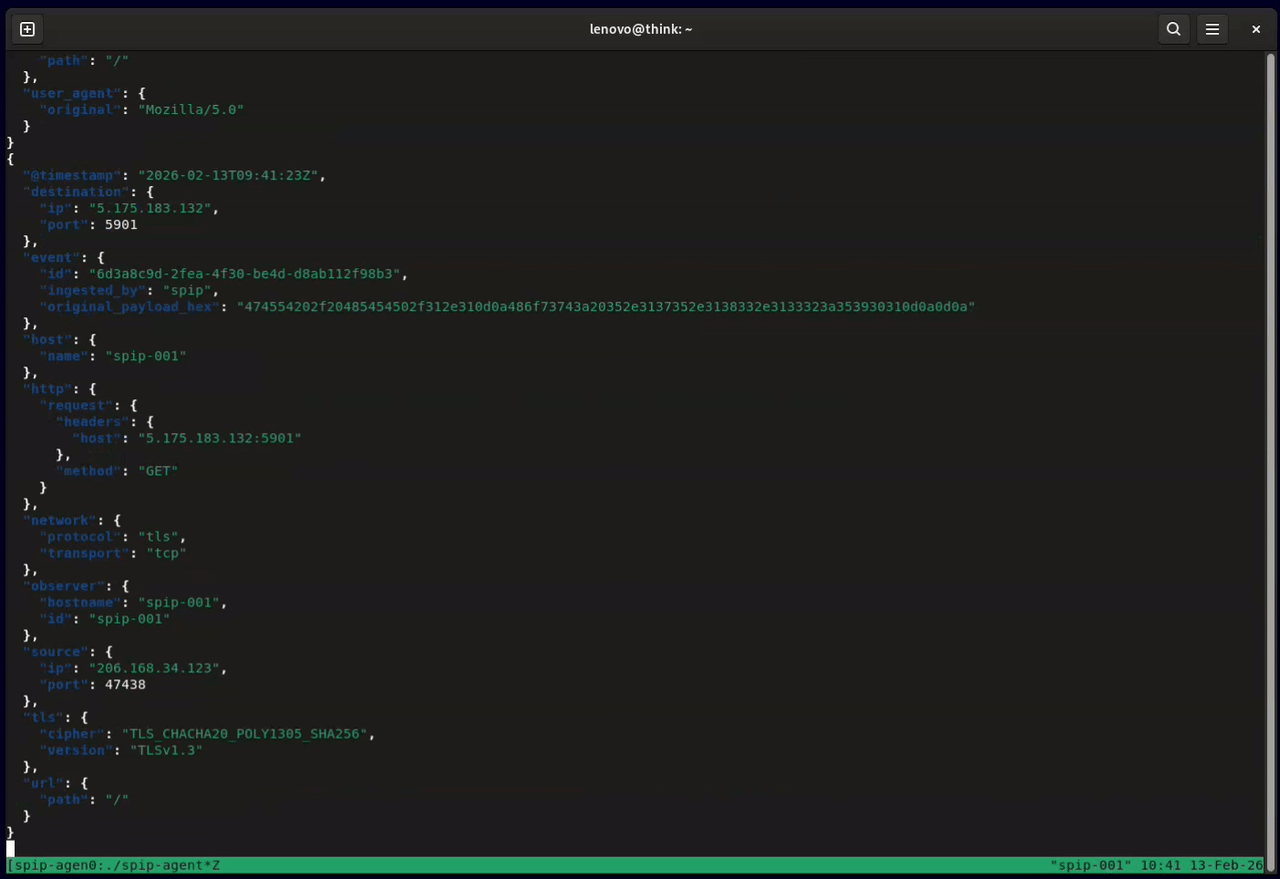
Capteur réseau Spip écrit en Go

Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.

Collection organisée d'indicateurs de compromission (IOC) pour le suivi des alertes de malwares, comprenant des hashs, des domaines et d'autres…