Judge-Jury-and-Executable

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…

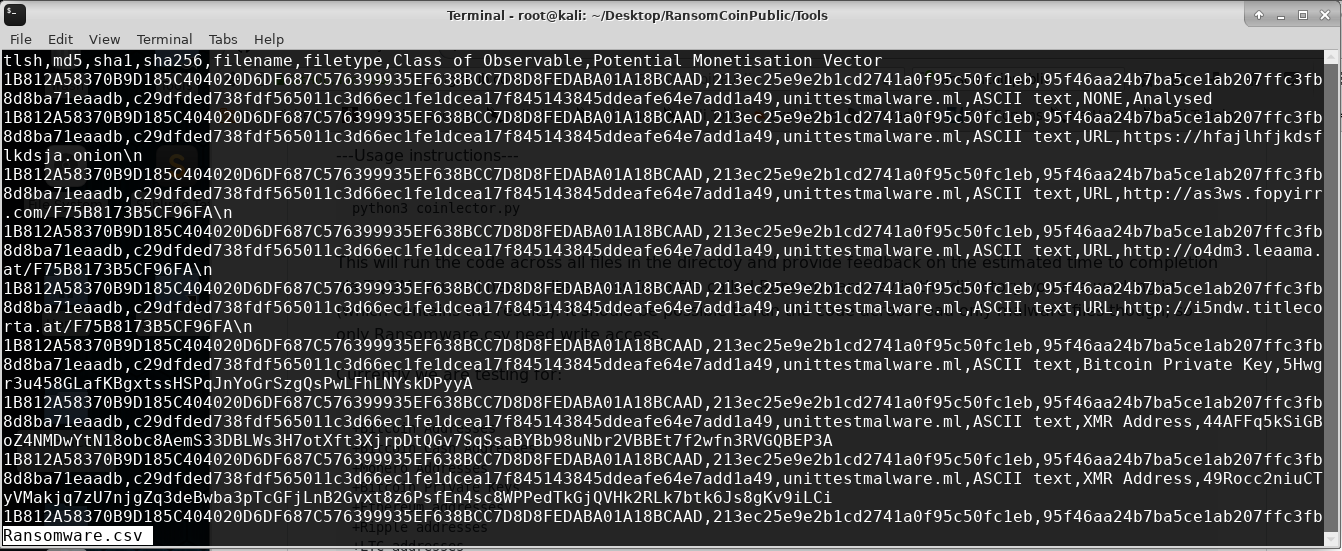
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.

Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…

Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…

Active C2 IoCs

Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…

Recherche sur les botnets DDoS et indicateurs de compromission de Nokia Deepfield ERT

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

Dépôt centralisé d'échantillons de malwares, de renseignements sur les menaces, d'IOC et de journaux d'outils de sécurité pour soutenir la recherche…

Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…

Centre d'opérations de sécurité virtuel

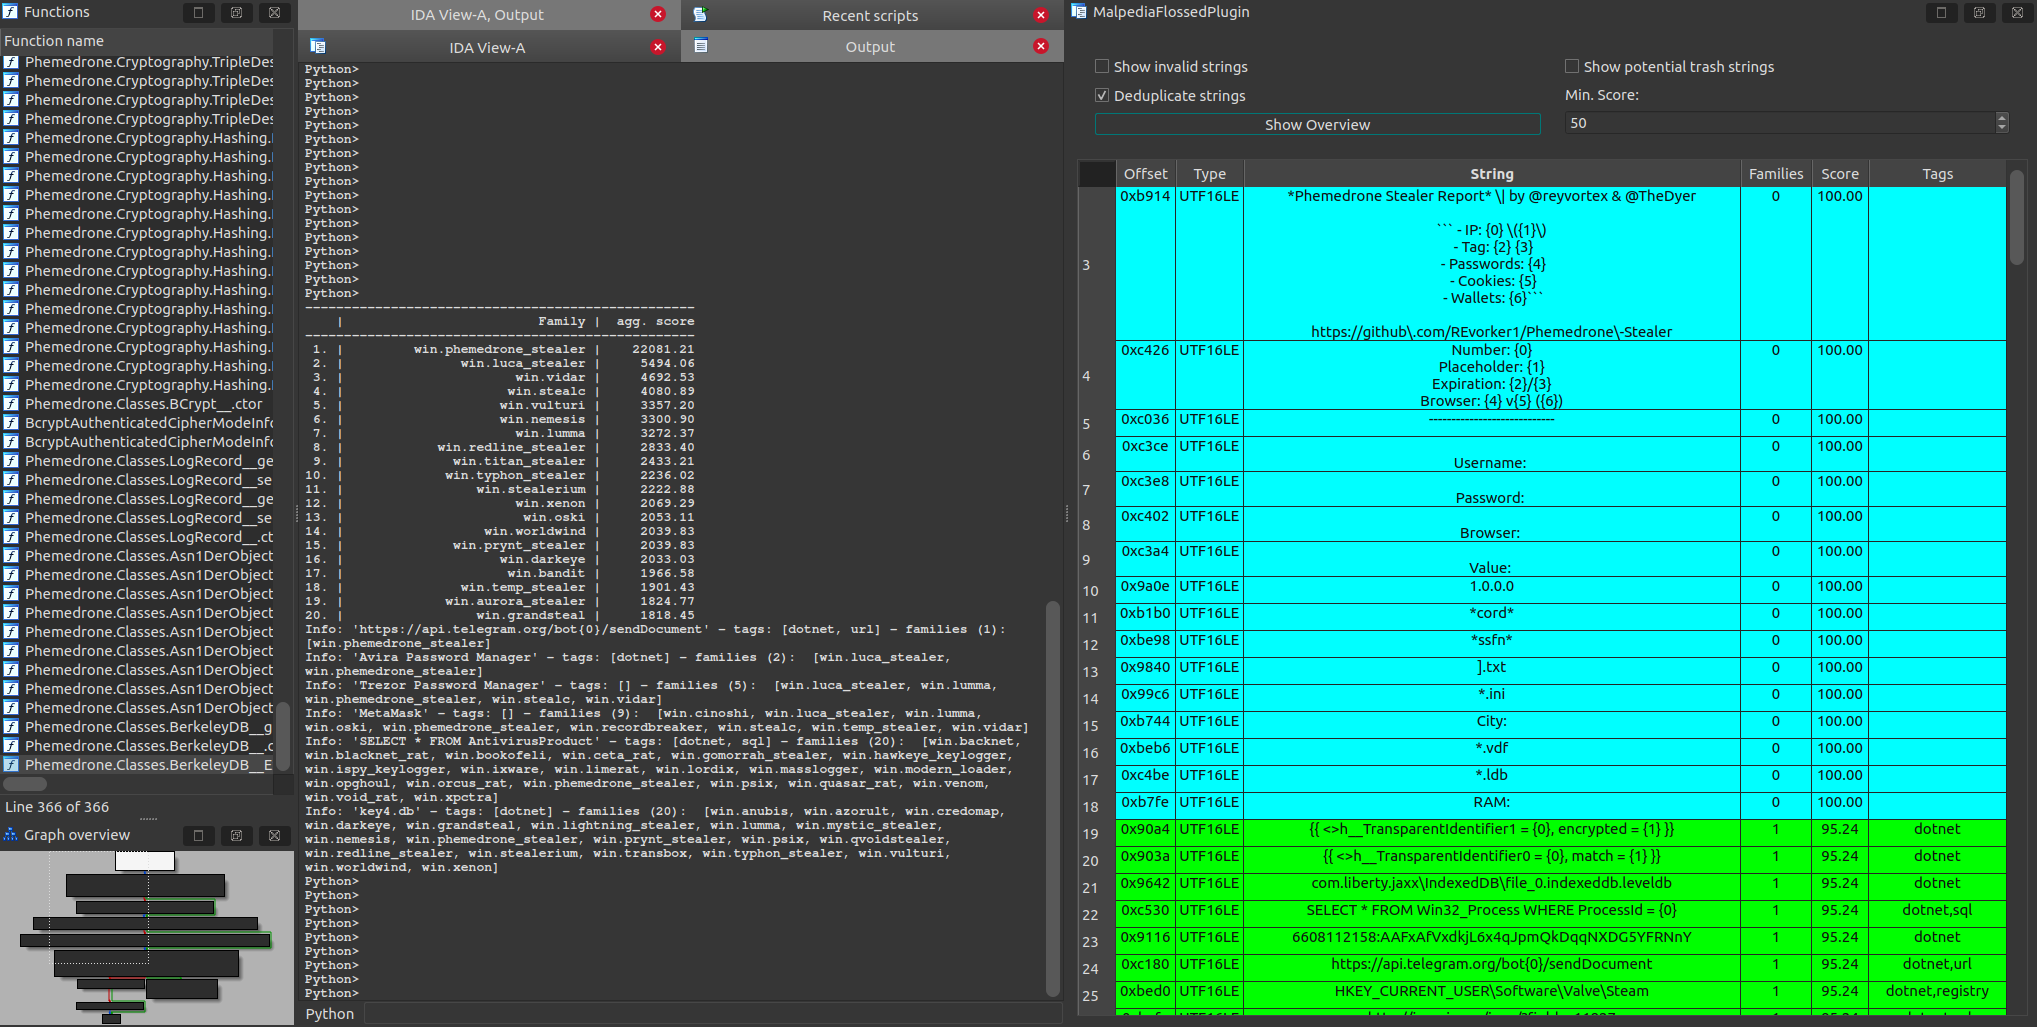
FLARE floss appliqué à tous les échantillons décompressés+dumpés dans Malpedia, prétraité pour une utilisation ultérieure.

log4j / log4shell IoCs provenant de multiples sources rassemblés dans un seul gros fichier (IPs) d'autres à venir bientôt (CVE-2021-44228)

Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits

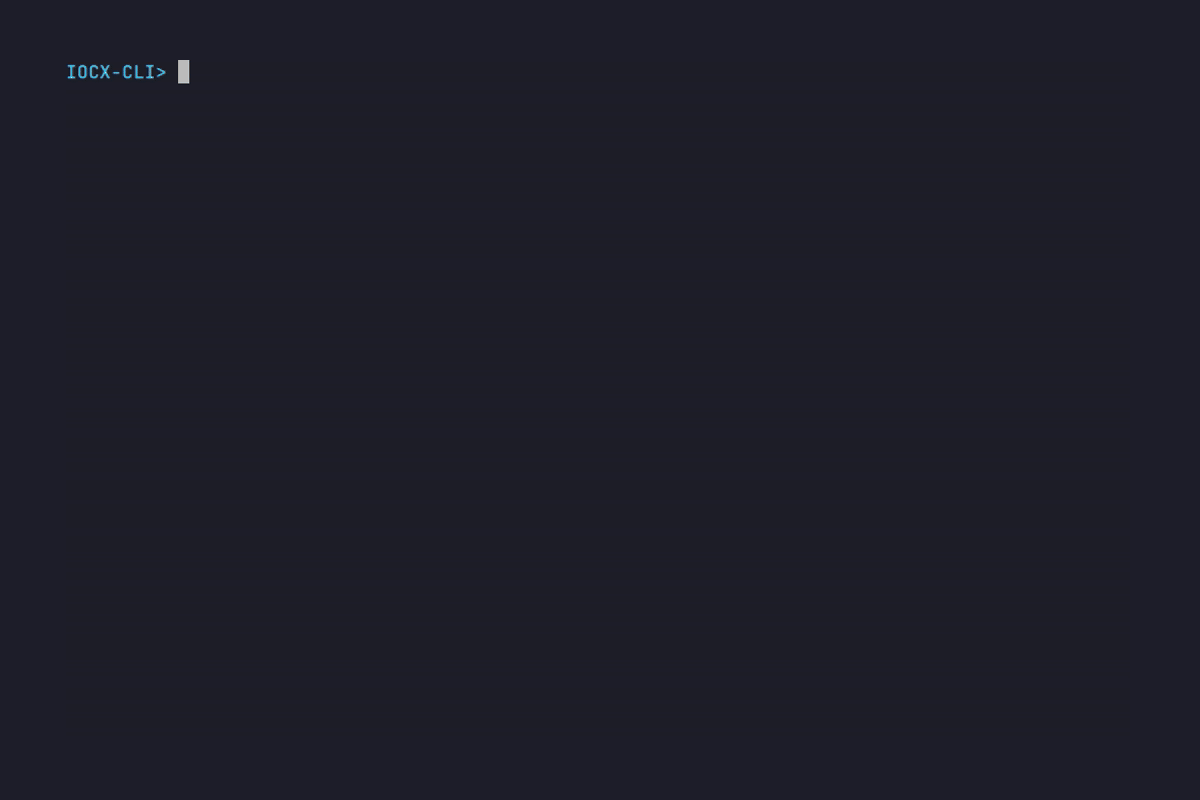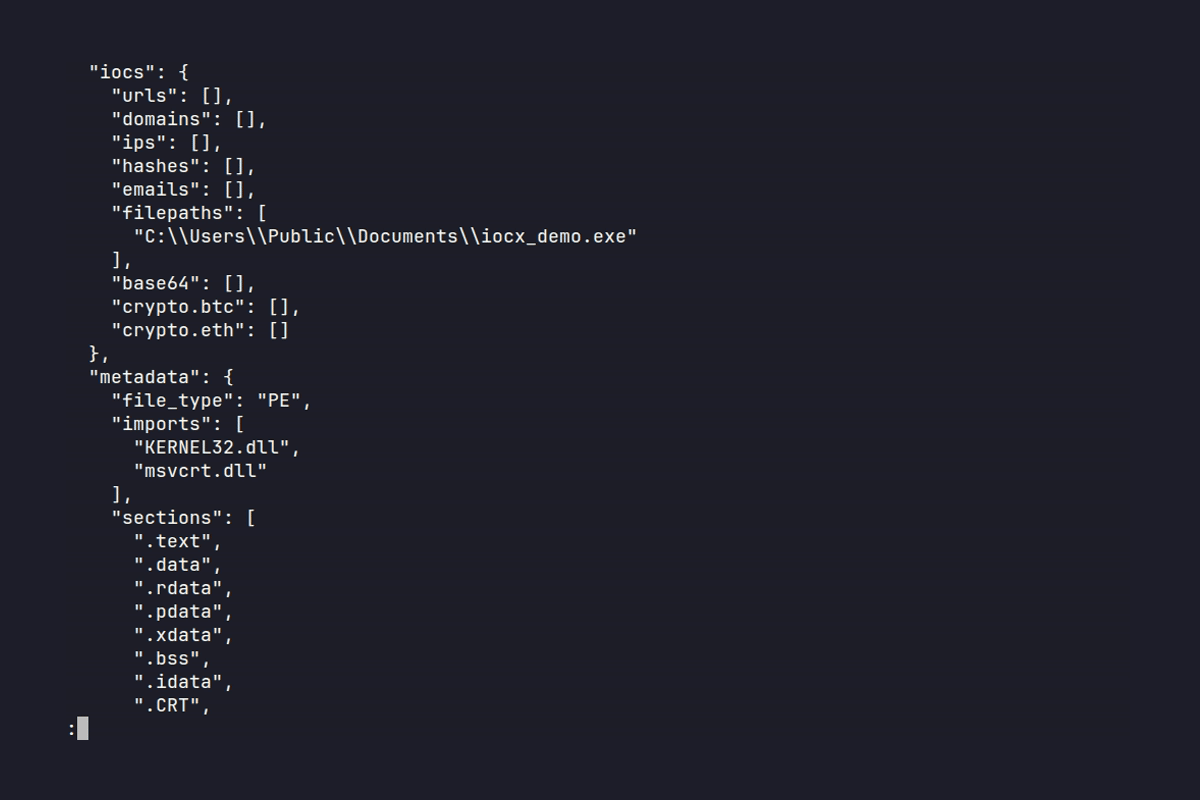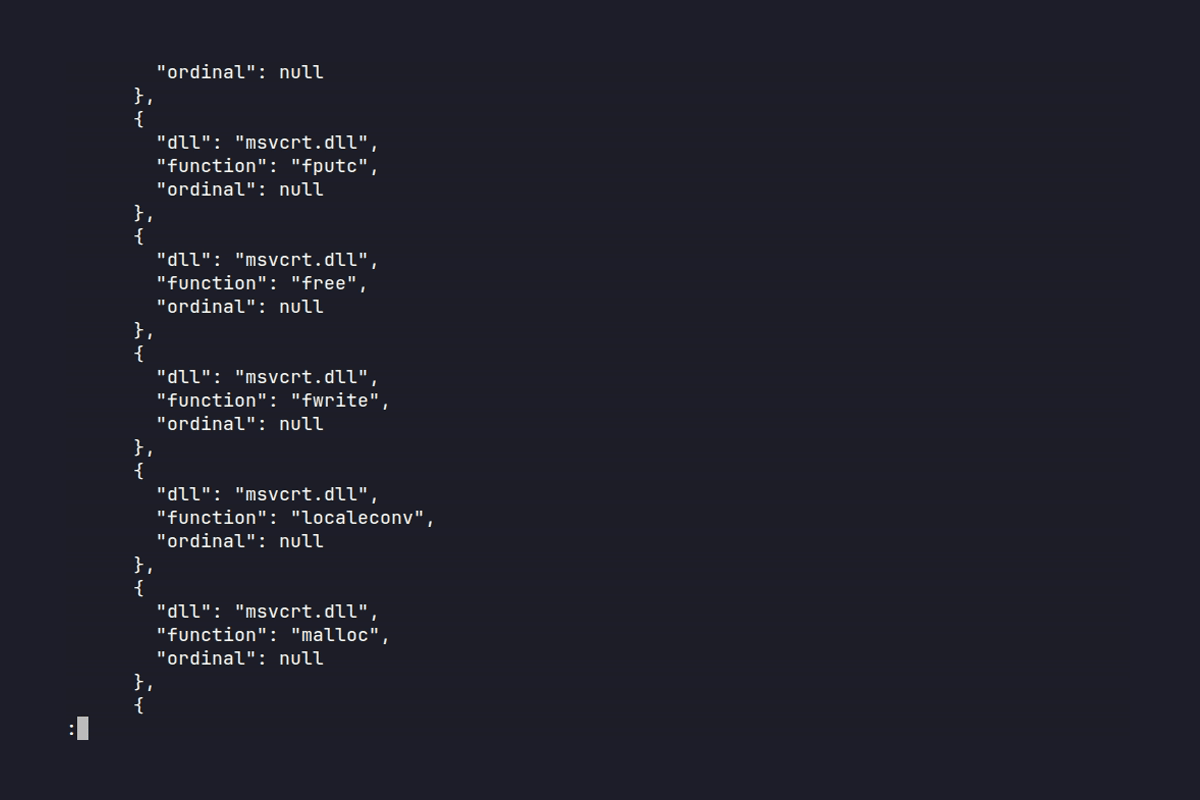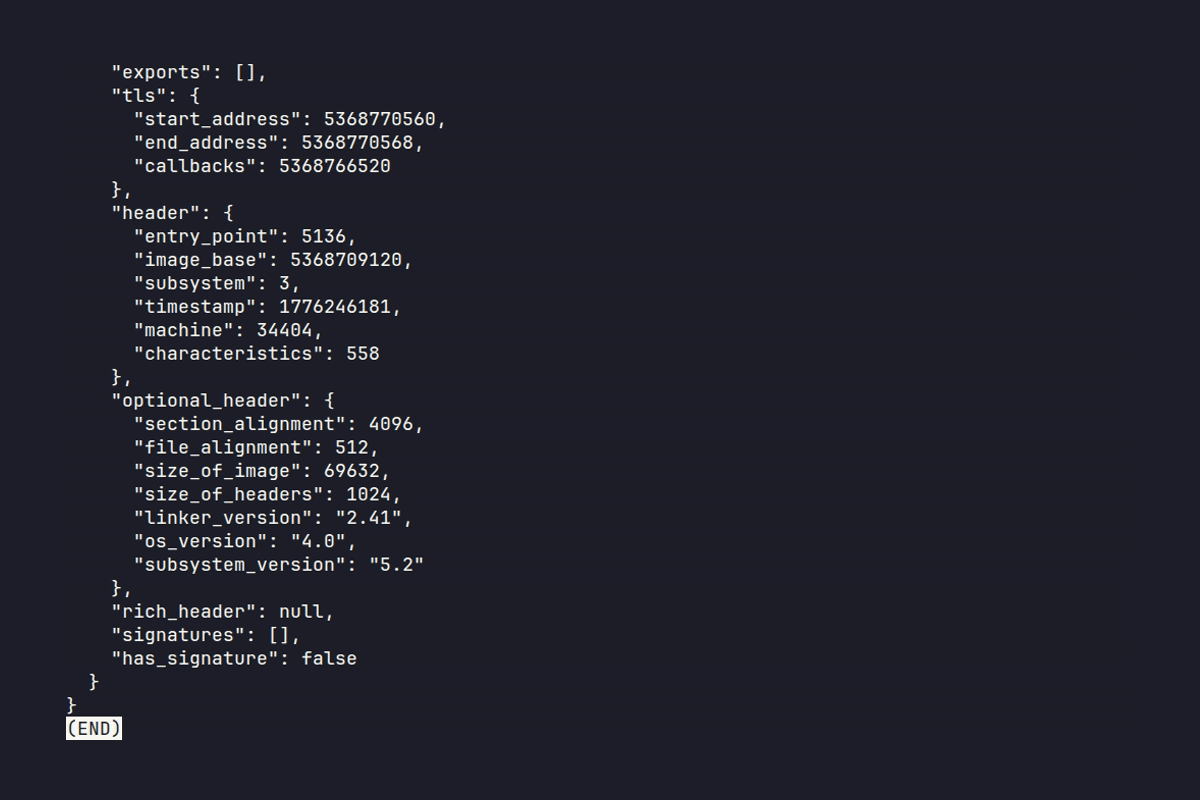
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…

Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…


Système de commandes de chasse aux menaces pour IDE agentiques