
ThreatKB
 inquest/threatkb
Gestion de workflow de base de connaissances pour les règles YARA et les artefacts C2 (IP, DNS, SSL) (ÉTAT ALPHA POUR LE MOMENT)
ioc-managementthreat-feeds-aggregatorsinformation-gathering+2
104
inquest/threatkbGestion de workflow de base de connaissances pour les règles YARA et les artefacts C2 (IP, DNS, SSL) (ÉTAT ALPHA POUR LE MOMENT)
 silascutler/malpipe
Moteur d'ingestion et de traitement de Malware/IOC
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 spyre-project/spyre
scanneur d'IOC simple basé sur YARA
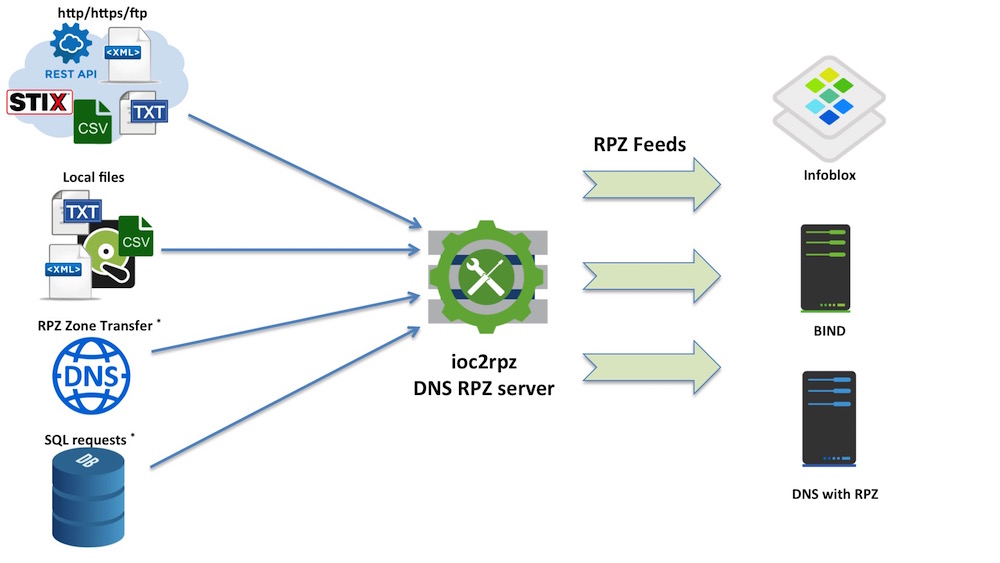 homas/ioc2rpz
ioc2rpz est l'endroit où la threat intelligence rencontre le DNS.
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 ethan-andrews/exploitarium-detections
Règles de détection KQL pour Microsoft Sentinel et Defender XDR couvrant la divulgation anonyme bikini/exploitarium — une archive de recherche…
 assafmo/xioc
Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».
 cronup/malware-iocs
Collecte et organise les indicateurs de compromission (IOCs) de malwares pour la détection rapide des menaces, la réponse aux incidents et le partage…
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 adulau/the-art-of-pivoting
L'Art du Pivotement - Techniques pour les Analystes de Renseignement afin de Découvrir de Nouvelles Relations dans un Monde Complexe
 taxiiproject/libtaxii
Une bibliothèque Python pour gérer les messages TAXII invoquant les services TAXII.
 huntresslabs/threat-intel
Ce dépôt contient des éléments complémentaires, notamment des IOC et des signatures abordés dans les articles de blog de Huntress et d'autres médias.
 google/threat-team
N'est plus maintenu. Veuillez vous référer aux collections Google Threat Intelligence / Virus Total.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…