

akamai-security-research
 akamai/akamai-security-research
Ce dépôt contient du code et des IoCs issus des recherches menées par les différentes équipes de recherche en sécurité d'Akamai.
ioc-managementvulnerability-analysisexploitation+2
537
akamai/akamai-security-researchCe dépôt contient du code et des IoCs issus des recherches menées par les différentes équipes de recherche en sécurité d'Akamai.
 executemalware/malware-iocs
Collection organisée d'indicateurs de compromission extraits d'enquêtes sur des malwares réels, comprenant des hashs, des domaines et des adresses IP…
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
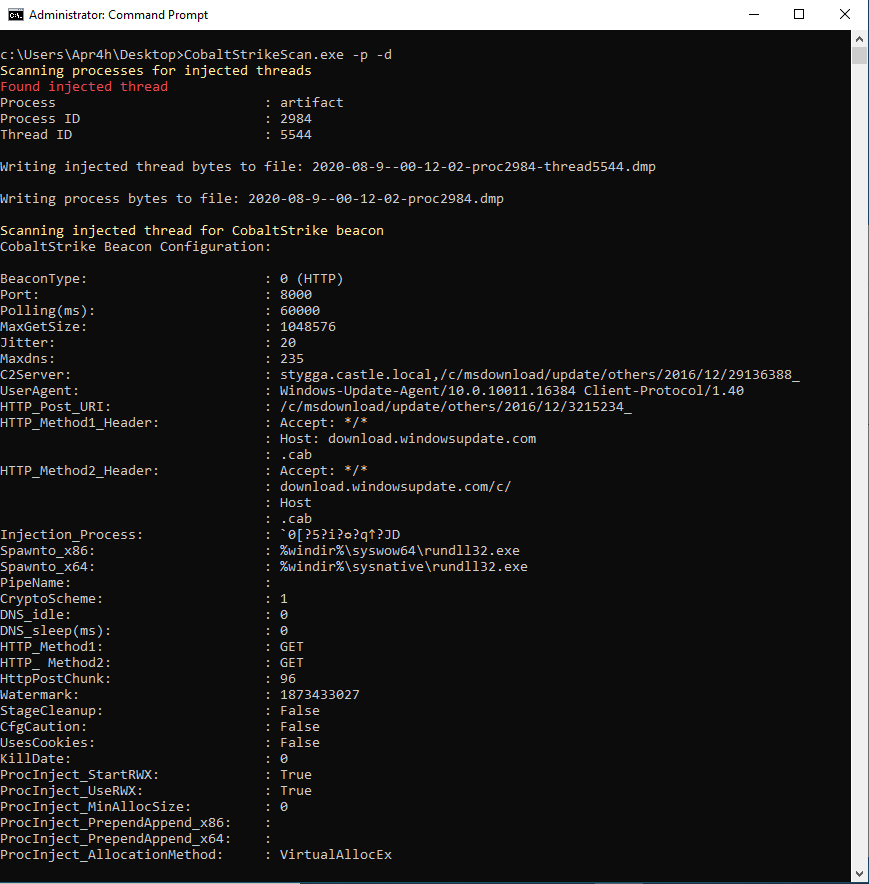 apr4h/cobaltstrikescan
Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration
 misp/misp-taxonomies
Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents

 forrest-orr/moneta
Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
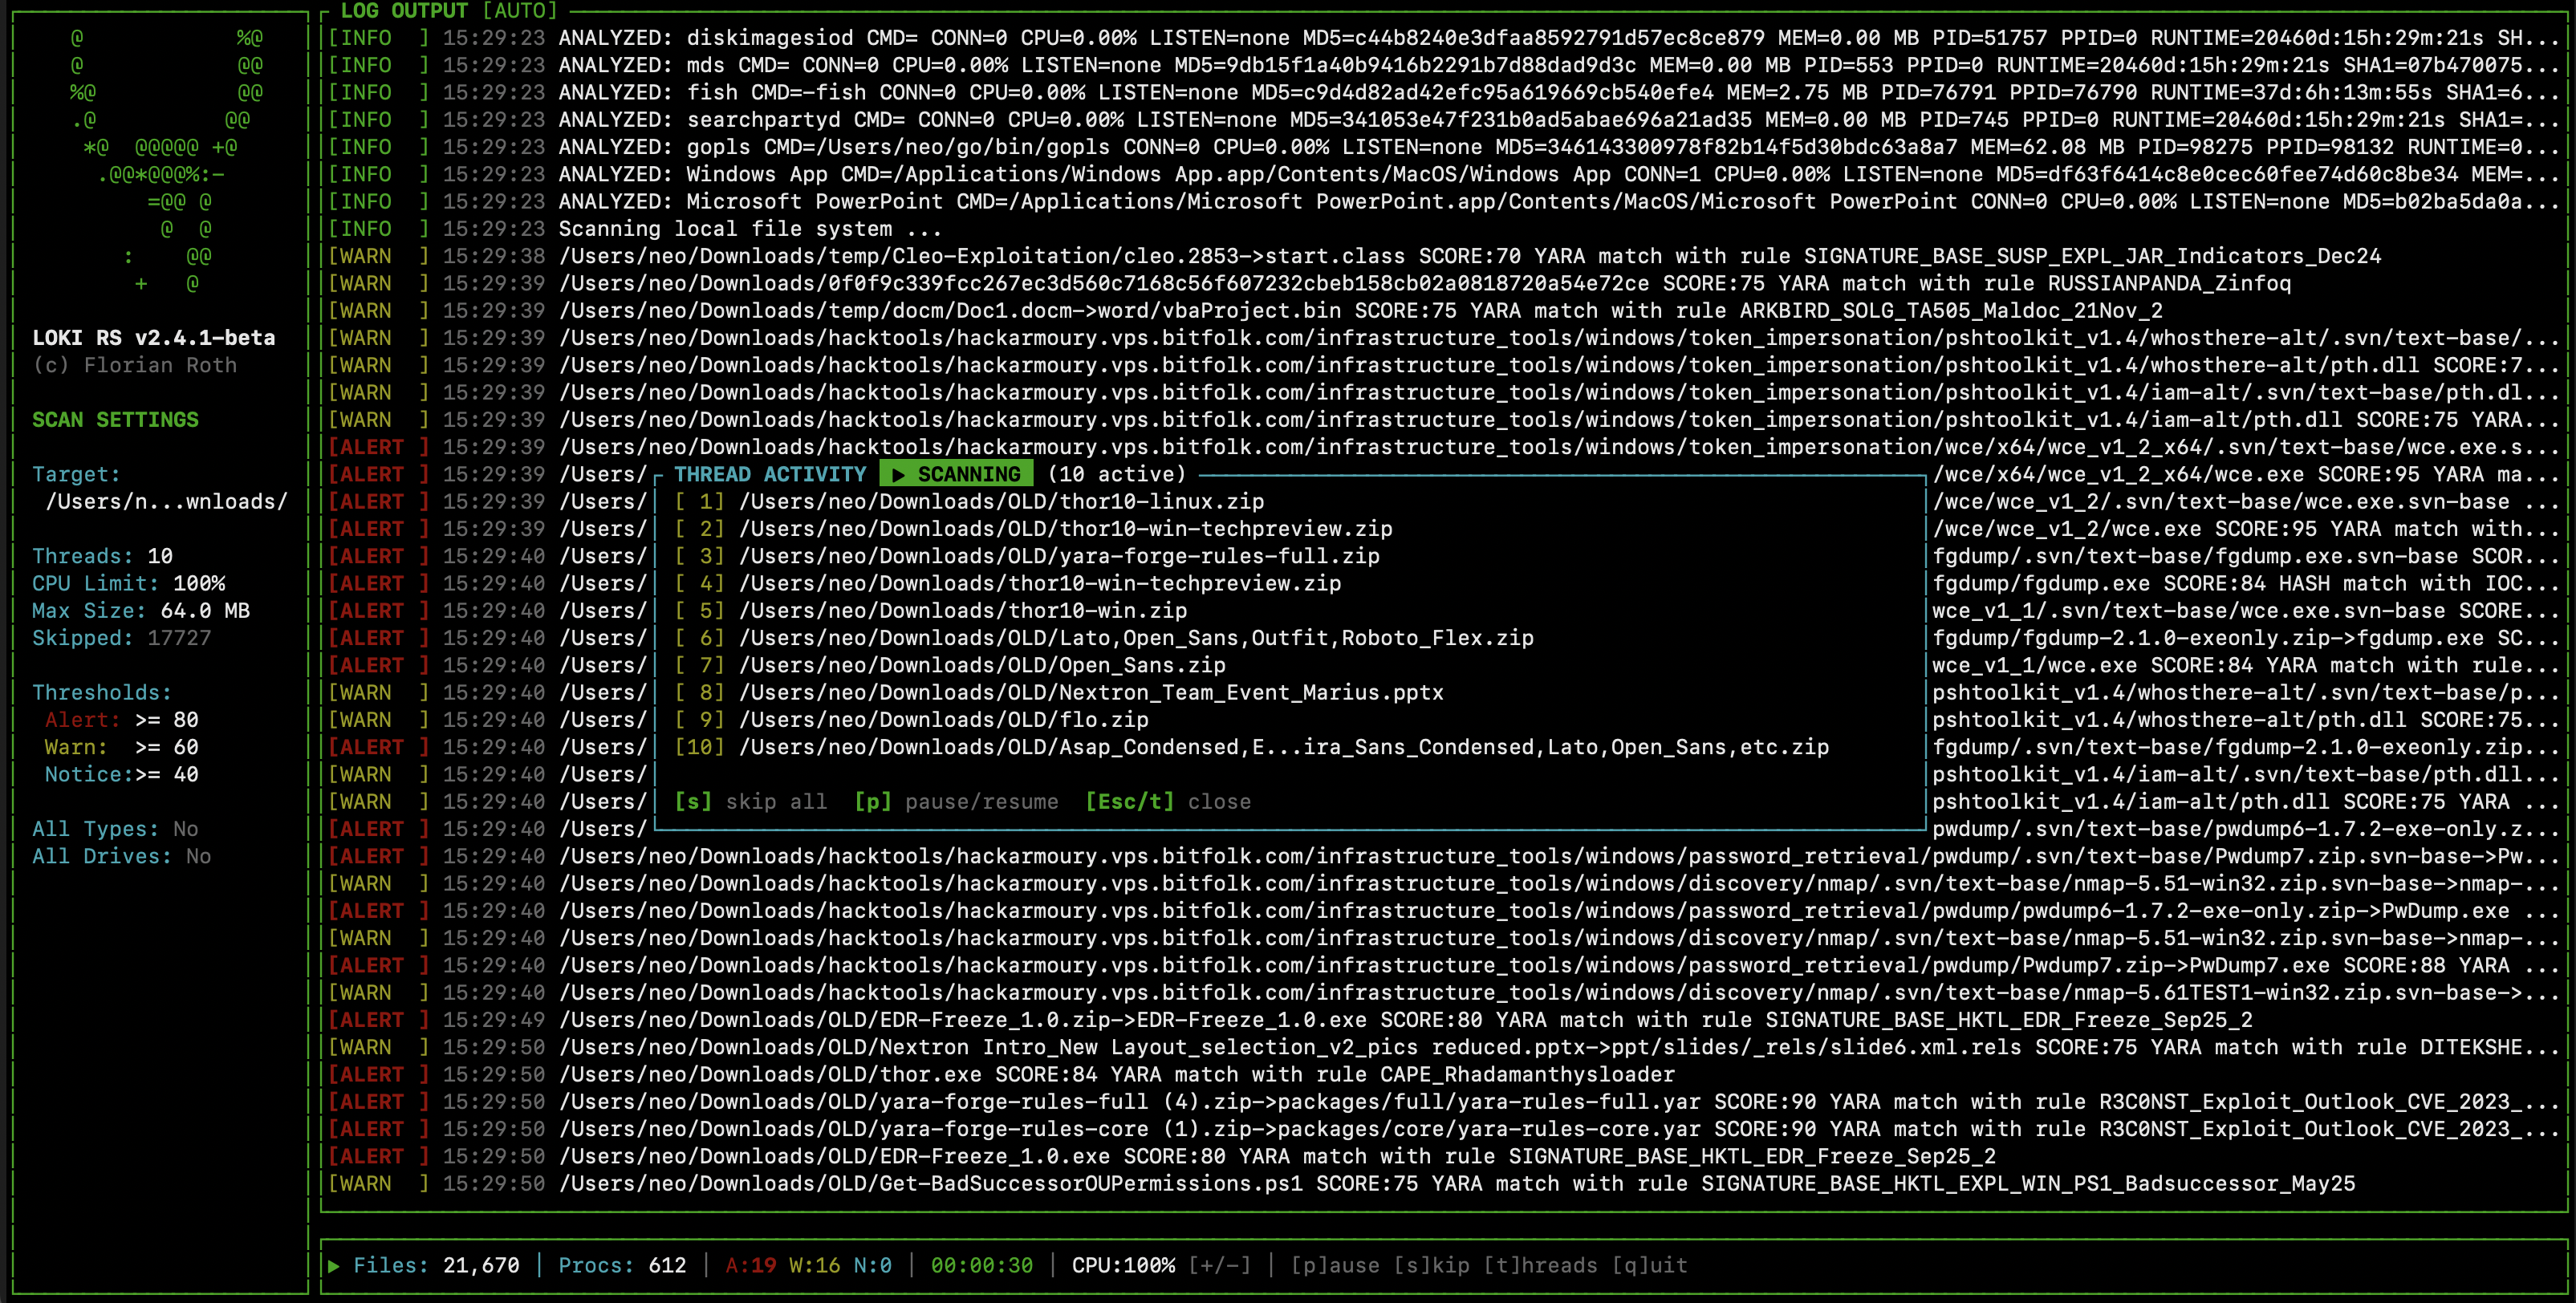 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
 back2root/log4shell-rex
Correspondance par RegEx PCRE des IOC Log4Shell CVE-2021-44228 dans vos journaux
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
 misp/misp-objects
Modèles d'objets JSON organisés qui définissent les attributs MISP et les types de relations pour un partage structuré de renseignements sur les…
 fhightower/ioc-finder
Simple, efficace et modulaire, ce package permet d'analyser des observables (indicateurs de compromission (IOC), données réseau et autres…
 prodaft/malware-ioc
Ce référentiel contient des indicateurs de compromission (IOCs) de nos diverses investigations.
 sjkim1127/reversecore_mcp
A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…