mini-shai-hulud-scanner

Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…

Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…

Compétence Claude Code pour scanner les machines à la recherche des IOC du ver Mini Shai-Hulud (CVE-2026-45321) de la chaîne d'approvisionnement

Détecte la compromission de la chaîne d'approvisionnement CVE-2026-45321 Mini Shai-Hulud — recherche 170 paquets npm + 2 paquets PyPI empoisonnés…

Proofpoint - Emerging Threats - Outils de recherche sur les menaces + renseignements et documentation partagés publiquement

Désolé, indicateurs de compromission (IOCs) du rançongiciel (.sorry), règles YARA et analyse forensique - campagne CVE-2026-41940 cPanel

L'Art du Pivotement - Techniques pour les Analystes de Renseignement afin de Découvrir de Nouvelles Relations dans un Monde Complexe

Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux

Plateforme open source pour les analystes en cybersécurité avec de nombreuses fonctionnalités pour le renseignement sur les menaces et l'ingénierie…

Détecter les IOCs de l'attaque de la chaîne d'approvisionnement eslint-config-prettier (CVE-2025-54313) sur Windows.

IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…

Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.

Flux en direct des serveurs C2, outils et botnets

Ce dépôt fournit une comparaison pratique des services de renseignement sur les fuites, de surveillance du dark web et d'exposition d'identité, en…

Collecte et organise les indicateurs de compromission (IOCs) de malwares pour la détection rapide des menaces, la réponse aux incidents et le partage…

Plateforme de renseignement forensique qui analyse des fichiers, corrèle des indicateurs de menace, associe le comportement à MITRE ATT&CK et génère…

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…

Analyse statique complète du voleur d'informations HyperHives macOS Rust — 571 valeurs de configuration déchiffrées, infrastructure C2, attribution…

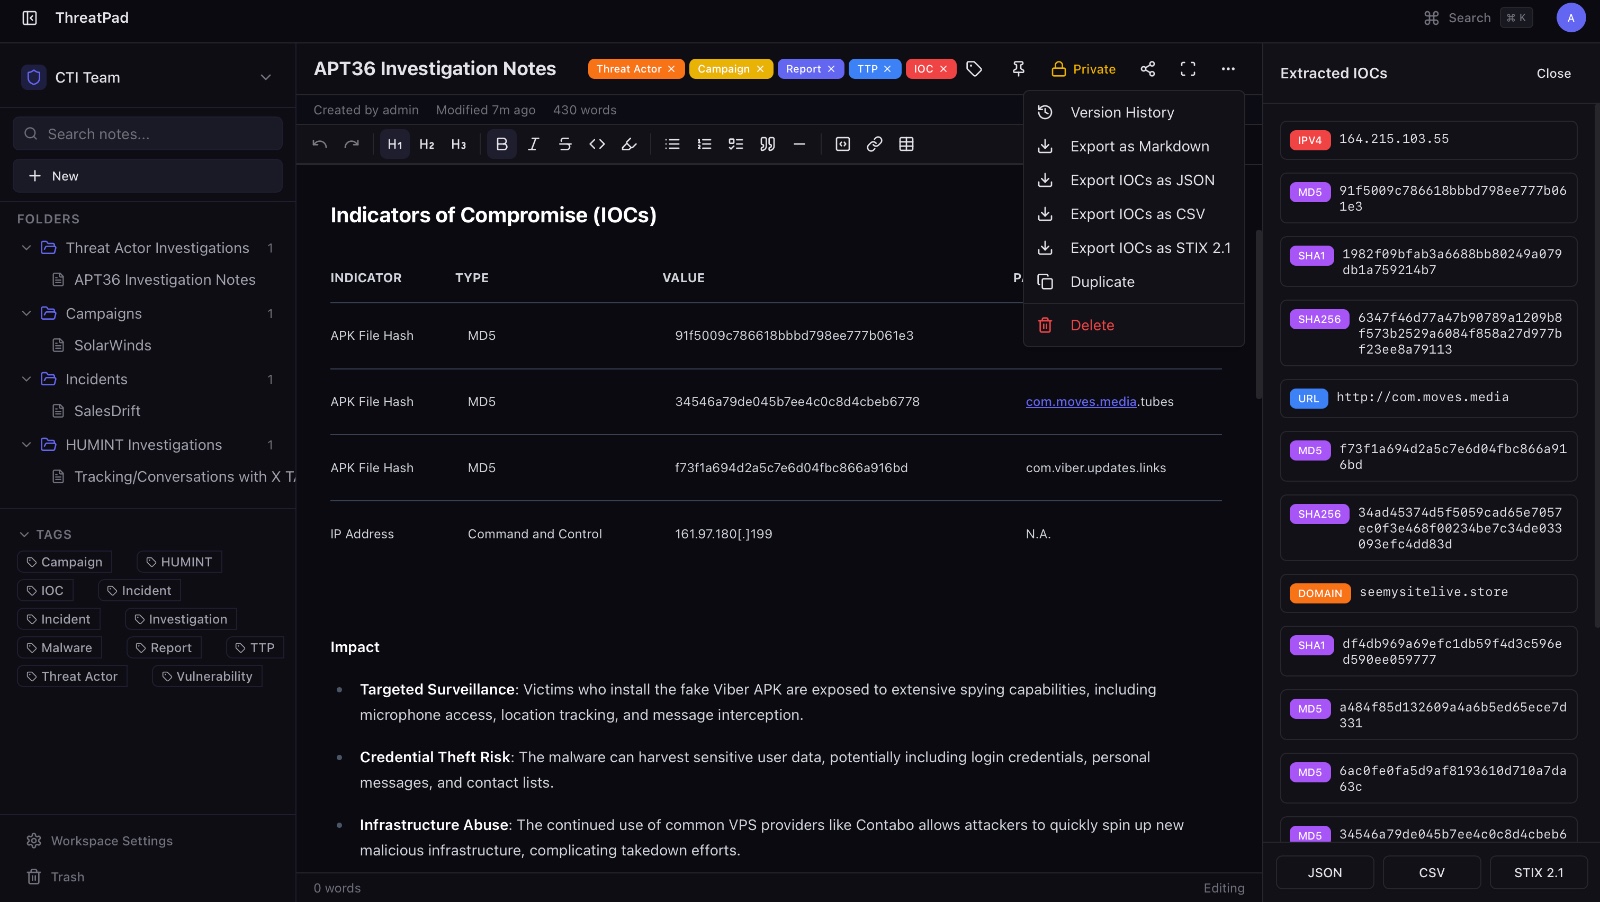
Plateforme open-source collaborative de prise de notes pour les équipes de cybersécurité et de CTI. Extraction automatique d'IOC, export STIX 2.1,…