

WiFi-password-stealer
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
wi-fi-auditingpassword-attackspayload-generation+6
595
aleksamcode/wifi-password-stealerOutil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 iosiro/baserunner
Un outil pour explorer les datastores Firebase.
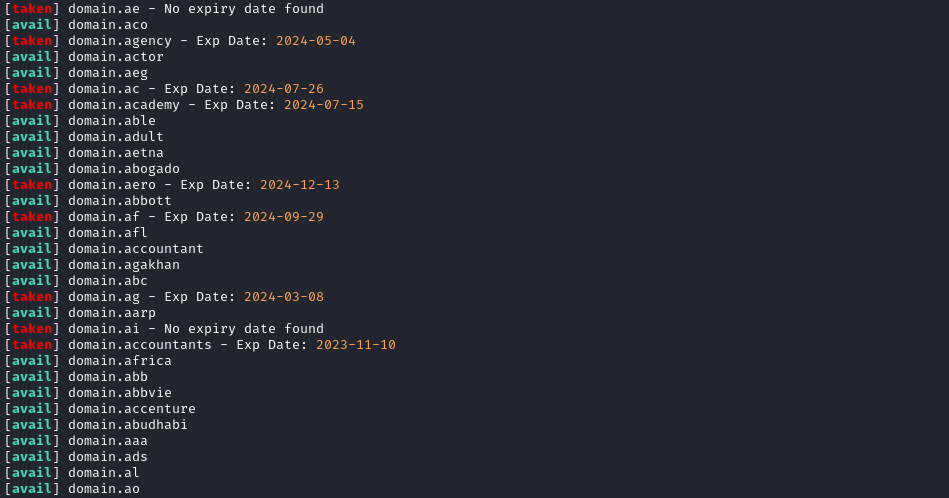 yuyudhn/tldhunt
Vérificateur de disponibilité de domaine basé sur Bash qui analyse les enregistrements WHOIS sur plusieurs TLDs pour trouver des domaines non…
 hackinglz/saas_enum
Outil en ligne de commande pour découvrir les plateformes SaaS qu'une entreprise utilise via l'énumération DNS.
 hackinglz/saas_enum
Outil en ligne de commande pour découvrir les plateformes SaaS qu'une entreprise utilise via l'énumération DNS.
 sec-dan/cve-2025-53770-scanner
Un scanner de reconnaissance basé sur Python pour identifier en toute sécurité une exposition potentielle à la vulnérabilité SharePoint…
 lc/subjs
Récupère les fichiers javascript à partir d'une liste d'URLs ou de sous-domaines.
 6mile/gimmepatz
Outil de reconnaissance de jetons d'accès personnel (PAT) pour les chasseurs de primes de bugs, les testeurs d'intrusion et les équipes rouges.
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 iamlucif3r/aws-key-hunter
[Juste pour le fun] Trouvez les clés AWS exposées (CLÉS VALIDES UNIQUEMENT) sur github
 i12gocaj/instagram-notes-audio-leakage-via-url-extraction-fixed
Rapport technique d'une vulnérabilité déjà corrigée dans Instagram Notes qui exposait l'audio original des vidéos via des URL directes.
 joshlarsen/aws-recon
Outil de collecte d'inventaire AWS multi-threadé axé sur les ressources et métadonnées pertinentes pour la sécurité.
 gmh5225/mirage
Plateforme OSINT de microservices en Rust qui automatise la collecte, la corrélation et la visualisation de renseignements pour le threat…
 ivanglinkin/fast-google-dorks-scan
Le projet OSINT, dont l'idée principale est de collecter toutes les combinaisons de recherche possibles de Google dorks et de trouver des…
 varchashva/vprioritizer
vPrioritizer nous permet de comprendre le risque contextualisé (vPRisk) au niveau de la relation actif-vulnérabilité dans toute l'organisation, afin…
 crowdstrike/sccmhound
Un collecteur BloodHound pour Microsoft Configuration Manager
