

nightHawkResponse
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
disk-forensicsioc-managementreconnaissance+7
607
biggiesmallsag/nighthawkresponseFramework forensique de réponse aux incidents

 0x4d31/honeylambda
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…
 dfir-orc/dfir-orc
Outil de collecte d'artefacts forensiques pour les systèmes exécutant Microsoft Windows
 aburgh/disk-arbitrator
Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
 elastic/supply-chain-monitor
Moniteur automatisé de sécurité des chaînes d'approvisionnement qui interroge les registres PyPI et npm, compare les nouvelles versions avec leurs…
 cristianzsh/forensictools
Collection d'outils forensiques
 spamscanner/spamscanner
Spam Scanner est un outil et service Node.js anti-spam, filtrage d'e-mails et prévention du phishing. Conçu pour @ladjs, @forwardemail, @cabinjs,…
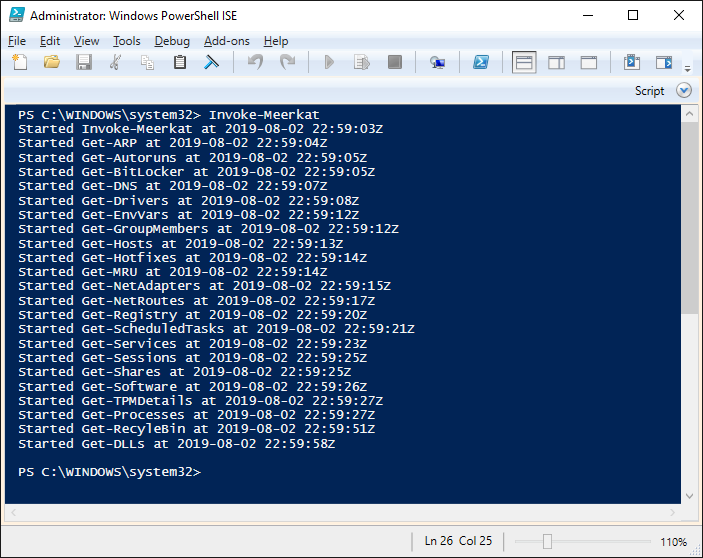 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 xephora/threat-remediation-scripts
Ce dépôt contient une liste de nouveaux scripts de remédiation.
 drew-alleman/datasurgeon
Extrait rapidement les adresses IP, adresses e-mail, hachages, fichiers, cartes de crédit, numéros de sécurité sociale et bien plus encore du texte
 facebookincubator/ttpforge
Le TTPForge est un framework de cybersécurité pour développer, automatiser et exécuter les Tactiques, Techniques et Procédures (TTPs) des attaquants.
 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 manuelschipper/nah
un garde-fou qui bloque les actions catastrophiques des agents
 marcosd4h/memhunter
Chasse en direct des techniques d'injection de code
 securityjoes/masterparser
MasterParser est un puissant outil DFIR conçu pour analyser et parser les logs Linux