Event-ID-263-Arbitrary-File-Read-on-Checkpoint-Security-Gateway-CVE-2024-24919-

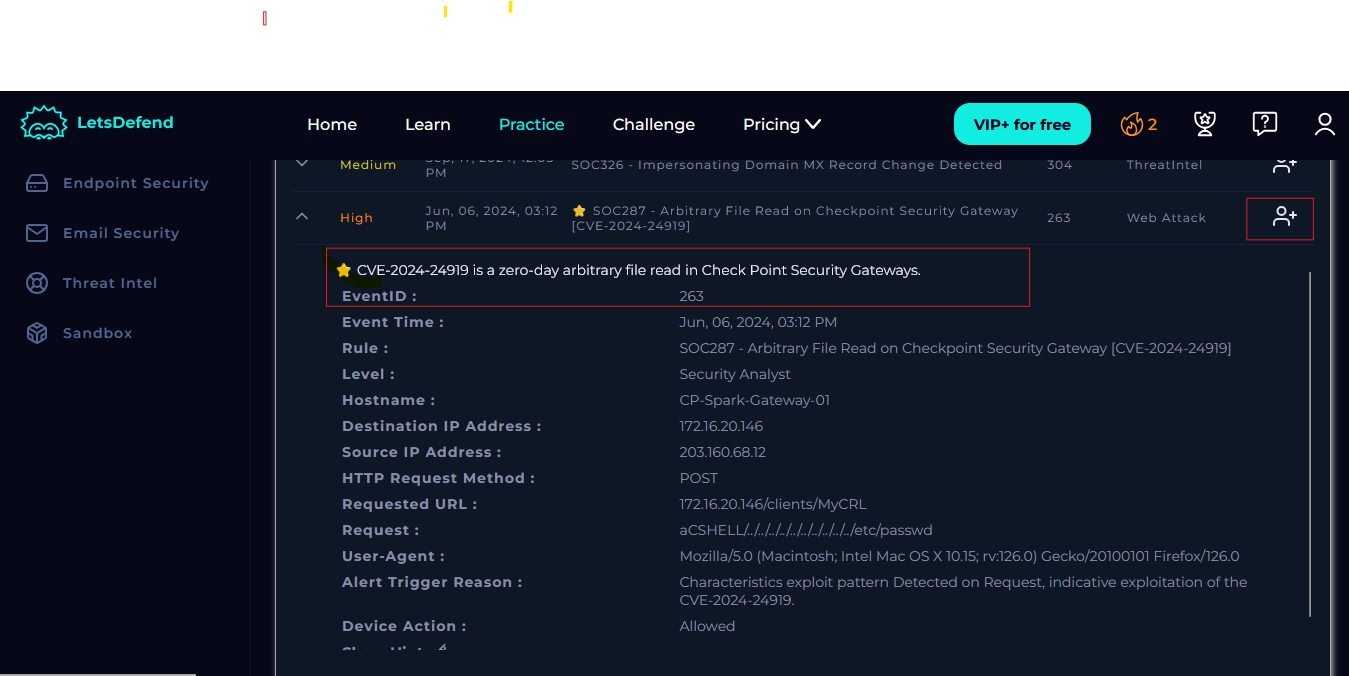
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…

Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…

Kit Python pour auditer le serveur Apache HTTP contre CVE-2026-23918 (RCE double-free HTTP/2) et 4 CVE associées. Scanner passif avec vérification…

Scripts PowerShell pour appliquer et restaurer la solution de contournement basée sur le registre de Microsoft pour la vulnérabilité CVE-2022-30190…

Laboratoire SIEM pour l'équipe bleue : Wazuh 4.7.5 détectant 7 attaques simulées (bruteforce SSH, déni de service Slowloris / CVE-2007-6750, attaques…

Vérifier et corriger les conditions qui rendent un périphérique IOS-XE vulnérable à la CVE-2023-20198

Étude de cas approfondie analysant la violation de Virgin Mobile KSA en 2020 via l'exploitation de CVE-2020-0688, l'écoute de paquets et les…

Guide pas à pas du défi sandbox Log4Shell de la CISA, couvrant l'exploitation offensive via Metasploit et la mitigation défensive à l'aide d'un agent…

Un Ansible Playbook pour atténuer le risque de RCE (CVE-2024-6387) jusqu'à ce que les plateformes mettent à jour OpenSSH vers une version non…

Détecter et atténuer CVE-2026-31431 (Copy Fail) sur les systèmes Linux.

eBPF-based daemon pour atténuer CVE-2026-31431 sur les systèmes où `algif_aead` est intégré au noyau, sans redémarrage !

Requête de chasse aux menaces pour la fenêtre CVE de bluehammer CVE-2026-33825


Une application qui vous aide à surveiller votre cluster Kubernetes, déboguer les déploiements critiques & donne des recommandations pour les…

MCP pour aider les défenseurs à travailler plus dur et plus intelligemment en ingénierie de détection.

Désactivez instantanément Touch ID et verrouillez votre Mac en un clic ou un raccourci clavier.

l'utilitaire ps, avec une touche eBPF et contexte de conteneur

Module PowerShell pour la collecte de journaux Office 365 et Azure

Scannez votre ordinateur Windows à la recherche de pilotes vulnérables ou malveillants connus.