

threat-research
 threatray/threat-research
IoCs et règles YARA de Threatray Threat Research
ioc-managementforensicsmalware-analysis+2
20
threatray/threat-researchIoCs et règles YARA de Threatray Threat Research
 corelight/ecs-logstash-mappings
Mappage des données Corelight ou Zeek vers les logs Elastic Common Schema
 corelight/cve-2020-14882-weblogicrce
Détection de RCE dans le serveur WebLogic d'Oracle CVE-2020-14882 / CVE-2020-14750
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Local Privilege Escalation via page cache write
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 Recherche de backdoor XZ Utils - visualiseur de surface d'attaque, vérificateur de vulnérabilités système, et outil général…
 g0thamrabb1t/cve-2026-48907-joomla-jce-detection
Validation défensive en laboratoire et guide de détection SOC pour CVE-2026-48907 dans Joomla JCE <= 2.9.99.4, incluant la télémétrie…
 arch1m3d/miniplasma-detection
Règle de détection Sigma pour MiniPlasma (CVE-2020-17103)

 roxanne_ardary/securecivic
SecureCivic est une plateforme de vérification d'identité open source construite par les citoyens, conçue pour l'adoption par la SSA. Elle remplace…
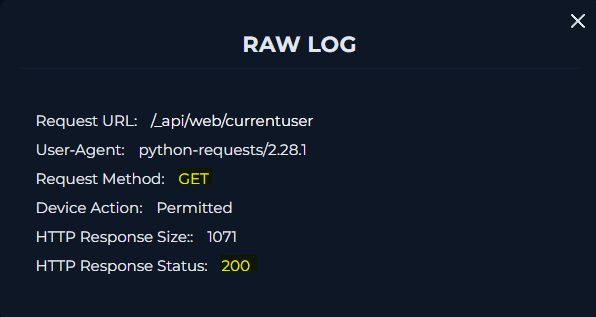 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
Analyse de cas SOC illustrant la détection et la réponse à l'élévation de privilèges CVE-2023-29357 dans Microsoft SharePoint Server, incluant…
 sysadmin0815/fix-log4j-powershellscript
Atténuation de Log4Shell (CVE-2021-44228) - rechercher et supprimer la classe JNDI des fichiers *log4j*.jar sur le système avec Powershell (Windows)
 municipalparkingservices/cve-2021-44228-scanner
Scanner binaire unique pour CVE-2021-44228 (Log4Shell) qui détecte les versions vulnérables de log4j dans les fichiers JAR/WAR/EAR et applique des…
 lukepasek/log4jjndilookupremove
Un script simple pour supprimer Log4J JndiLookup.class des jars dans un répertoire donné, afin de protéger temporairement contre CVE-2021-45046 et…
 limo57640-crypto/cpanel-cve-41940-detector
Détecteur en lecture seule d'IOC cPanel CVE-2026-41940 pour le rançongiciel .sorry, les backdoors Mr_Rot13 Filemanager, les rappels C2, cron, SSH et…
 laxmikumari615/linux---security---detect-and-mitigate-cve-2024-3094
Il a été déterminé que du code malveillant a été découvert dans les archives upstream de xz, à partir de la version 5.6.0. # Il a été déterminé…
 g-gill24/winre-patch
Script PowerShell pour corriger CVE-2022-41099 dans l'environnement de récupération Windows, atténuant une vulnérabilité d'élévation de privilèges.
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, comptes backdoor
 bjbakker1984/yellowkey-mitigation
Script PowerShell qui automatise le flux de travail d'atténuation WinRE pour CVE-2026-45585, avec étapes de vérification et validation conditionnelle…
 poneyclairdelune/logjackfix
Un plugin Spigot pour corriger la vulnérabilité d'exécution de code à distance CVE-2021-44228 de Log4j, afin de protéger les clients Minecraft.