

Disk-Arbitrator
 aburgh/disk-arbitrator
Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
disk-forensicsforensicsdata-recovery+2
714
aburgh/disk-arbitratorUn utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
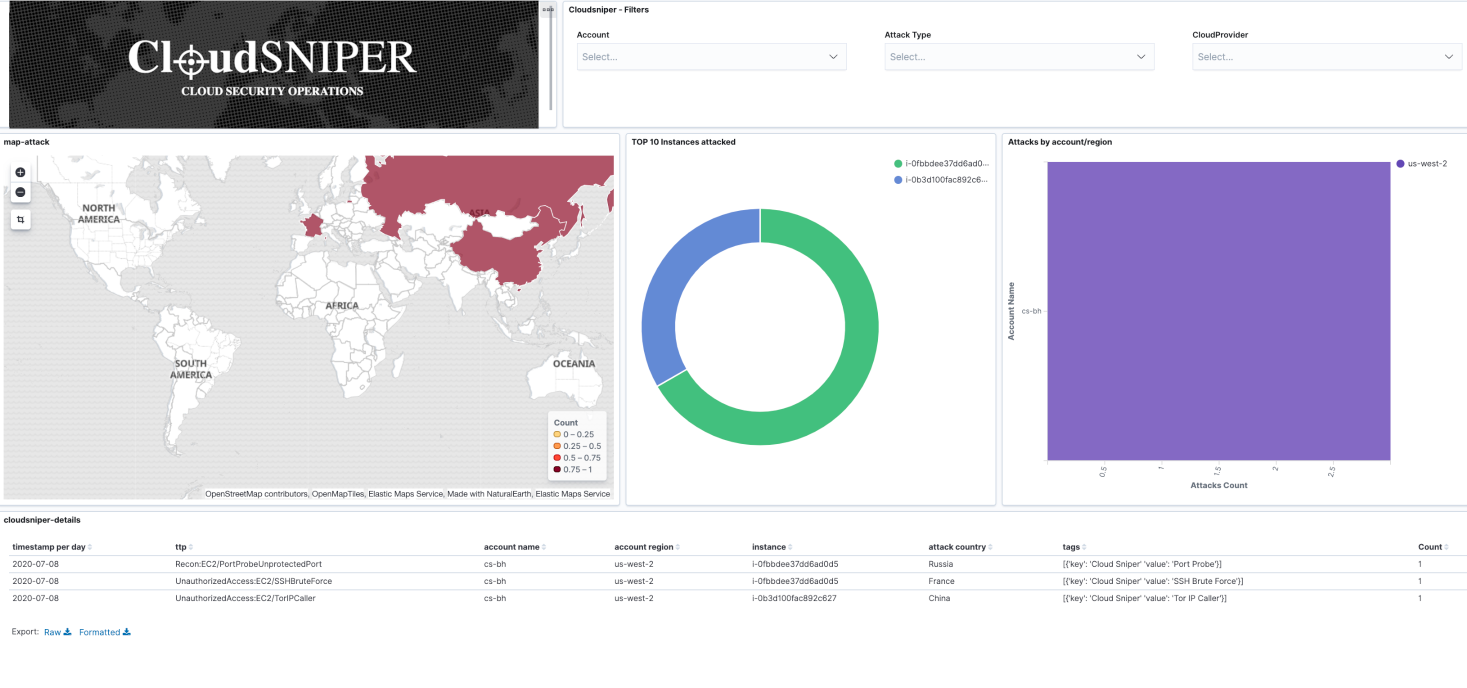 cloud-sniper/cloud-sniper
Plateforme de détection en tant que code qui automatise la réponse aux incidents de sécurité cloud en corrélant les artefacts, en analysant les IOCs…
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…
 wortell/cve-2020-0618
Honeypot CVE-2020-0618
 graylog2/graylog2-server
Plateforme centralisée de gestion de logs pour la collecte, l'indexation et l'analyse de flux de logs continus, avec alertes et corrélation…
 ahmedkhlief/apt-hunter
APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
 k1nd0ne/volweb
Une plateforme centralisée et améliorée d'analyse mémoire
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 torvalds/linux
Arborescence des sources du noyau Linux
 sandflysecurity/sandfly-entropyscan
Scanner d'entropie pour Linux afin de détecter les binaires compressés ou chiffrés liés aux logiciels malveillants. Trouve les fichiers malveillants…
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 cyb3rint3l-labs/serversecurityaudit
PowerShell-based Windows Server Security Audit Engine par Cyb3rint3l Labs. Mesure la conformité avec la directive NIS2 et associe les résultats aux…
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 tclahr/uac
Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
 fox-it/log4j-finder
Trouvez les versions vulnérables de Log4j2 sur le disque et également dans les fichiers d'archive Java (Log4Shell CVE-2021-44228, CVE-2021-45046,…
