
InstLatx64
 instlatx64/instlatx64
Base de données complète des tables d'instructions x86/x64, des latences et des détails de microarchitecture pour l'analyse des performances CPU et…
reverse-engineeringhardware-securitybinary-analysis+2
256
instlatx64/instlatx64Base de données complète des tables d'instructions x86/x64, des latences et des détails de microarchitecture pour l'analyse des performances CPU et…
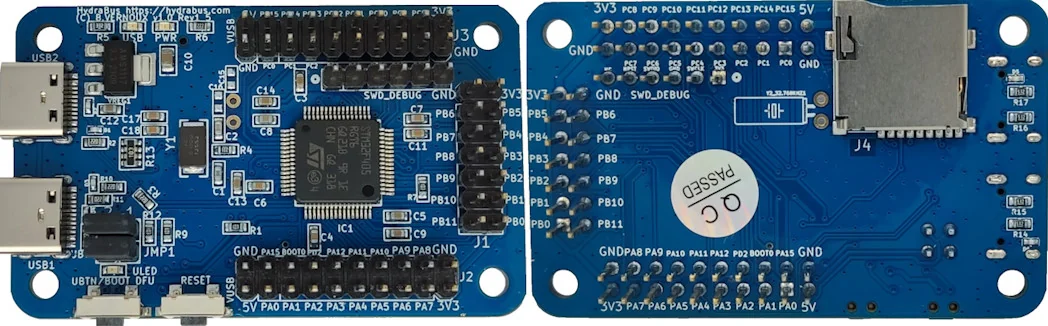 hydrabus/hydrafw
Micrologiciel open source pour HydraBus, un outil polyvalent pour le débogage de matériel embarqué, le hacking et les tests d'intrusion, prenant en…
 dsecurity/efiseek
# Plugin Ghidra qui automatise l'analyse du firmware UEFI en identifiant les GUID connus, les protocoles, les gestionnaires SMI et les fonctions…
 nfc-tools/libfreefare
Une API pratique pour la manipulation de cartes NFC basée sur libnfc.
 nccgroup/umap2
Umap2 est la deuxième révision de l'outil d'évaluation de la sécurité des hôtes USB basé sur Python de NCC Group.
 owasp/quantum-security-project
Projet OWASP neutre vis-à-vis des fournisseurs, cartographiant les risques de sécurité de l'ère quantique avec une liste Top 10 des risques, des…
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 nccgroup/umap
L'outil d'évaluation de la sécurité de l'hôte USB
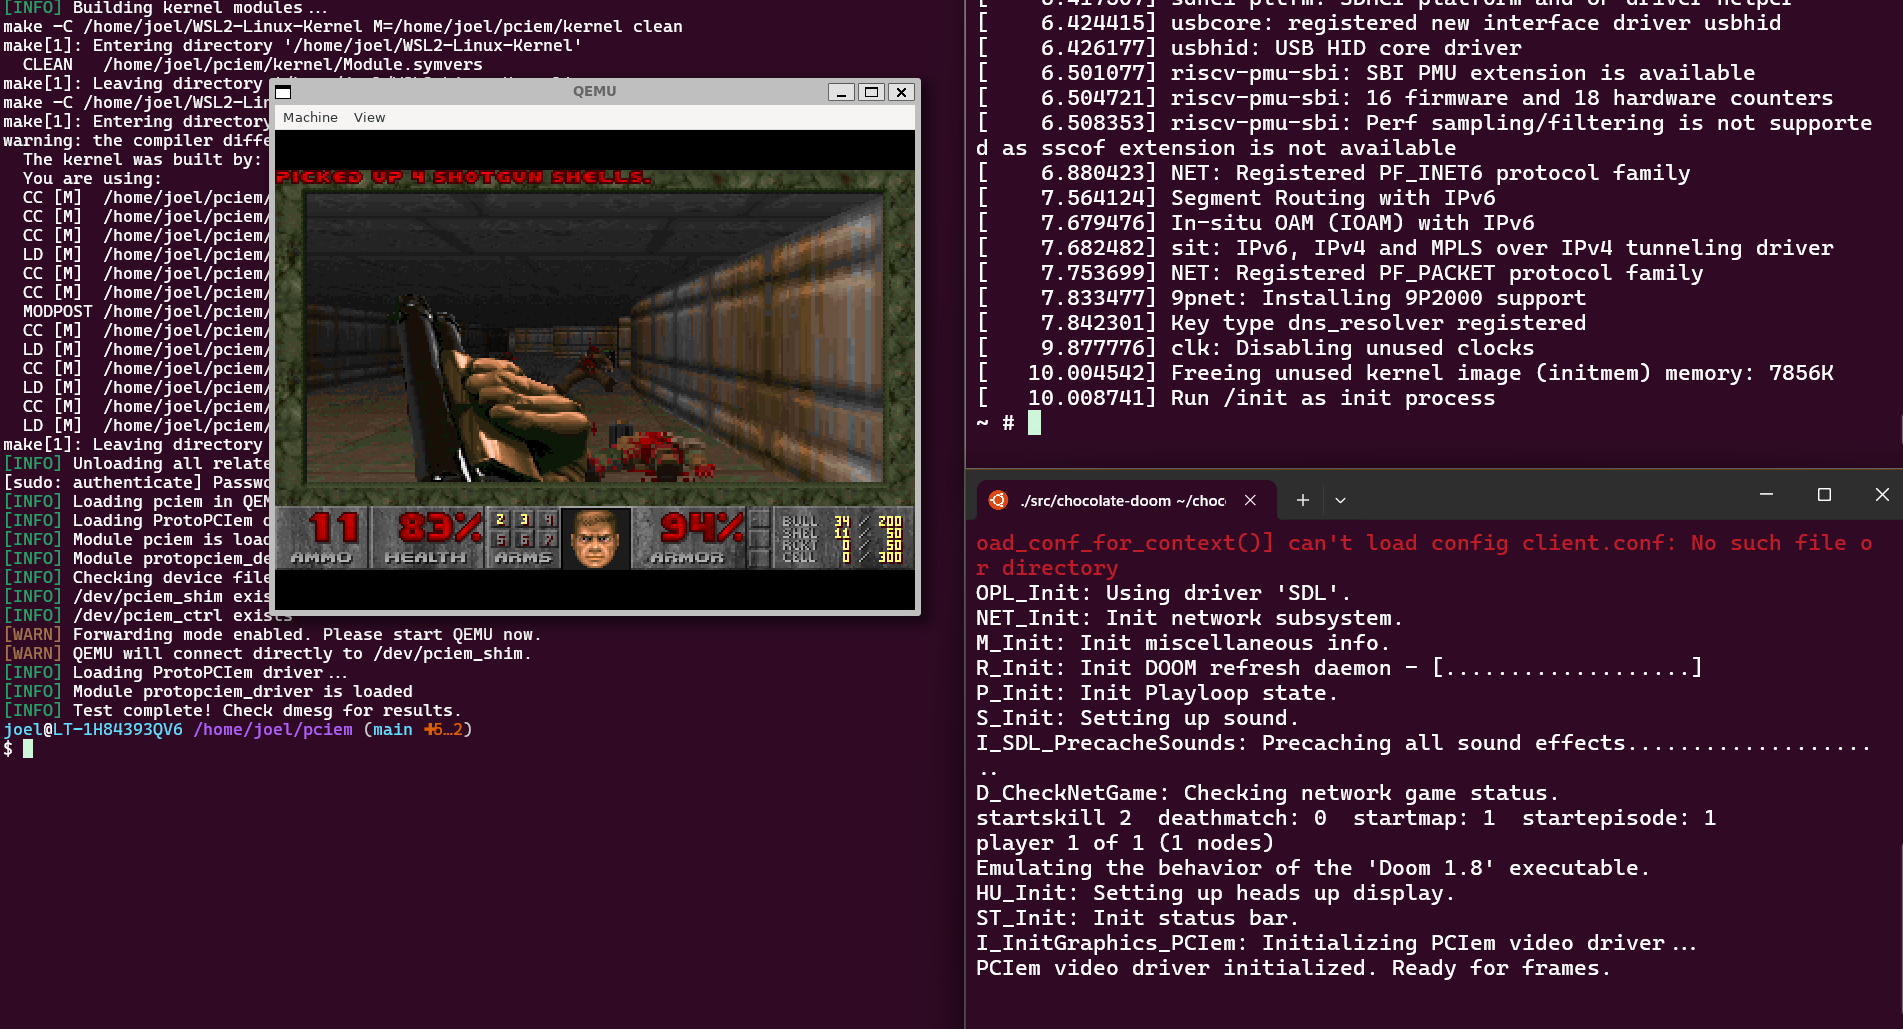 cakehonolulu/pciem
Un framework Linux permettant de définir des shims de cartes PCIe "virtuelles" définis par l'espace utilisateur pour faciliter le développement de…
 chrisneagu/ftc-skystone-dark-angels-romania-2020
AVIS Ce dépôt contient le SDK public FTC pour la saison SKYSTONE (2019-2020). Si vous recherchez le SDK FTC de la saison en cours, veuillez consulter…
 microsoft/igvm
Bibliothèque Rust et spécification de format pour la création et le chargement de fichiers Independent Guest Virtual Machine (IGVM), prenant en…
 nullpxl/banrays
Lunettes pour détecter les lunettes intelligentes dotées de caméras. Ray-BANNED
 intel/device-modeling-language
Langage spécifique au domaine pour écrire des modèles de dispositifs fonctionnels rapides pour les plates-formes virtuelles. Compile le DML en C avec…
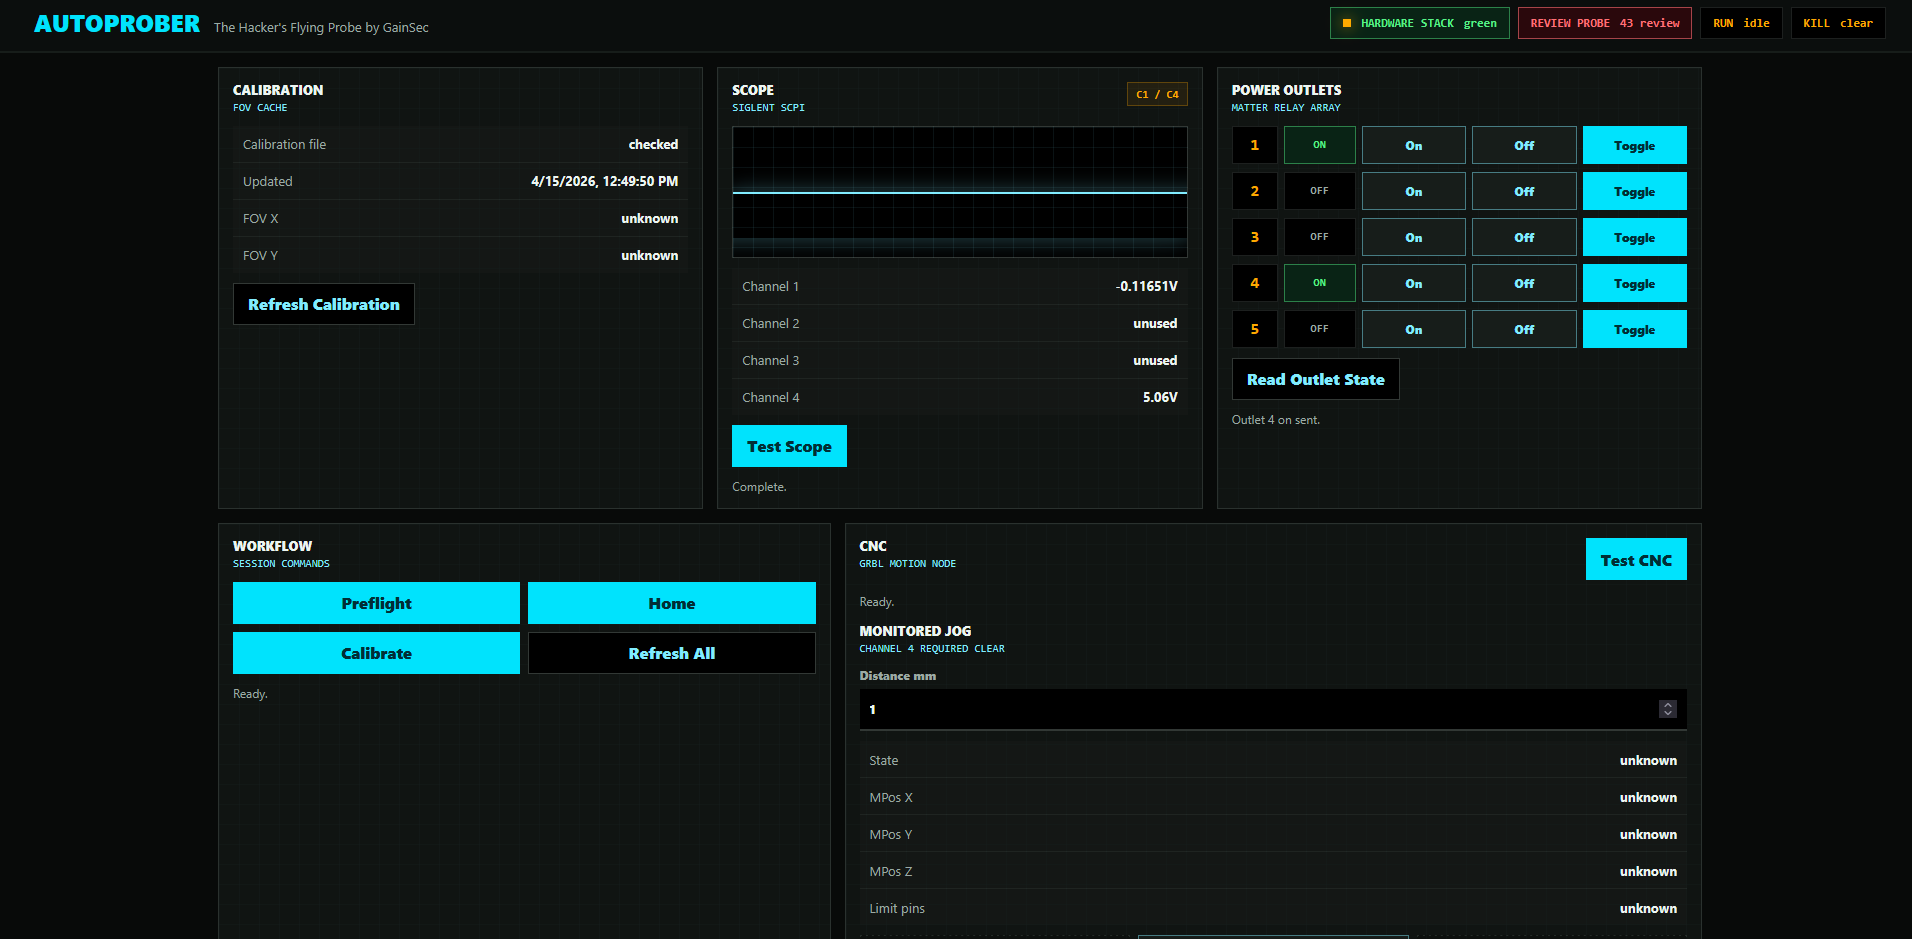 gainsec/autoprober
Stack d'automatisation de sonde volante pour hacker matériel, découverte de cibles pilotée par agent, cartographie microscopique, mouvement CNC…
 toddmaustin/mojo-v
Extension du jeu d'instructions RISC-V pour le calcul secret renforcé par matériel utilisant l'encapsulation de clés ML-KEM-512 et le chiffrement…
 etinaude/lock-picking-robot
Robot de crochetage de serrure
 theldus/bread
Débogueur injectable en mode réel x86 pour l'ingénierie inverse du BIOS et le débogage de code arbitraire en mode réel via un câble série, avec…
 binarly-io/fwhunt
Le format de règles Binarly Firmware Hunt (FwHunt) a été conçu pour rechercher des vulnérabilités connues dans le firmware UEFI.