

Flipper
 uberguidoz/flipper
Playground (et dump) de trucs que je crée ou modifie pour le Flipper Zero
embedded-systems-securityrfid-nfc-toolswireless-security+3
17.3k
uberguidoz/flipperPlayground (et dump) de trucs que je crée ou modifie pour le Flipper Zero
 darkflippers/unleashed-firmware
Firmware personnalisé pour Flipper Zero offrant les fonctionnalités de radio Sub-GHz, d'émulation NFC/RFID, d'infrarouge et d'attaque BadUSB pour les…
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — code source
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
 justcallmekoko/esp32marauder
Une suite d'outils offensifs et défensifs WiFi/Bluetooth pour l'ESP32
 pwndbg/pwndbg
Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB
 greatscottgadgets/hackrf
Plateforme radio logicielle open-source à faible coût, avec des schémas matériels et un firmware pour l'émission, la réception et l'analyse de…
 refirmlabs/binwalk
Outil d'analyse de firmware
 spacehuhntech/esp8266_deauther
Plateforme de piratage WiFi abordable pour tester et apprendre
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 mister-devel/main_mister
Binaire principal et documentation d'une plateforme d'émulation matérielle basée sur FPGA pour le développement de systèmes rétro, la compilation de…
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…
 geo-tp/esp32-bit-pirate
Un outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles
 v33ru/awesome-connected-things-sec
Une liste organisée de ressources de sécurité pour tous les objets connectés
 7h30th3r0n3/evil-m5project
Multi-purpose WiFi penetration testing toolkit for M5Stack devices. Performs network scanning, evil-twin attacks, deauthentication, captive portal…
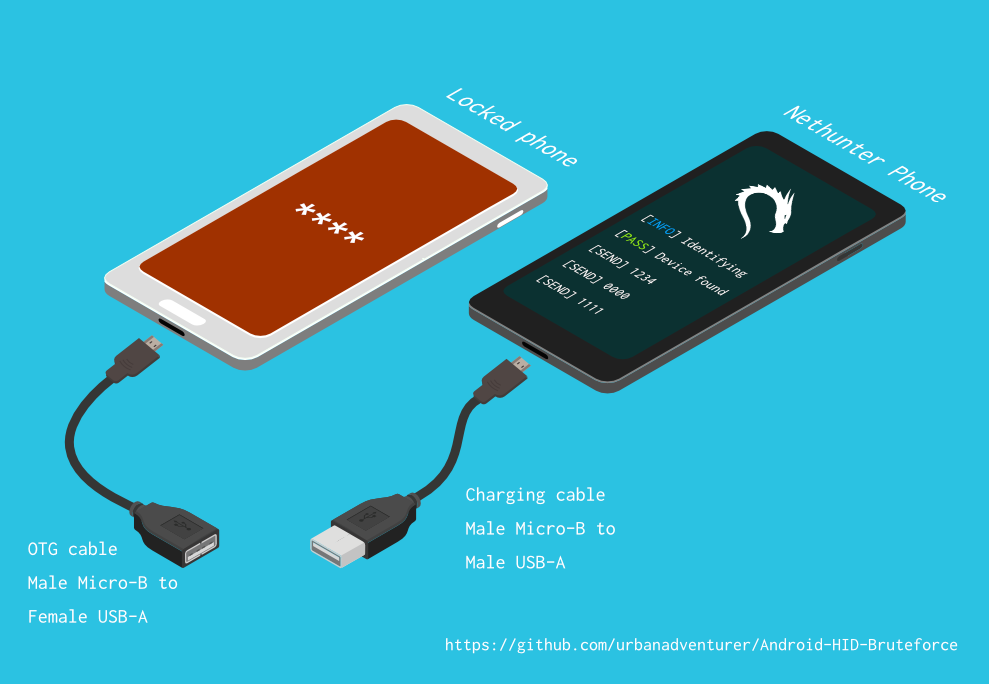 urbanadventurer/android-pin-bruteforce
Déverrouillez un téléphone Android (ou un appareil) en bruteforçant le code PIN de l'écran de verrouillage. Transformez votre téléphone Kali…
 rfidresearchgroup/chameleonultra
The new generation chameleon based on NRF52840 makes the performance of card emulation more stable. And gave the chameleon the ability to read,…
 emenstanougat/esp32-bluejammer
Brouilleur 2,4 GHz basé sur ESP32 et nRF24 qui perturbe le Bluetooth, le BLE, le WiFi et les canaux RC via du bruit et une inondation de paquets pour…