bash-3.2-fixed-CVE-2014-6271

GNU Bash 3.2 patché avec un correctif pour CVE-2014-6271 (Shellshock). Fournit un shell POSIX standard avec édition de ligne de commande, contrôle…

GNU Bash 3.2 patché avec un correctif pour CVE-2014-6271 (Shellshock). Fournit un shell POSIX standard avec édition de ligne de commande, contrôle…

Binaires ARM compilés statiquement pour le débogage et l'analyse à l'exécution

Dépôt d'espace réservé référençant CVE-2026-43499 ; aucun code source, documentation ni fonctionnalité de sécurité n'est attesté dans les métadonnées…

Documentation de projet avec Markdown.

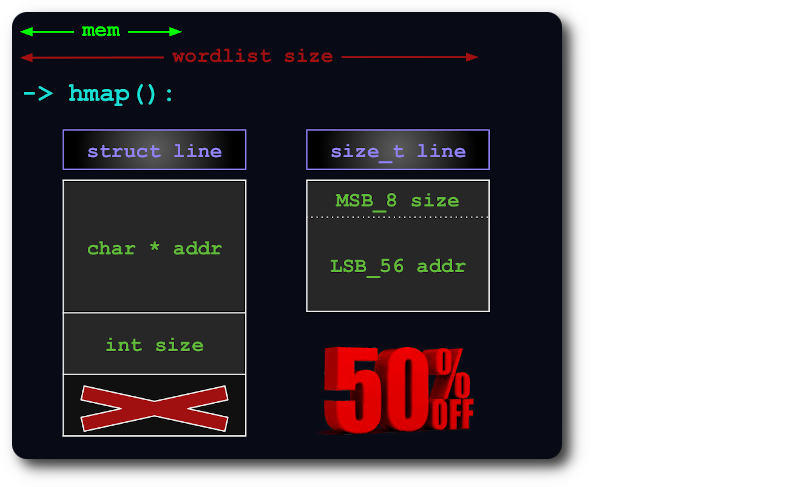
Supprimer les doublons d'une énorme liste de mots, sans la trier (pour le cassage de mots de passe basé sur un dictionnaire)

Un générateur de trafic HTTP/S « organique » rapide et sale.

Un script Python d'inondation HTTP qui peut stopper un site web normal en 10 secondes.

Sandbox WASM avec application des capacités pour le code des agents IA. Les agents ne peuvent appeler que les outils explicitement fournis avec des…

Action de vérification orthographique pour vérifier l'orthographe dans les dépôts / pull requests / commits

Effacez, réinstallez ou restaurez votre système à partir d'une distribution GNU/Linux en cours d'exécution. Via SSH, sans redémarrer.

Version Windows de http://sourceforge.net/projects/sshpass/

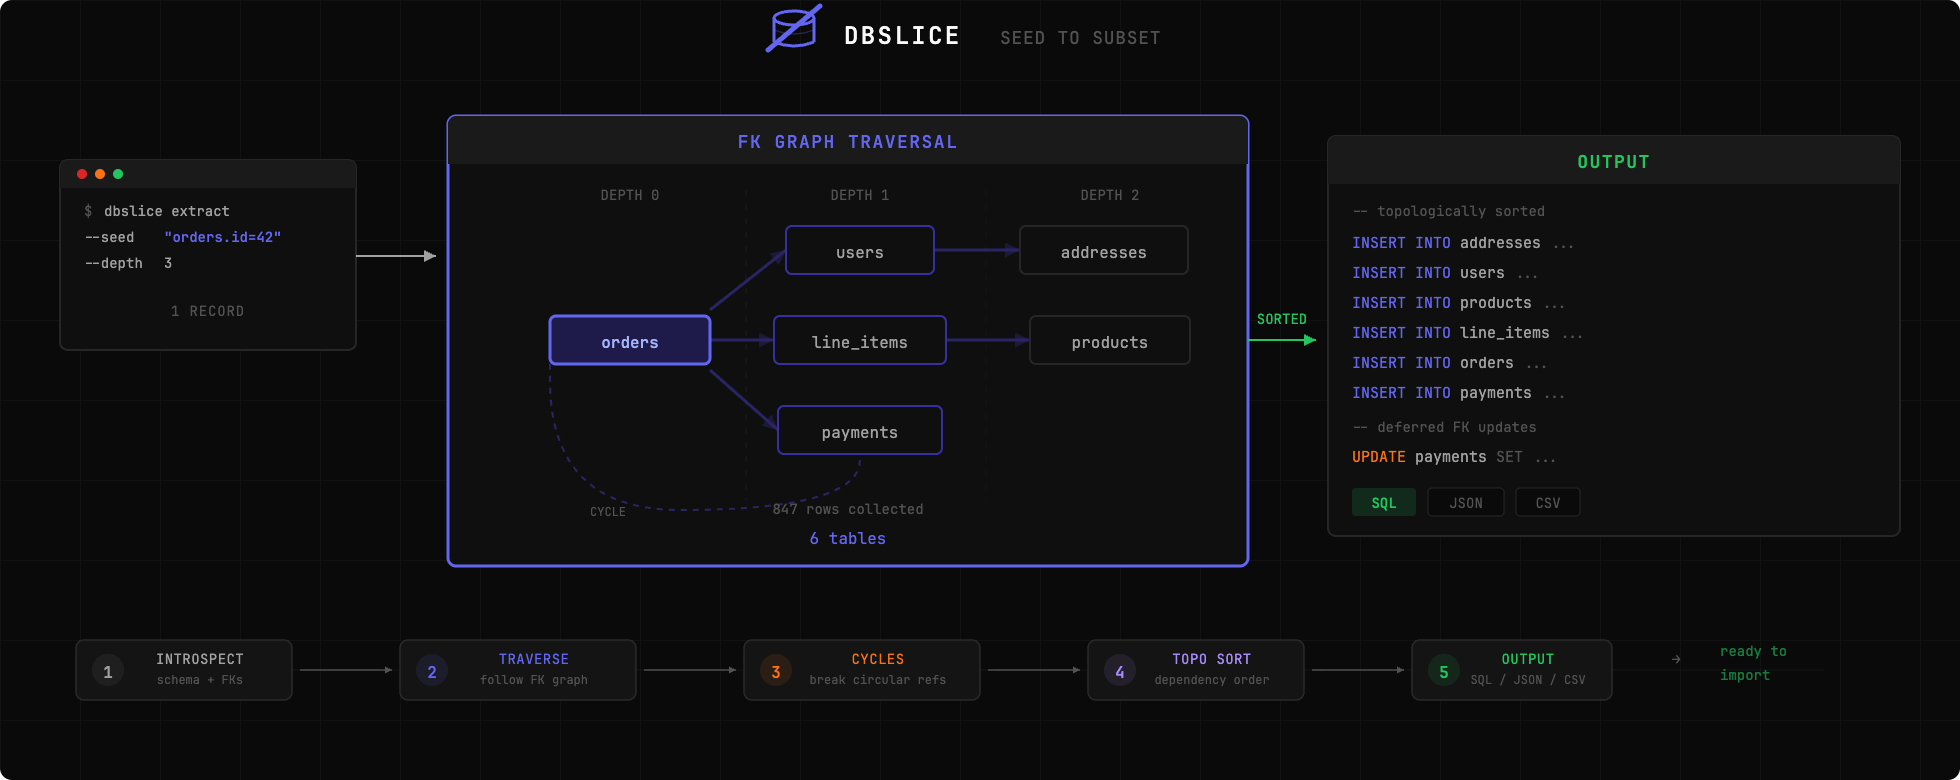
Extrayez une tranche de votre base de production pour reproduire des bugs localement. Pointez dbslice sur un enregistrement, il suit les clés…

Utilitaire CLI pour créer des sauvegardes de bases de données chiffrées (PostgreSQL, MySQL, MongoDB) avec prise en charge de plusieurs backends de…

CLI Python qui crée des dépôts GitHub avec des paramètres par défaut sécurisés — protection des branches, Dependabot, scanning des secrets et analyse…

Gestionnaire de mots de passe minimaliste basé sur le terminal

Un outil CLI léger pour rechercher et accéder de manière interactive aux entrées de votre base de données KeePassXC à l'aide de fzf. Rapide, sécurisé…

Évaluateur d'expressions sécurisé - Remplacement direct pour expr-eval sans la vulnérabilité CVE-2025-12735

Bannissez de votre nœud tous les nœuds exploitables par la vulnérabilité de déni de service CVE-2018-17144