

DeepZero
 416rehman/deepzero
Découvrez des zero-days pendant que vous dormez. DeepZero est un framework automatisé de recherche de vulnérabilités qui analyse, décompile et…
vulnerability-analysisreverse-engineeringfuzzing+3
684
416rehman/deepzeroDécouvrez des zero-days pendant que vous dormez. DeepZero est un framework automatisé de recherche de vulnérabilités qui analyse, décompile et…
 danielbohannon/invoke-dosfuscation
Générateur d'obfuscation de commandes cmd.exe et banc d'essai de détection
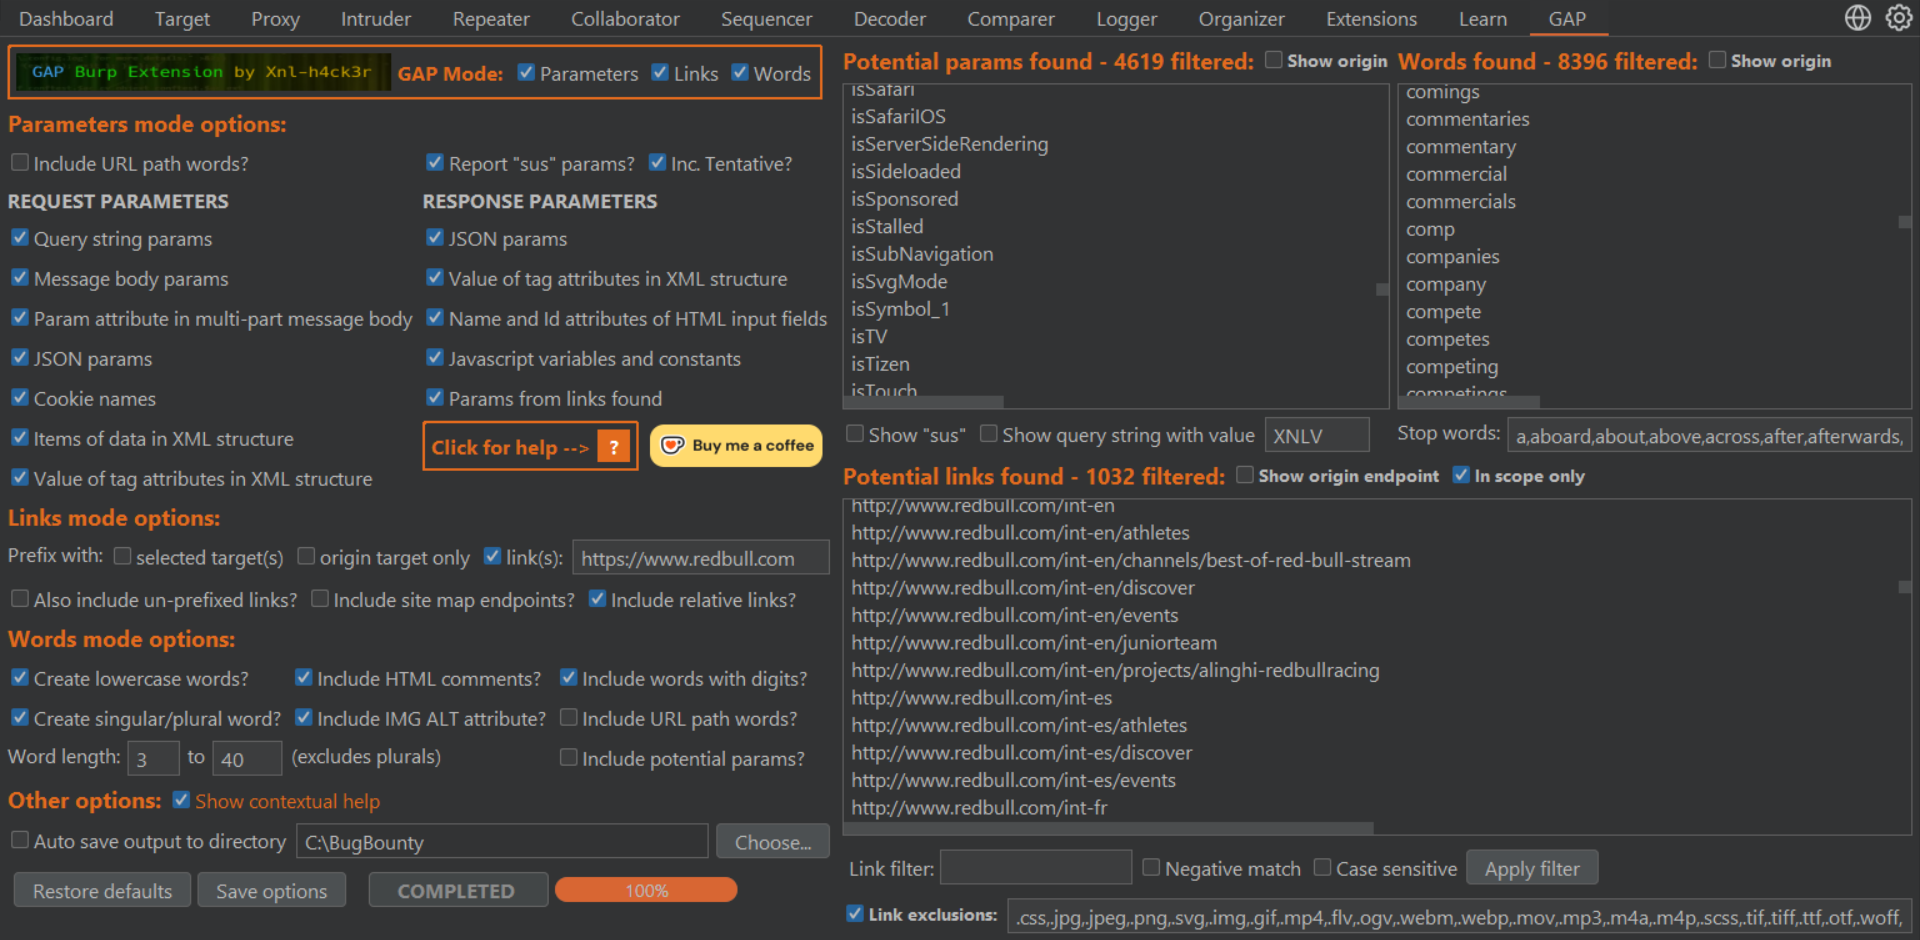 xnl-h4ck3r/gap-burp-extension
Extension Burp pour trouver des endpoints potentiels, des paramètres et générer une wordlist personnalisée pour la cible.
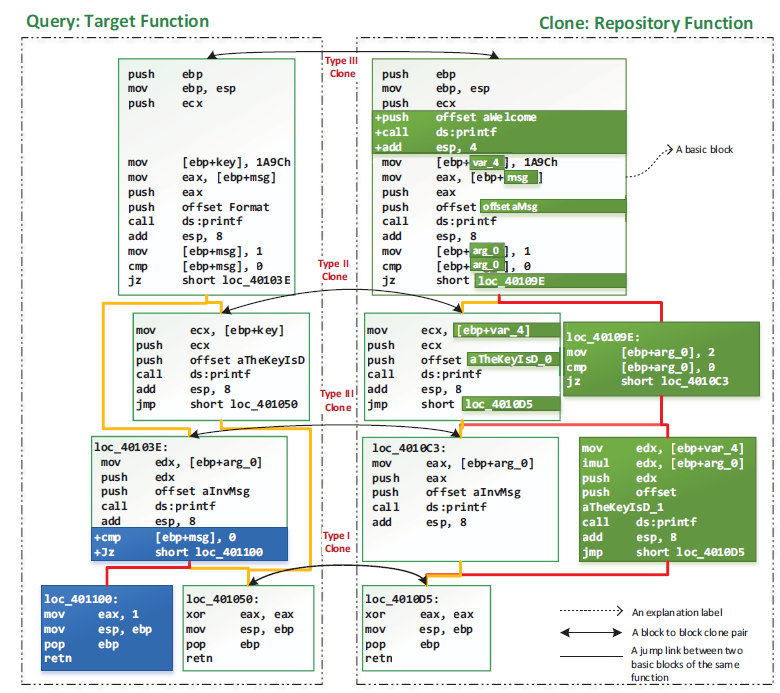 mcgill-dmas/kam1n0-community
Plateforme d'analyse d'assemblage évolutive pour l'indexation, la recherche de clones et la classification d'exécutables à l'aide de techniques…
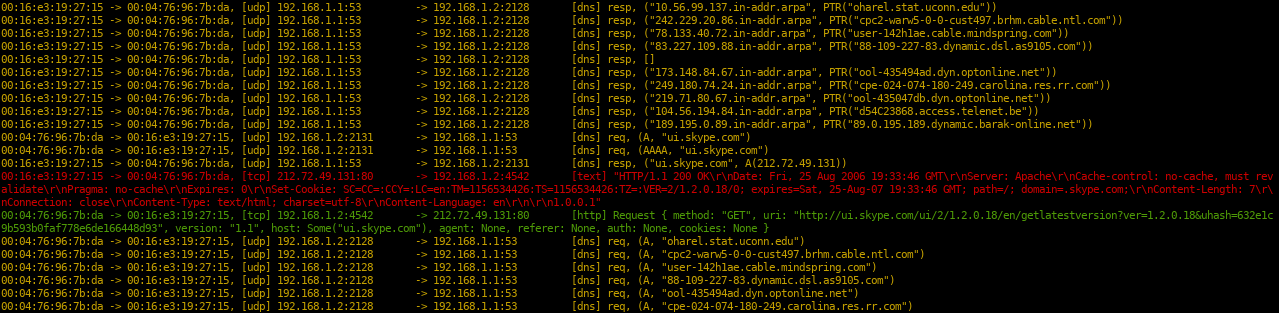 kpcyrd/sniffglue
Analyseur de paquets sécurisé multithreadé
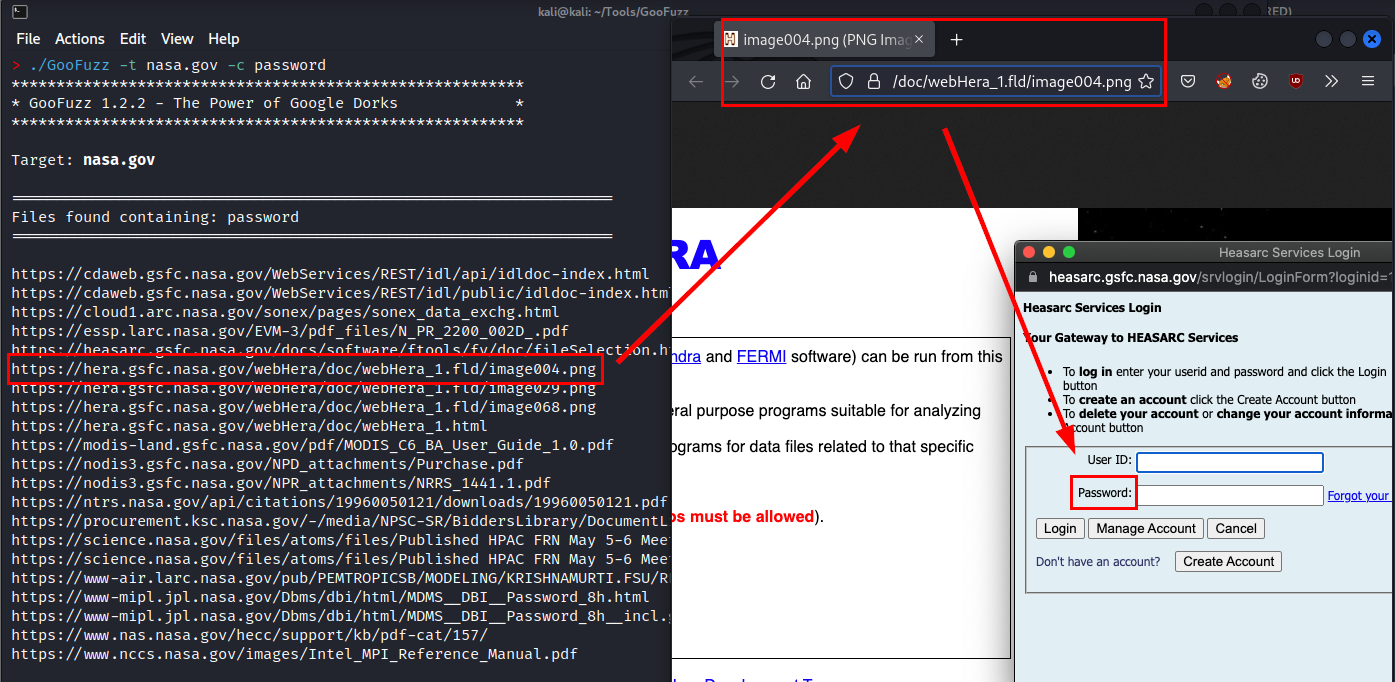 m3n0sd0n4ld/goofuzz
Outil de fuzzing basé sur Bash qui exploite Google Dorking pour l'énumération furtive de répertoires, fichiers, sous-domaines et paramètres sans…
 google/silifuzz
Fuzz les implémentations de CPU en générant des entrées de test à partir de proxies logiciels, puis les exécute sur du matériel réel pour détecter…
 b2r2-org/b2r2
B2R2 est un cadre d'analyse binaire entièrement géré écrit en F#. Il fournit un ensemble riche d'algorithmes, de fonctions et d'outils pour la…
 devanshbatham/openredirex
Un fuzzer pour détecter les vulnérabilités de redirection ouverte.
 hardik05/damn_vulnerable_c_program
Un exemple de programme C contenant du code vulnérable pour des types courants de vulnérabilités. Il peut être utilisé pour illustrer les concepts de…
 aircrack-ng/mdk4
Outil de test Wi-Fi IEEE 802.11 pour l'exploitation de faiblesses de protocole, incluant inondation de balises, désauthentification, fuzzing de…
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
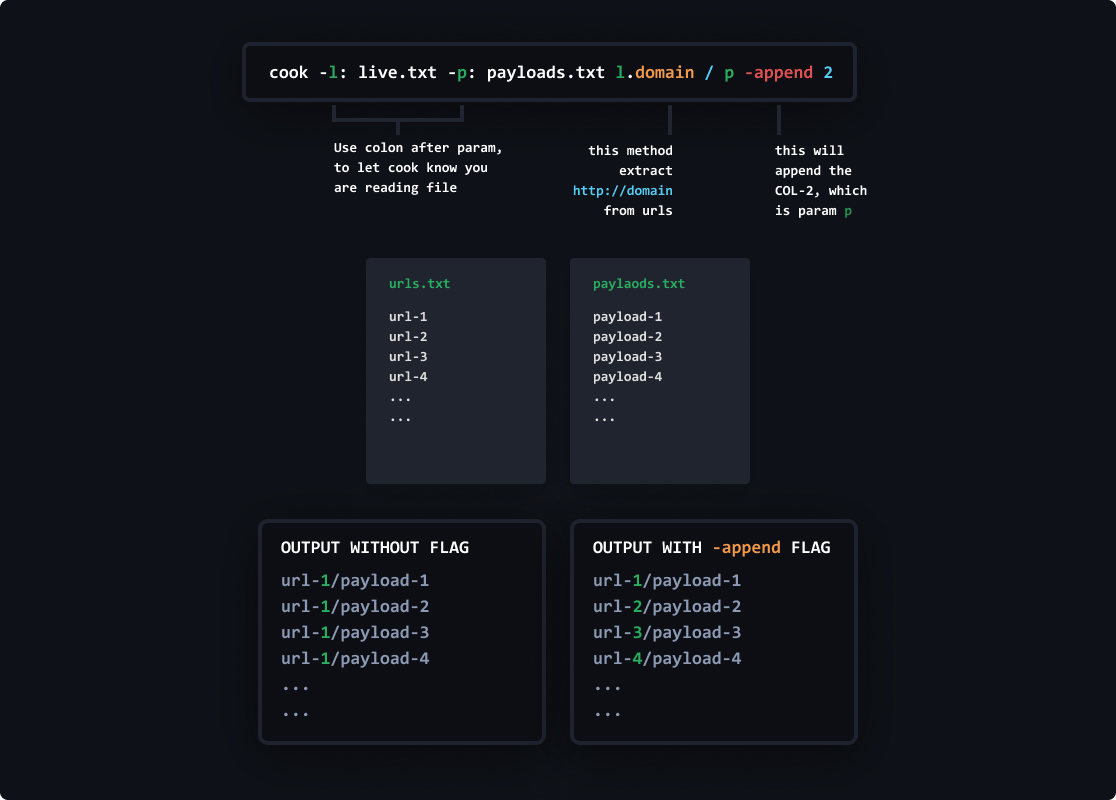 glitchedgitz/cook
Un framework de wordlists pour satisfaire vos envies avec vos wordlists. Pour les chercheurs en sécurité, chasseurs de bugs et hackers.
 team-atlanta/aixcc-afc-atlantis
Système automatisé de raisonnement cybernétique qui découvre et analyse les vulnérabilités logicielles via le fuzzing, l'analyse binaire et le…
 trailofbits/maat
Cadre d'exécution symbolique dynamique et d'analyse binaire avec analyse de flux, résolution de contraintes, émulation multi-architecture via Sleigh…
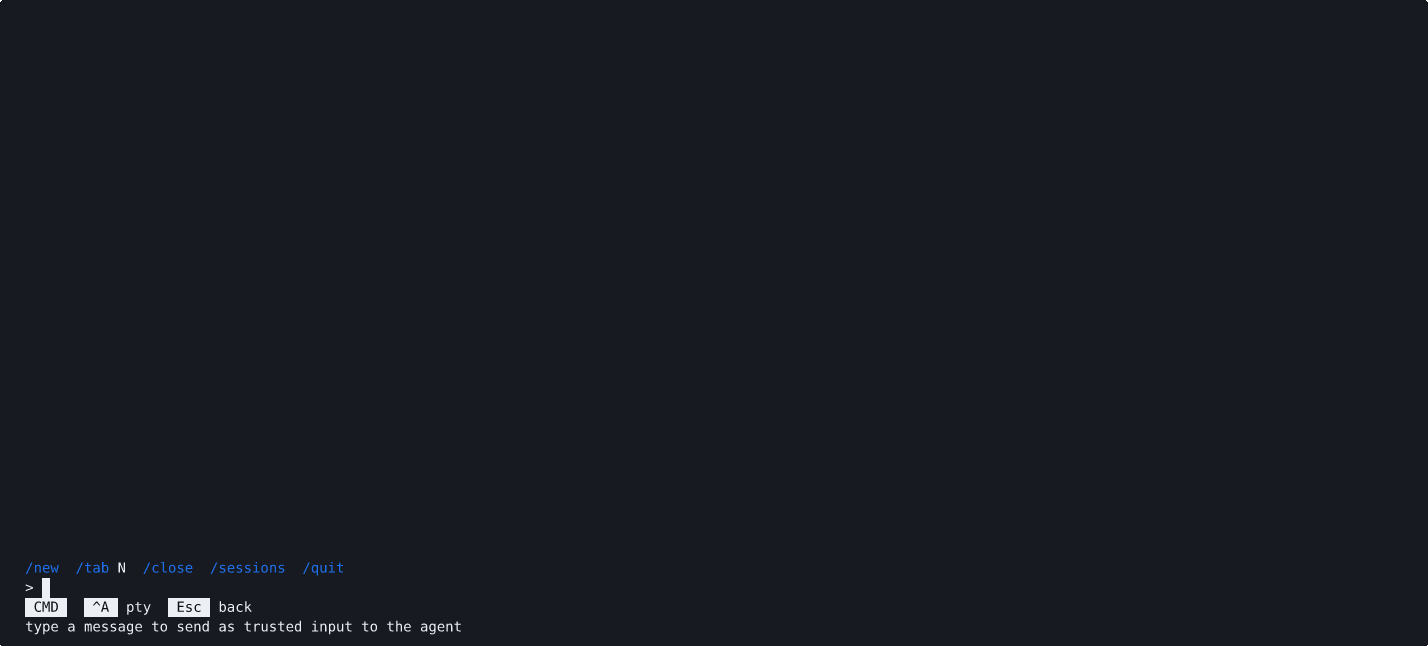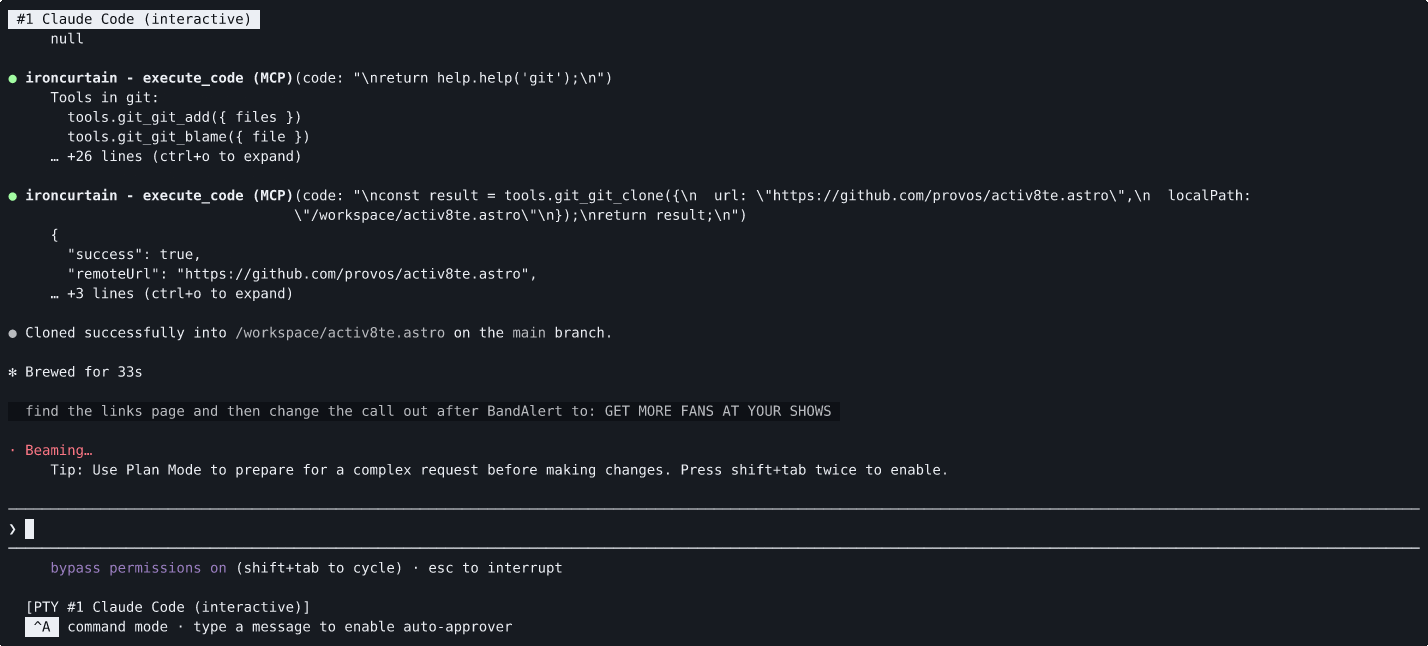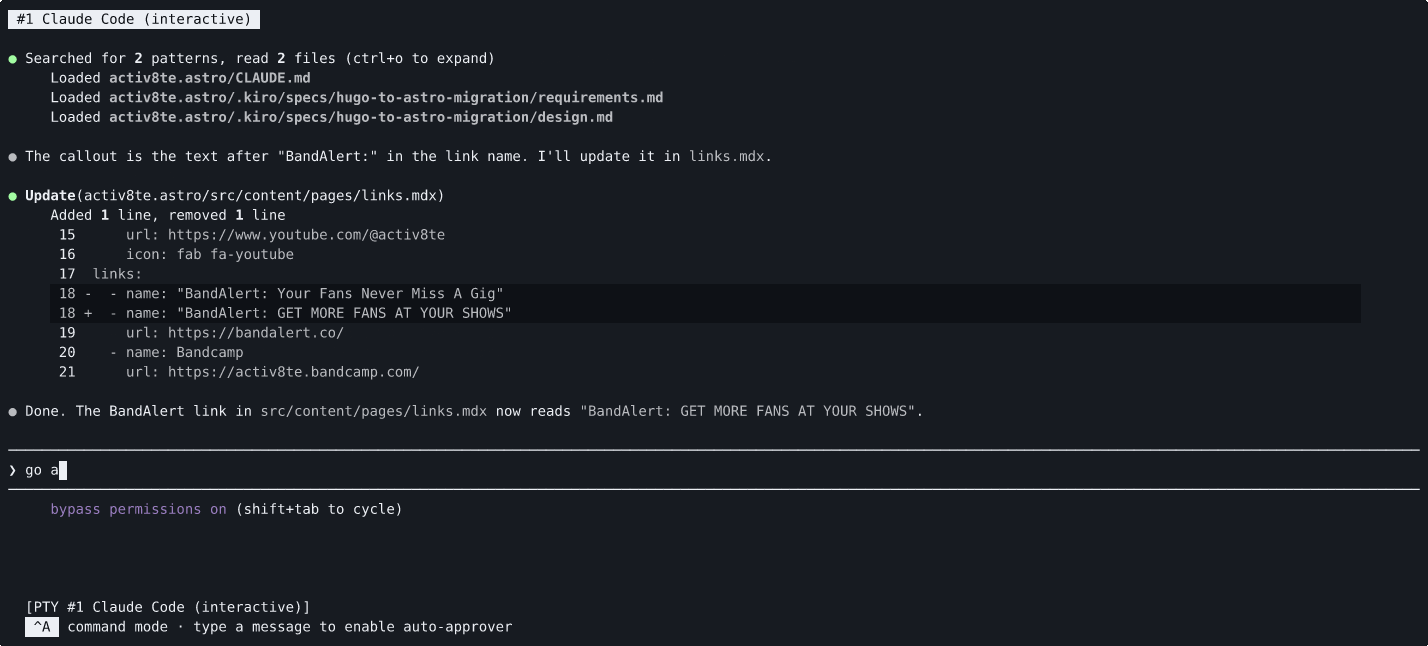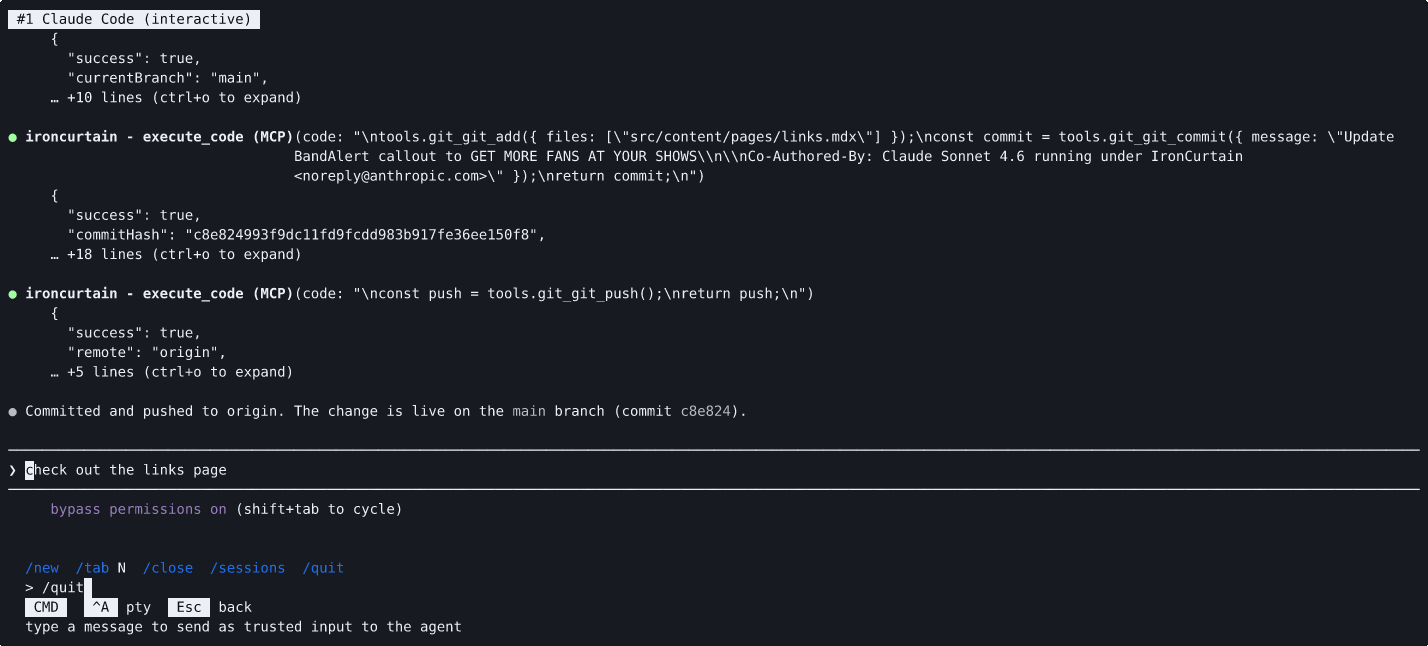 provos/ironcurtain
Un runtime sécurisé* pour les agents IA autonomes. Politique à partir de constitutions en anglais simple. (*https://ironcurtain.dev)
 m1ghtym0/browser-pwn
Une collection actualisée de ressources ciblant l'exploitation de navigateurs.