vajra
Vajra est un framework de piratage Web automatisé hautement personnalisable basé sur des cibles et des périmètres pour automatiser les tâches de…

Avast JavaScript Interactive Shell

Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.

Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)

Framework de fuzzing du noyau guidé par la couverture qui exécute XNU en tant que bibliothèque d'espace utilisateur et découvre des vulnérabilités…

Ensemble d'outils de fuzzing de polices TrueType et OpenType

Fuzzer les pages 401/403/404 pour trouver des contournements

Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.

Cadre d'automatisation de reconnaissance basé sur la portée qui orchestre plusieurs outils open-source pour l'énumération de sous-domaines, l'analyse…

Ce projet contient le code source du CERT Basic Fuzzing Framework (BFF) et du CERT Failure Observation Engine (FOE).

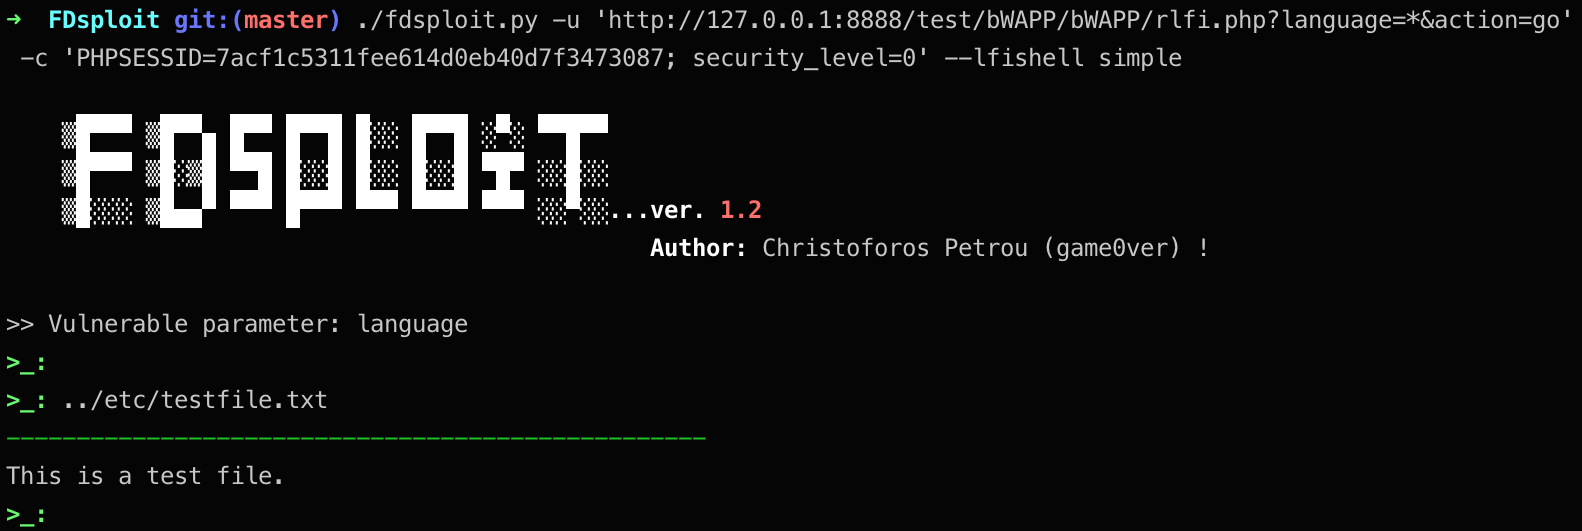
Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.

Outil de test de sécurité d'API Python du groupe de sécurité OpenStack

Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…

Outil d'instrumentation binaire statique pour exécutables Windows x64

Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels

Simulateur de signaux GPS en temps réel pour bladeRF

Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…

CRLF et fuzzer de redirection ouverte