
honggfuzz
 google/honggfuzz
Fuzzer logiciel orienté sécurité. Prend en charge le fuzzing évolutionnaire et piloté par le retour d'information, basé sur la couverture de code (SW…
vulnerability-analysisdynamic-code-analysisfuzzing+1
3.4k
google/honggfuzzFuzzer logiciel orienté sécurité. Prend en charge le fuzzing évolutionnaire et piloté par le retour d'information, basé sur la couverture de code (SW…
 foospidy/payloads
Git All the Payloads! Une collection de charges utiles d'attaque web.
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 1n3/intruderpayloads
Une collection de payloads Burpsuite Intruder, payloads BurpBounty, fuzz lists, uploads de fichiers malveillants, ainsi que des méthodologies et…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 trailofbits/publications
Publications from Trail of Bits
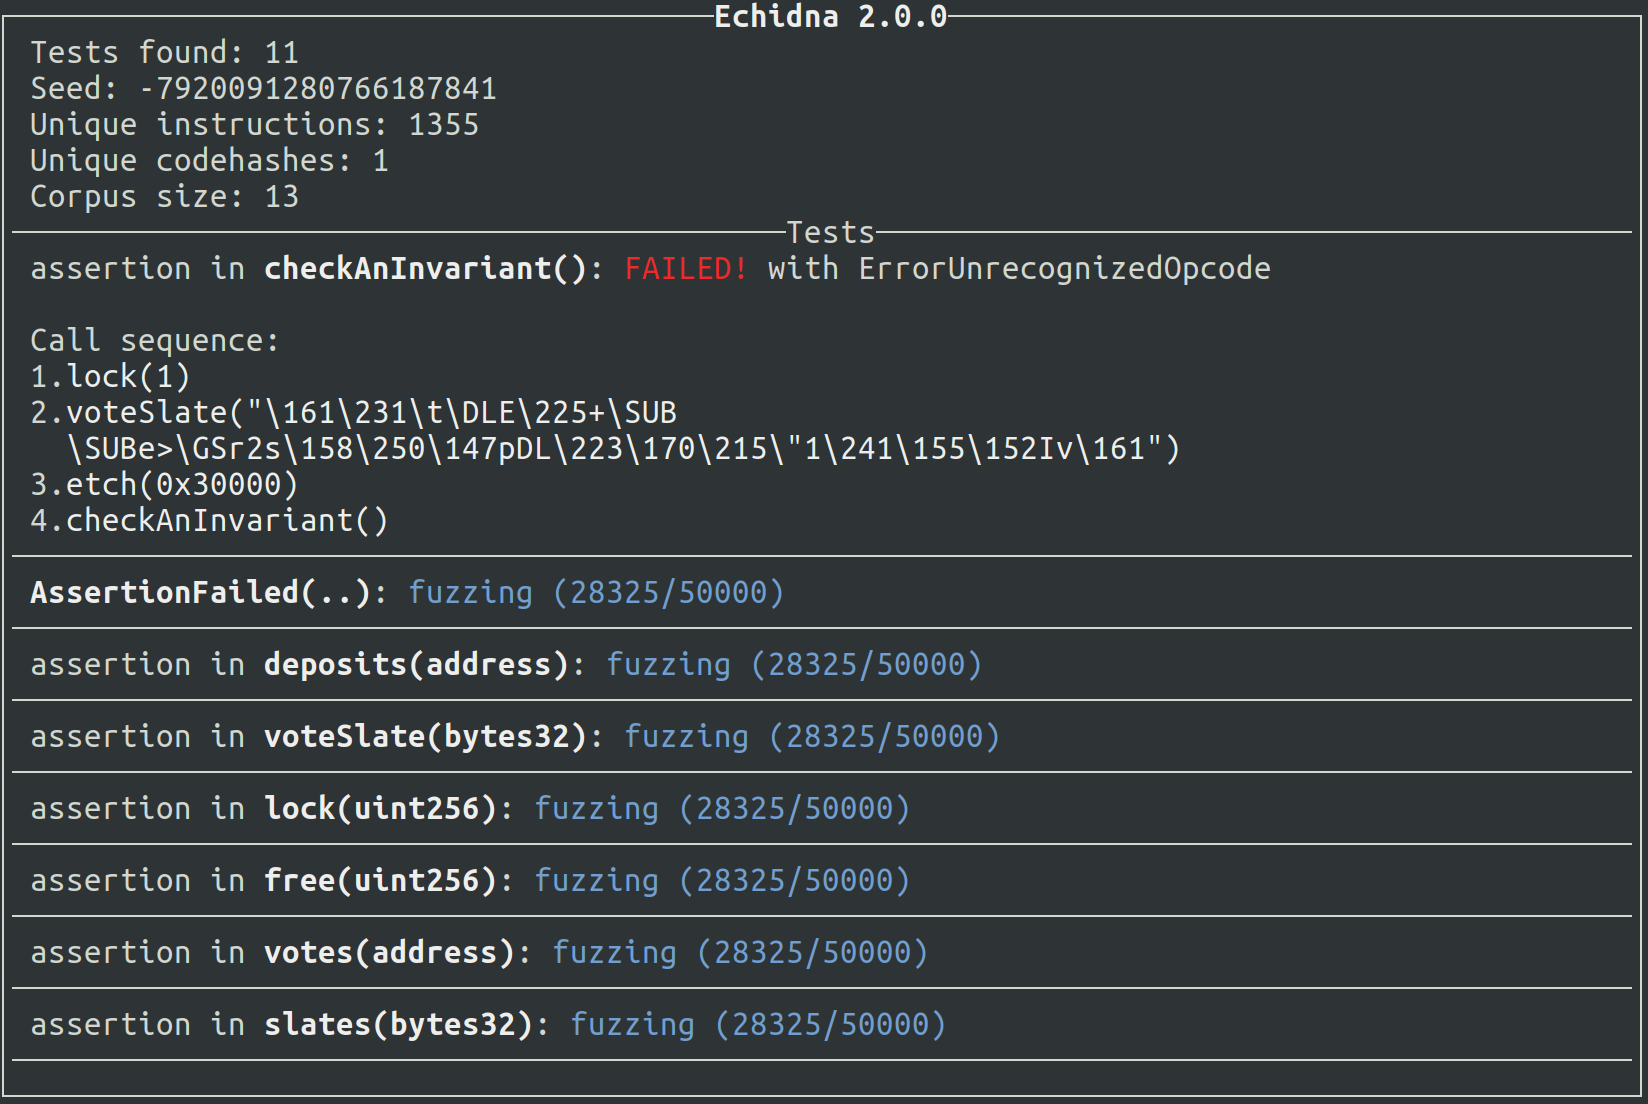
 cifertech/esp32-div
ESP32DIV est une boîte à outils sans fil polyvalente, à la fois offensive et défensive, propulsée par un ESP32.
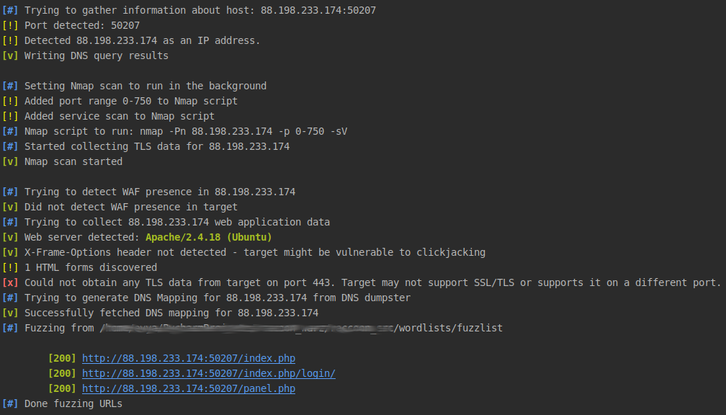 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 aflplusplus/libafl
Bibliothèque avancée de Fuzzing - Assemblez votre Fuzzer en Rust ! Passe à l'échelle sur plusieurs cœurs et machines. Pour Windows, Android, MacOS,…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 google/boringssl
Fork d'OpenSSL implémentant TLS, les primitives cryptographiques et la gestion des certificats X.509 pour une utilisation dans Chrome et Android,…
 bethington/ghidra-mcp
Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…
 googleprojectzero/fuzzilli
Un fuzzer de moteur JavaScript
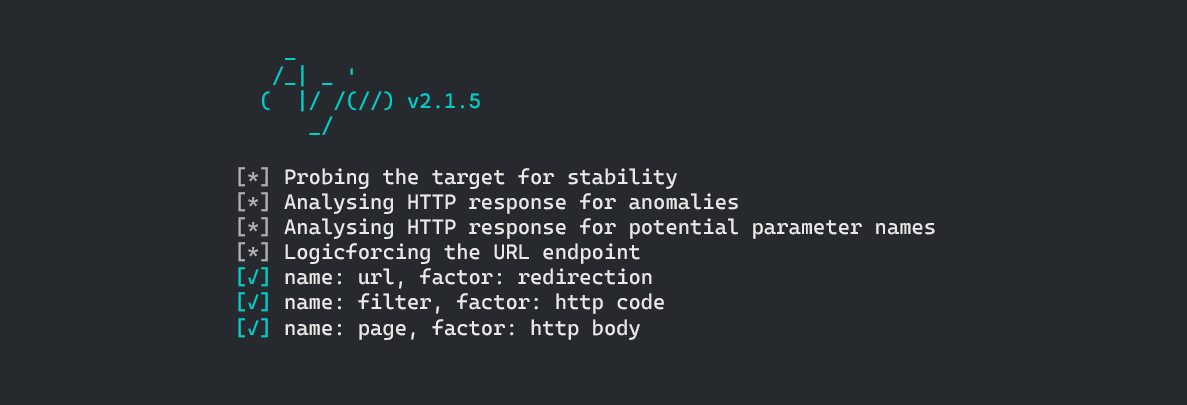 s0md3v/arjun
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
 jtpereyda/boofuzz
Un fork et successeur du Sulley Fuzzing Framework
 elceef/dnstwist
Domain name permutation engine for detecting homograph phishing attacks, typo squatting, and brand impersonation