

rcekit
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
vulnerability-scannersweb-vulnerability-scannerspayload-generation+8
28
kabiri-labs/rcekitRCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 praetorian-inc/caeruleus
Binaire Go unique pour les tests de sécurité Bluetooth Low Energy sur Linux/BlueZ : scan, énumération GATT, lecture/écriture/notification, fuzzing…
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 loadingalias/rscrypto
Cryptographie Rust sans aucune dépendance requise : hachages, sommes de contrôle, MAC, KDF, hachage de mots de passe, AEAD, signatures, RSA, échange…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) est un framework de test pour les implémentations et les appareils de protocoles industriels.
 cispa/trevex
Cadre de détection automatisée des vulnérabilités pour les vulnérabilités d'exécution transitoire (IEEE S&P '26)
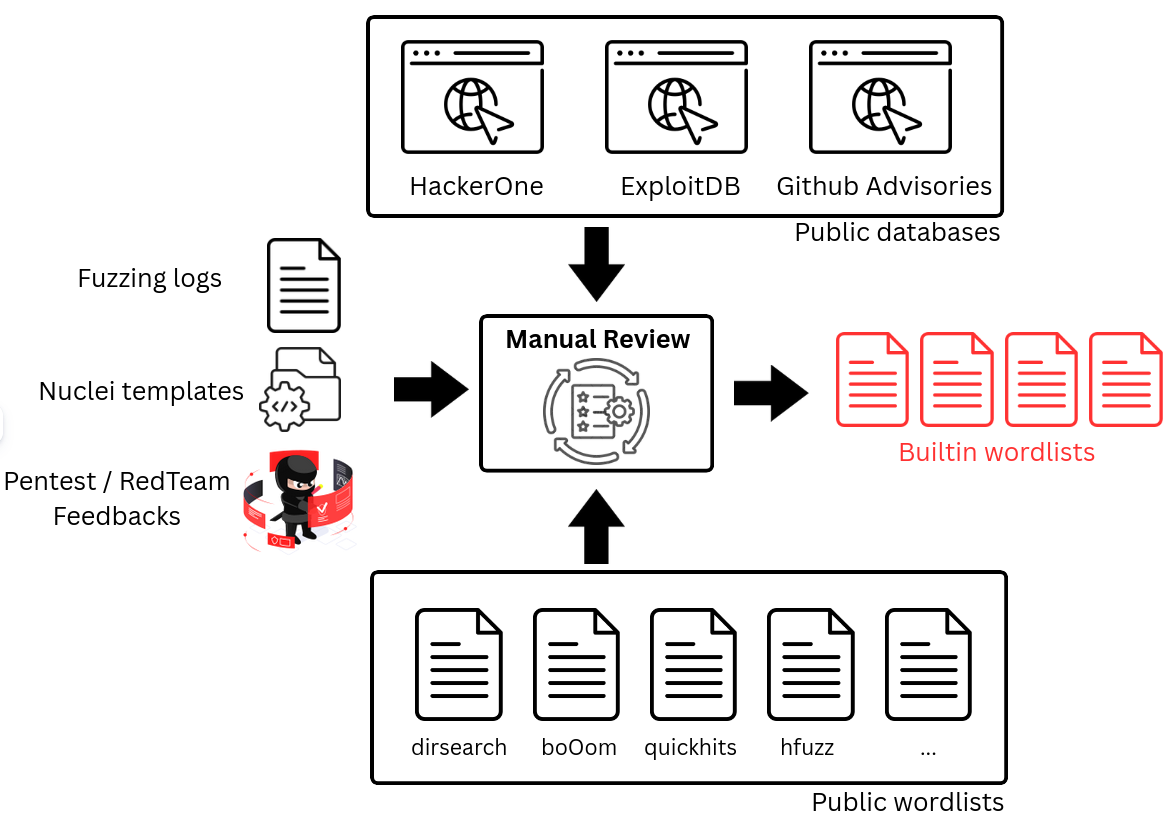 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES
 icicle-emu/icicle-python
Liaisons Python pour l'émulateur Icicle, permettant le fuzzing de firmware en boîte grise, l'émulation binaire et les flux de travail de…
 xteardx/diaphora-mcp
Serveur MCP pour le diffing binaire automatisé.
 momalab/icsfuzz
Fuzzer instrumenté pour les applications de contrôle ICS basées sur PLC, ciblant l'environnement d'exécution Codesys sur les contrôleurs Wago afin de…
 geeoon/fault-injection-finder
Trouver et exécuter automatiquement des attaques par injection de fautes
 off-by-1-labs/flawed
Artefacts de type correctif avec défauts intégrés
 saint0x/fzy
un langage de programmation système privilégiant la vérifiabilité de la correction, le déterminisme et la performance
 raz0r/burp-radamsa
Extension du fuzzer Radamsa pour Burp Suite
 nccgroup/cecster
Un outil à interface graphique pour effectuer des tests de sécurité contre les protocoles HDMI CEC (Consumer Electronics Control) et HEC (HDMI…