
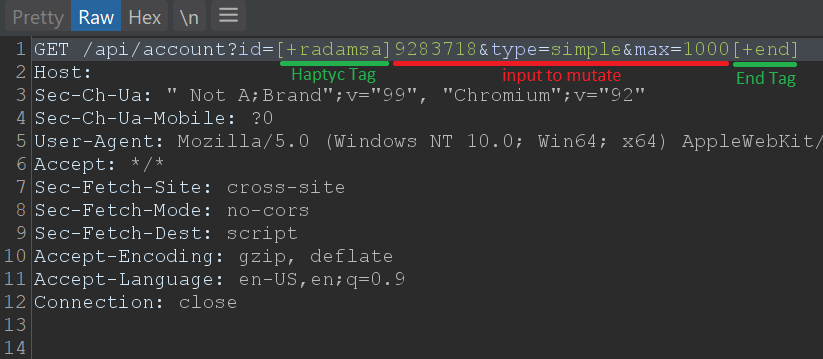
haptyc
 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
payload-generationweb-securityfuzzing+1
94
defparam/haptycBibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 tca-iscas/cooper-ndss-2022
Un outil pour tester efficacement la couche de liaison des langages de script
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
 0x4ndy/clif
clif est un fuzzer d'applications en interface de ligne de commande (CLI), à peu près ce que wfuzz ou ffuf sont pour le web. Il a été inspiré par la…
 mauro-g/snuck
Contournement automatique des filtres XSS
 jonwiggins/xmloxide
Une réimplémentation en pur Rust de libxml2
 googleprojectzero/maccconc
Boîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
 nccgroup/mnemosyne
Un outil générique de récupération de mémoire Windows
 doyensec/ajpfuzzer
Un fuzzer en ligne de commande pour le protocole Apache JServ (ajp13)
 nccgroup/frisbeelite
Un fuzzer de périphériques USB basé sur une interface graphique
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 gromhacks/payload-and-polyglot-lists
GromHacks Labs – Les listes de payloads qu'ils ne veulent pas que vous ayez. 1 324 sondes d'injection envoyées depuis le vaisseau mère pour détecter…
 petabi/sniffles
Sniffles : Générateur de capture de paquets pour l'évaluation des IDS et des expressions régulières
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
 hakaioffsec/navgix
Outil Go multi-threadé pour détecter les vulnérabilités de traversée d'alias nginx en utilisant des techniques heuristiques et de force brute pour…