

smod
 0x0mar/smod
Framework de test d'intrusion MODBUS
penetration-testing-frameworksvulnerability-analysisscada-ics-security+3
95
0x0mar/smodFramework de test d'intrusion MODBUS
 rog3rsm1th/frelatage
Fuzzer basé sur la couverture pour applications Python
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 malqr/malqr.github.io
MalQR est une collection de codes QR et de codes-barres malveillants que vous pouvez utiliser pour tester la sécurité de vos scanners.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 oxagast/ansvif
Un fuzzer pas très intelligent : un framework de fuzzing avancé conçu pour trouver des vulnérabilités dans le code C/C++.
 ekultek/xanxss
Un simple outil de détection de XSS
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
 nytrorst/xssfuzzer
XSS Fuzzer est un outil qui génère des payloads XSS basées sur des vecteurs définis par l'utilisateur et des listes de fuzzing.
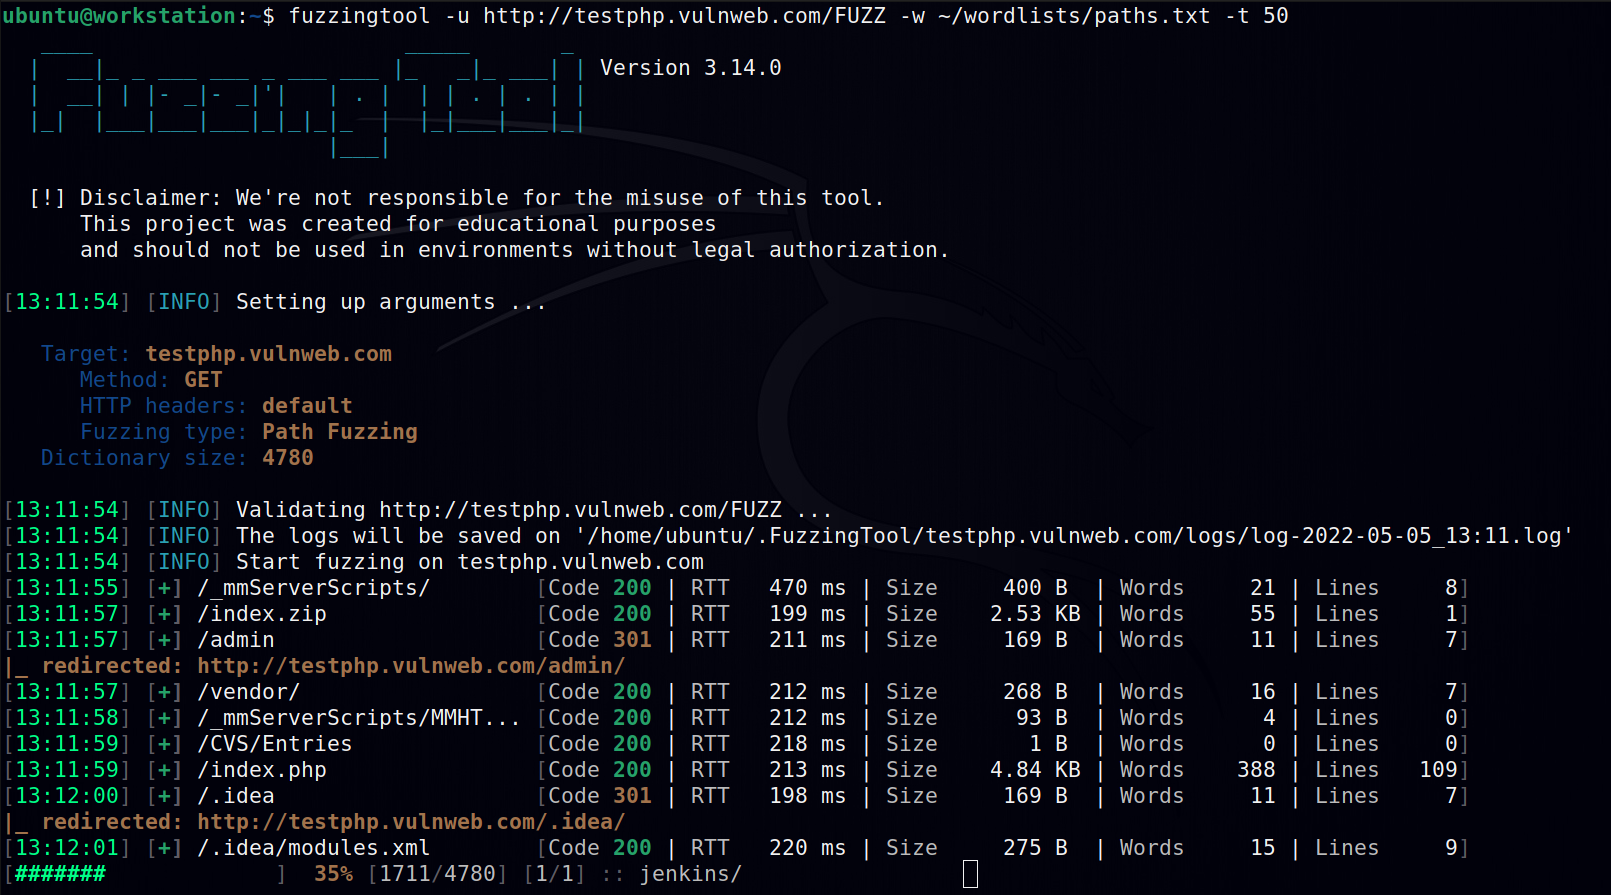 nescau-ufla/fuzzingtool
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.
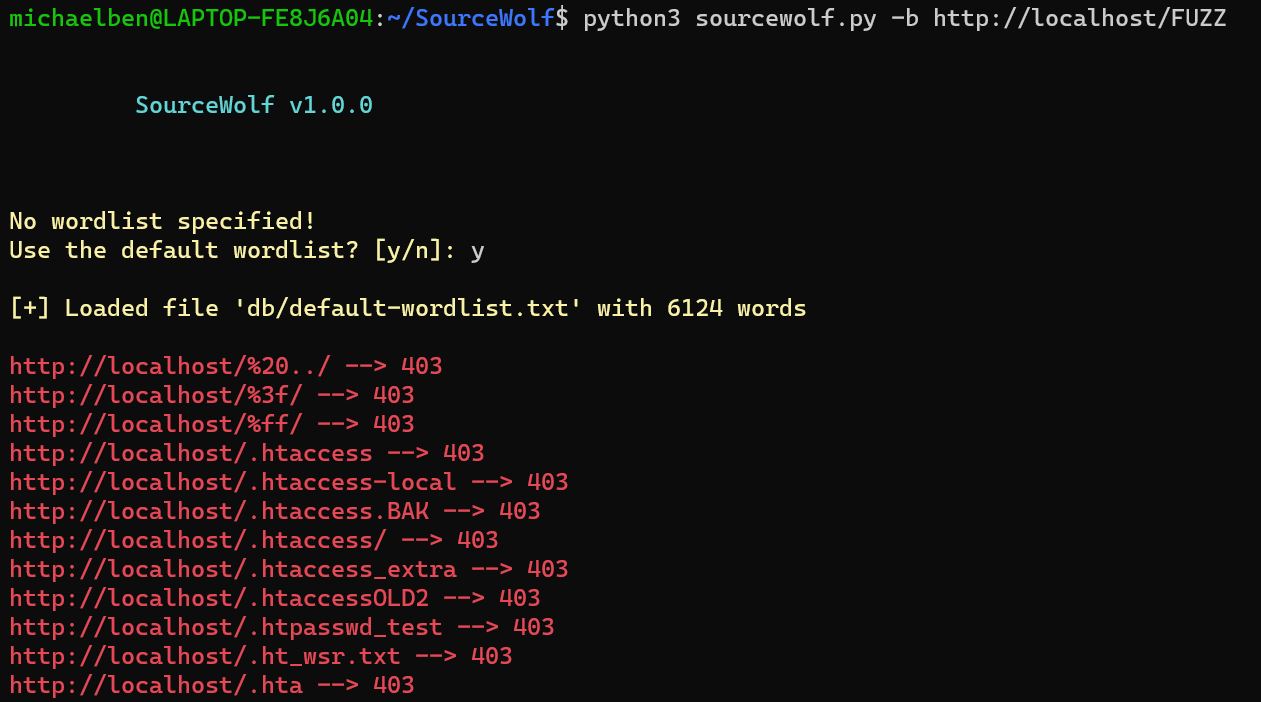 ksharinarayanan/sourcewolf
Incroyablement rapide crawler de réponses pour trouver des trucs juteux dans le code source ! 😎🔥

 cytopia/urlbuster
Puissant fuzzer de répertoires Web mutable pour bruteforcer des fichiers ou répertoires existants et/ou cachés.
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 ryandamour/ssrfuzz
SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.
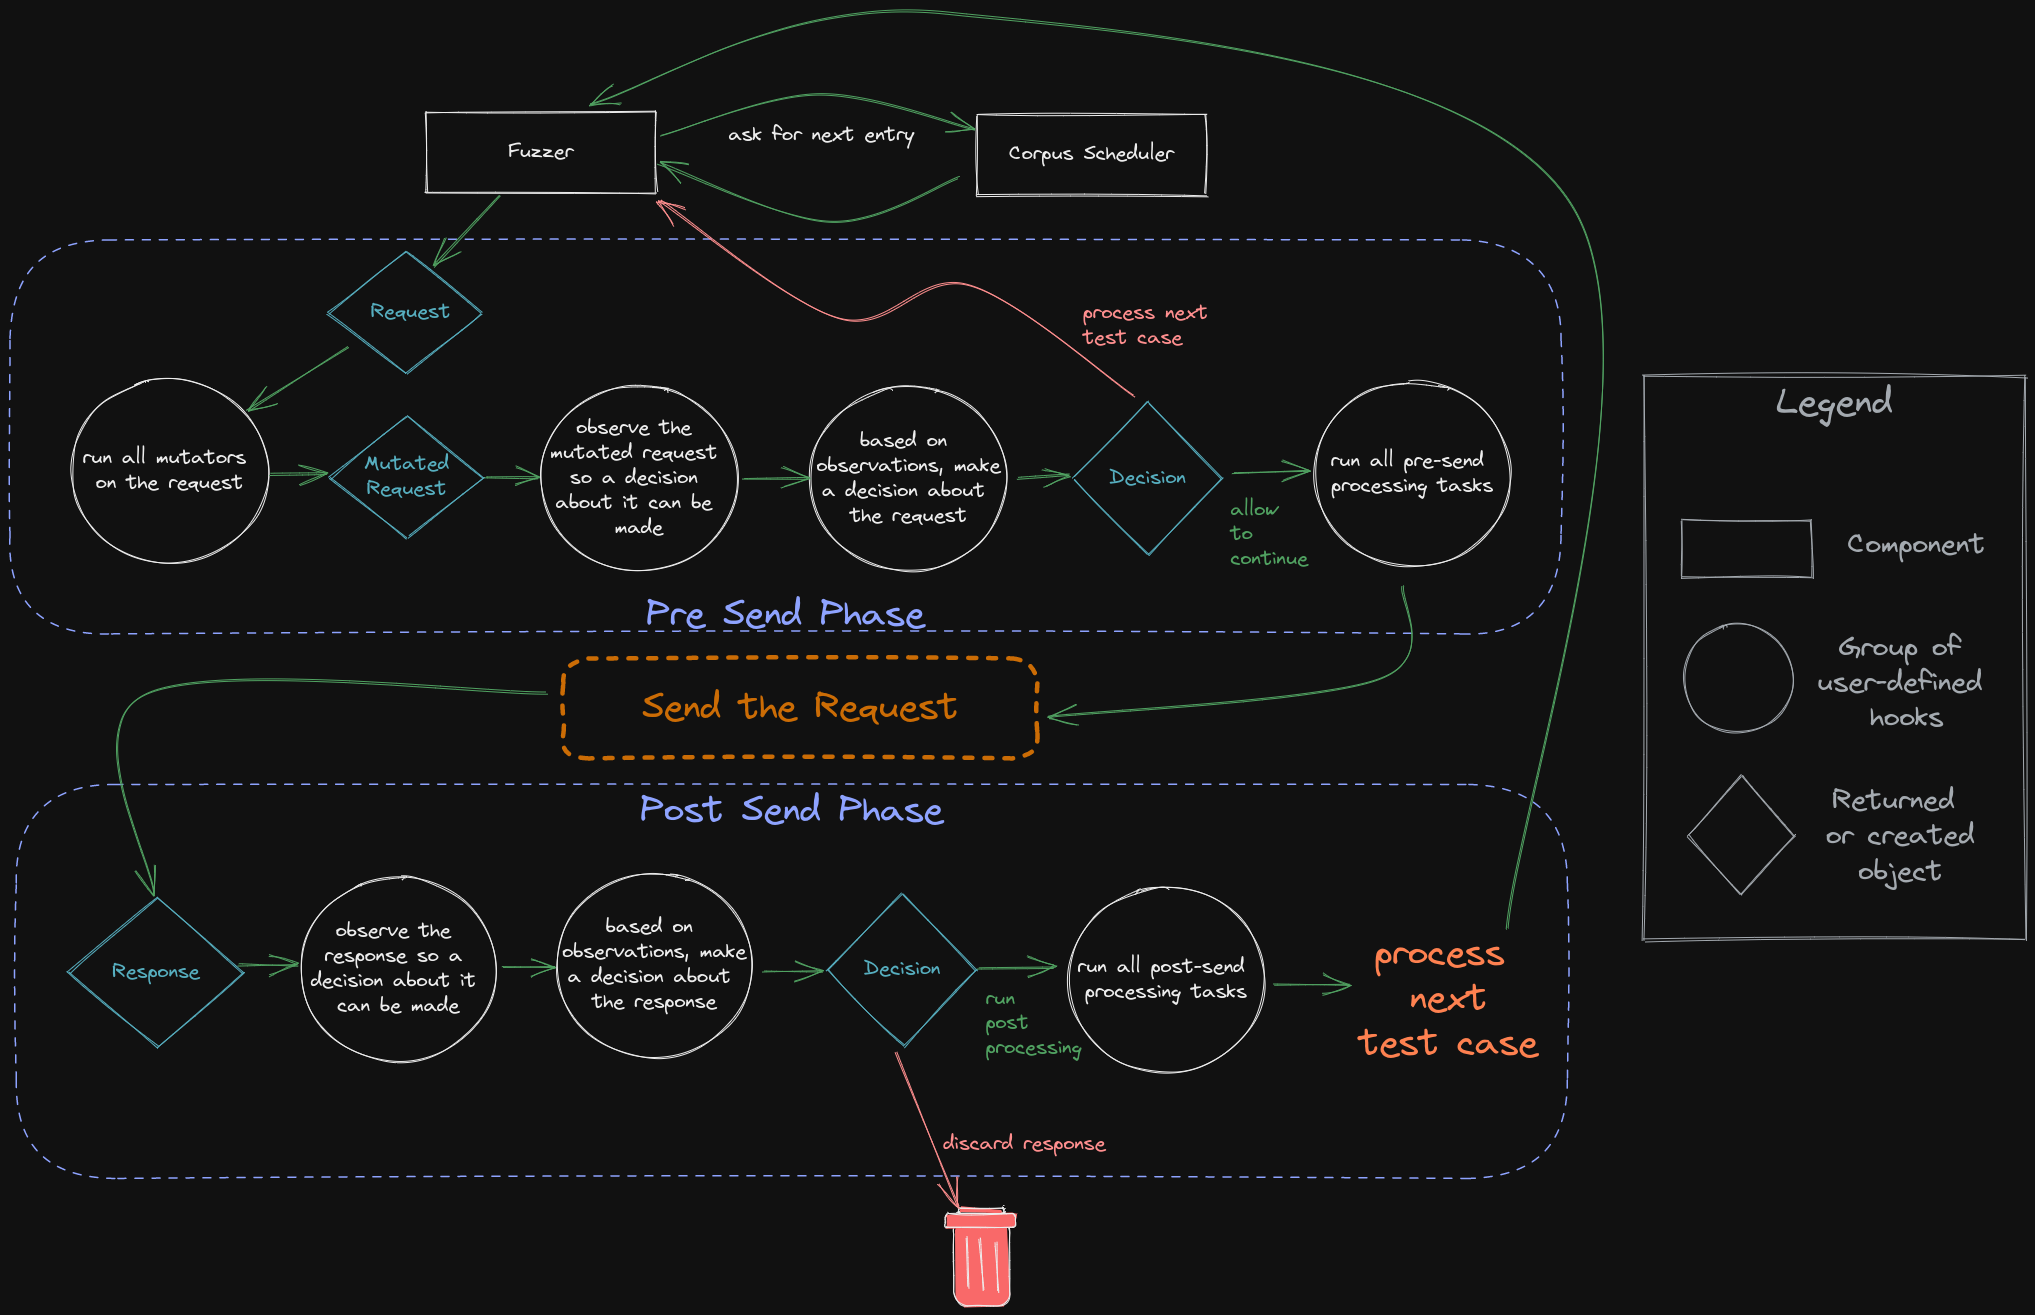 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 kostas-pa/lfitester
Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…