
proxmark3
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
embedded-systems-securityreconnaissancebluetooth-security+11
5.9k
rfidresearchgroup/proxmark3Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 oj/gobuster
Outil de busting de répertoires/fichiers, DNS et VHost écrit en Go
 google/clusterfuzz
Infrastructure de fuzzing évolutive avec des moteurs guidés par couverture (libFuzzer, AFL, Honggfuzz), déduplication automatisée des plantages,…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntop/ndpi
Kit d'outils open source pour l'inspection approfondie des paquets
 aflplusplus/aflplusplus
AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…
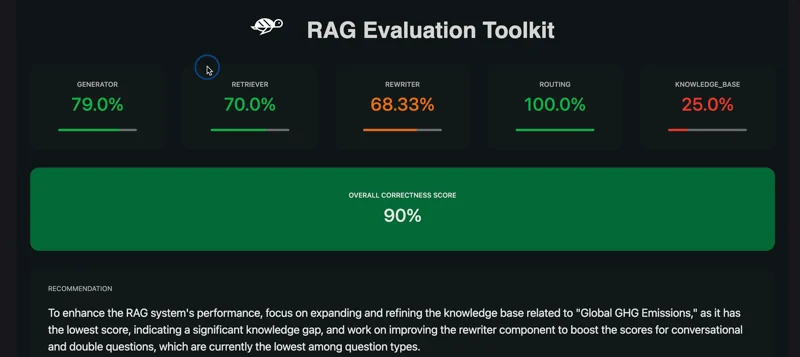 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM
 secfigo/awesome-fuzzing
Une liste organisée de ressources sur le fuzzing ( Livres, cours - gratuits et payants, vidéos, outils, tutoriels et applications vulnérables pour…
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…
 cea-sec/miasm
Framework de rétro-ingénierie en Python
 swisskyrepo/ssrfmap
Outil automatique de fuzzing et d'exploitation SSRF
 bo0om/fuzz.txt
Fichiers potentiellement dangereux
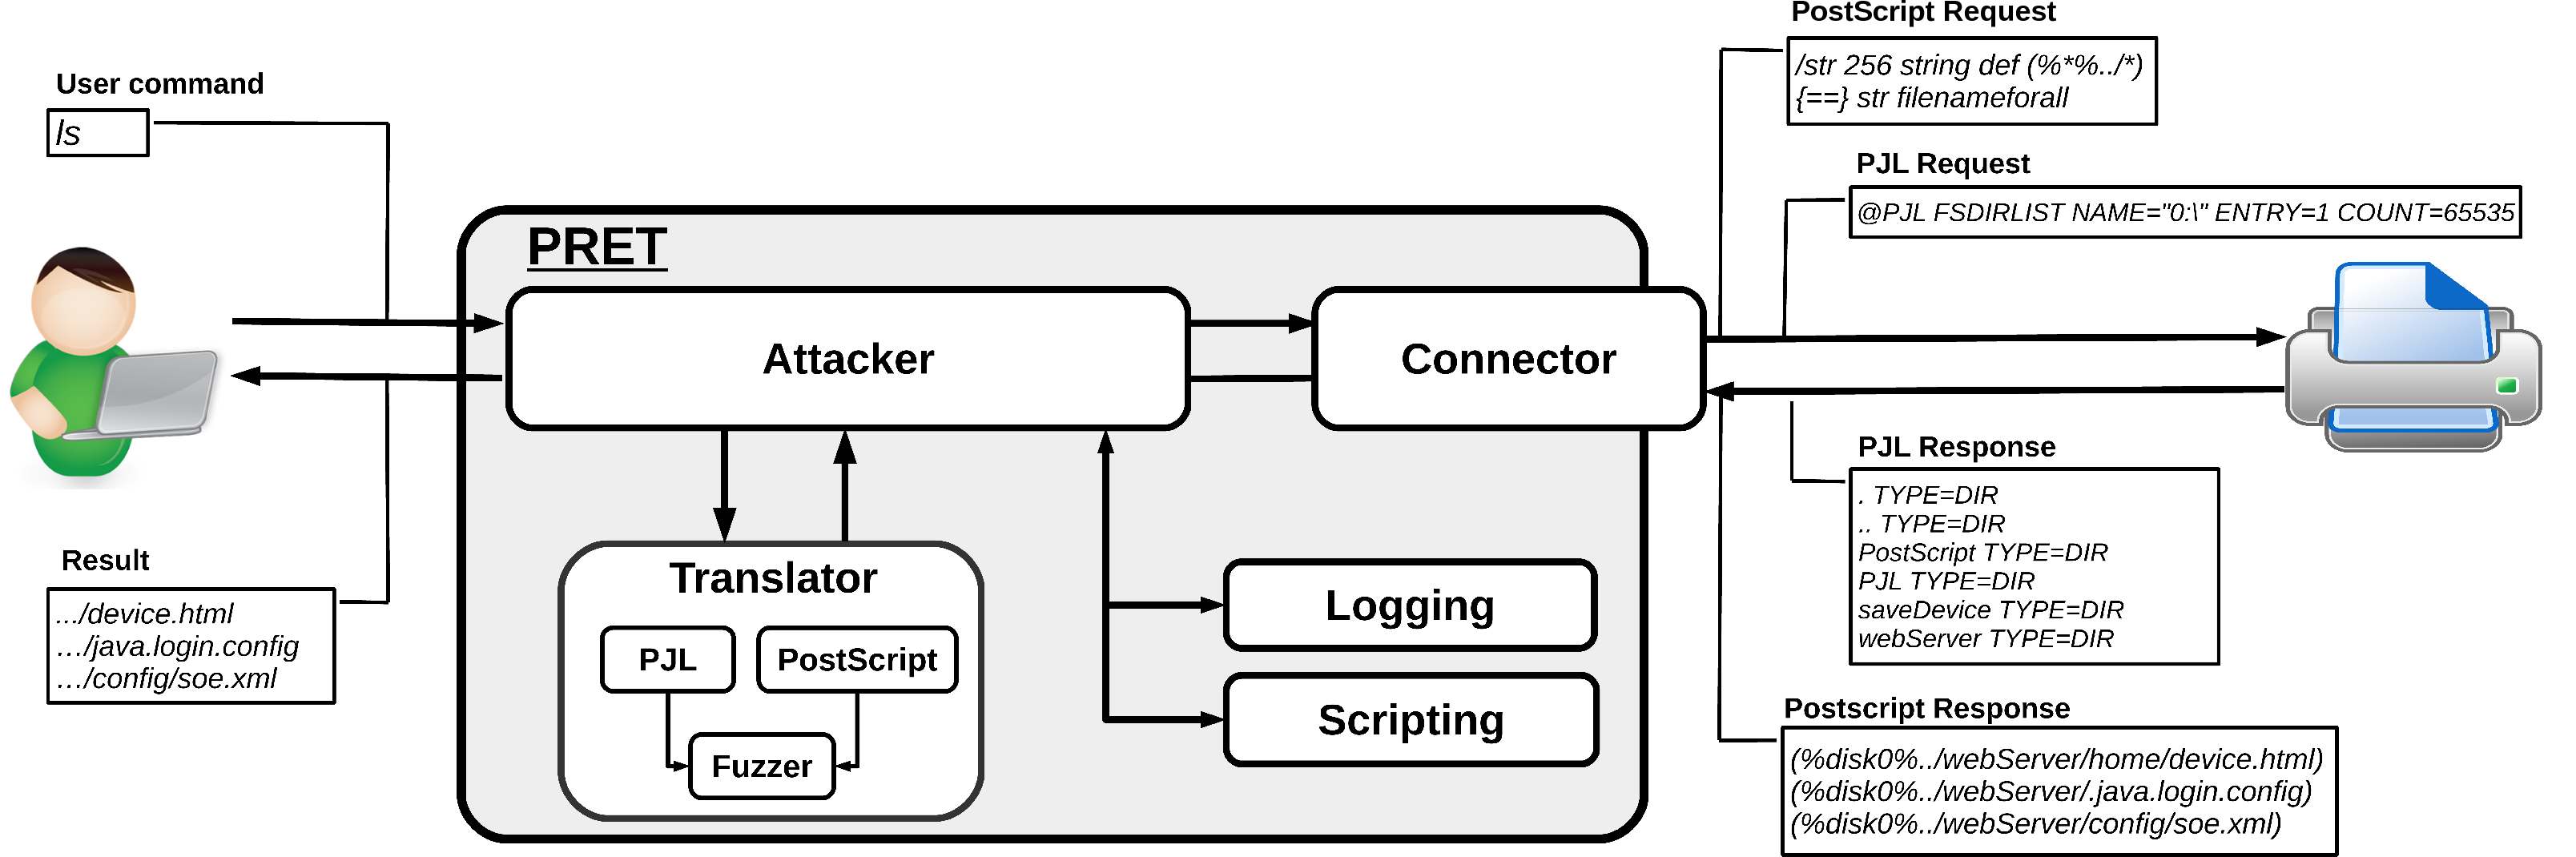 rub-nds/pret
Printer Exploitation Toolkit - L'outil qui a rendu la fouille des poubelles obsolète.
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…