

rewind
 quarkslab/rewind
Fuzzer de noyau Windows guidé par la couverture et basé sur des instantanés
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+1
327
quarkslab/rewindFuzzer de noyau Windows guidé par la couverture et basé sur des instantanés
 k2/ehtrace
ATrace est un outil pour tracer l'exécution de binaires sous Windows.
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
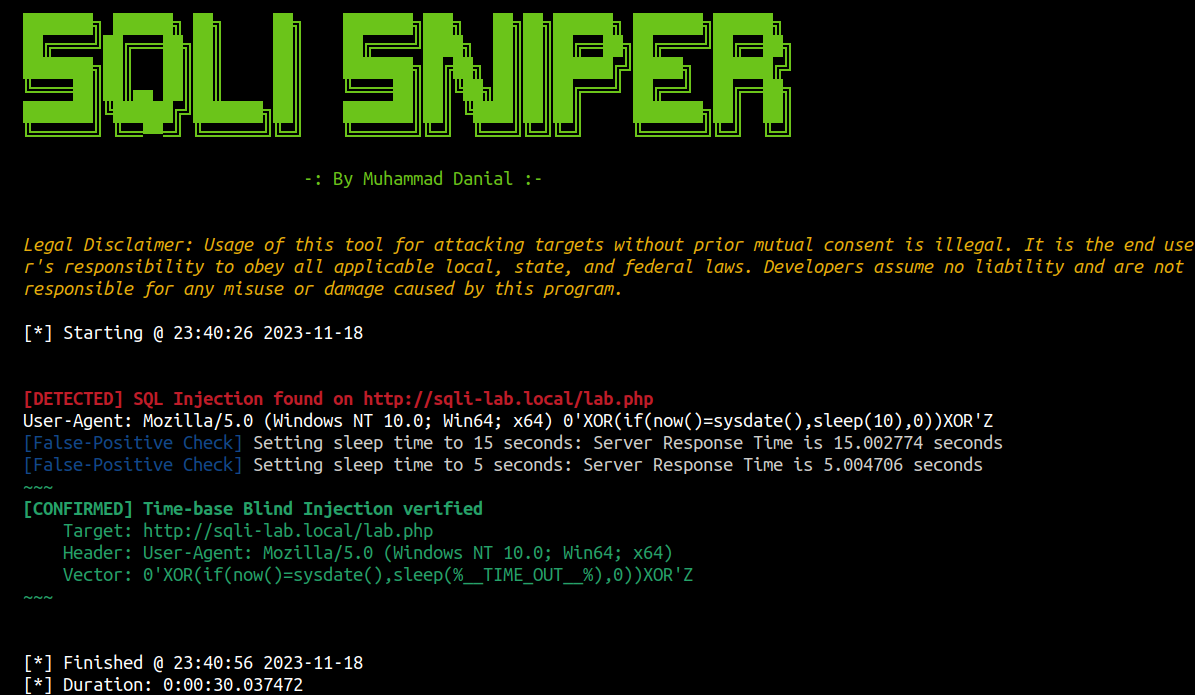 danialhalo/sqlisniper
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
 uds-se/formatfuzzer
Fuzzer de formats binaires piloté par des modèles qui génère et analyse des entrées de test valides à grande vitesse, avec intégration AFL++ pour un…
 mxmssh/manul
Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS
 bo0om/parampampam
Outil de brute-force pour découvrir les paramètres GET et POST cachés dans les applications web, prenant en charge les listes de mots personnalisées…
 palindromelabs/awesome-websocket-security
Awesome informations pour la recherche en sécurité des WebSockets
 airbus-cyber/ghidralligator
Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…
 yakuza8/peniot
PENIOT : Outil de test d'intrusion pour l'IoT
 samsung/cotopaxi
Ensemble d'outils pour les tests de sécurité des appareils de l'Internet des objets utilisant des protocoles IoT réseau spécifiques
 eik00d/cantoolz
CANToolz - framework pour l'analyse de réseaux CAN en boîte noire
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…
 fcavallarin/domdig
Scanner DOM XSS pour les applications monopages
 hackmanit/tinja
TInjA est un outil CLI pour tester les pages web afin de détecter les vulnérabilités d'injection de templates et prend en charge 44 des moteurs de…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 cakehonolulu/pciem
Un framework Linux permettant de définir des shims de cartes PCIe "virtuelles" définis par l'espace utilisateur pour faciliter le développement de…