
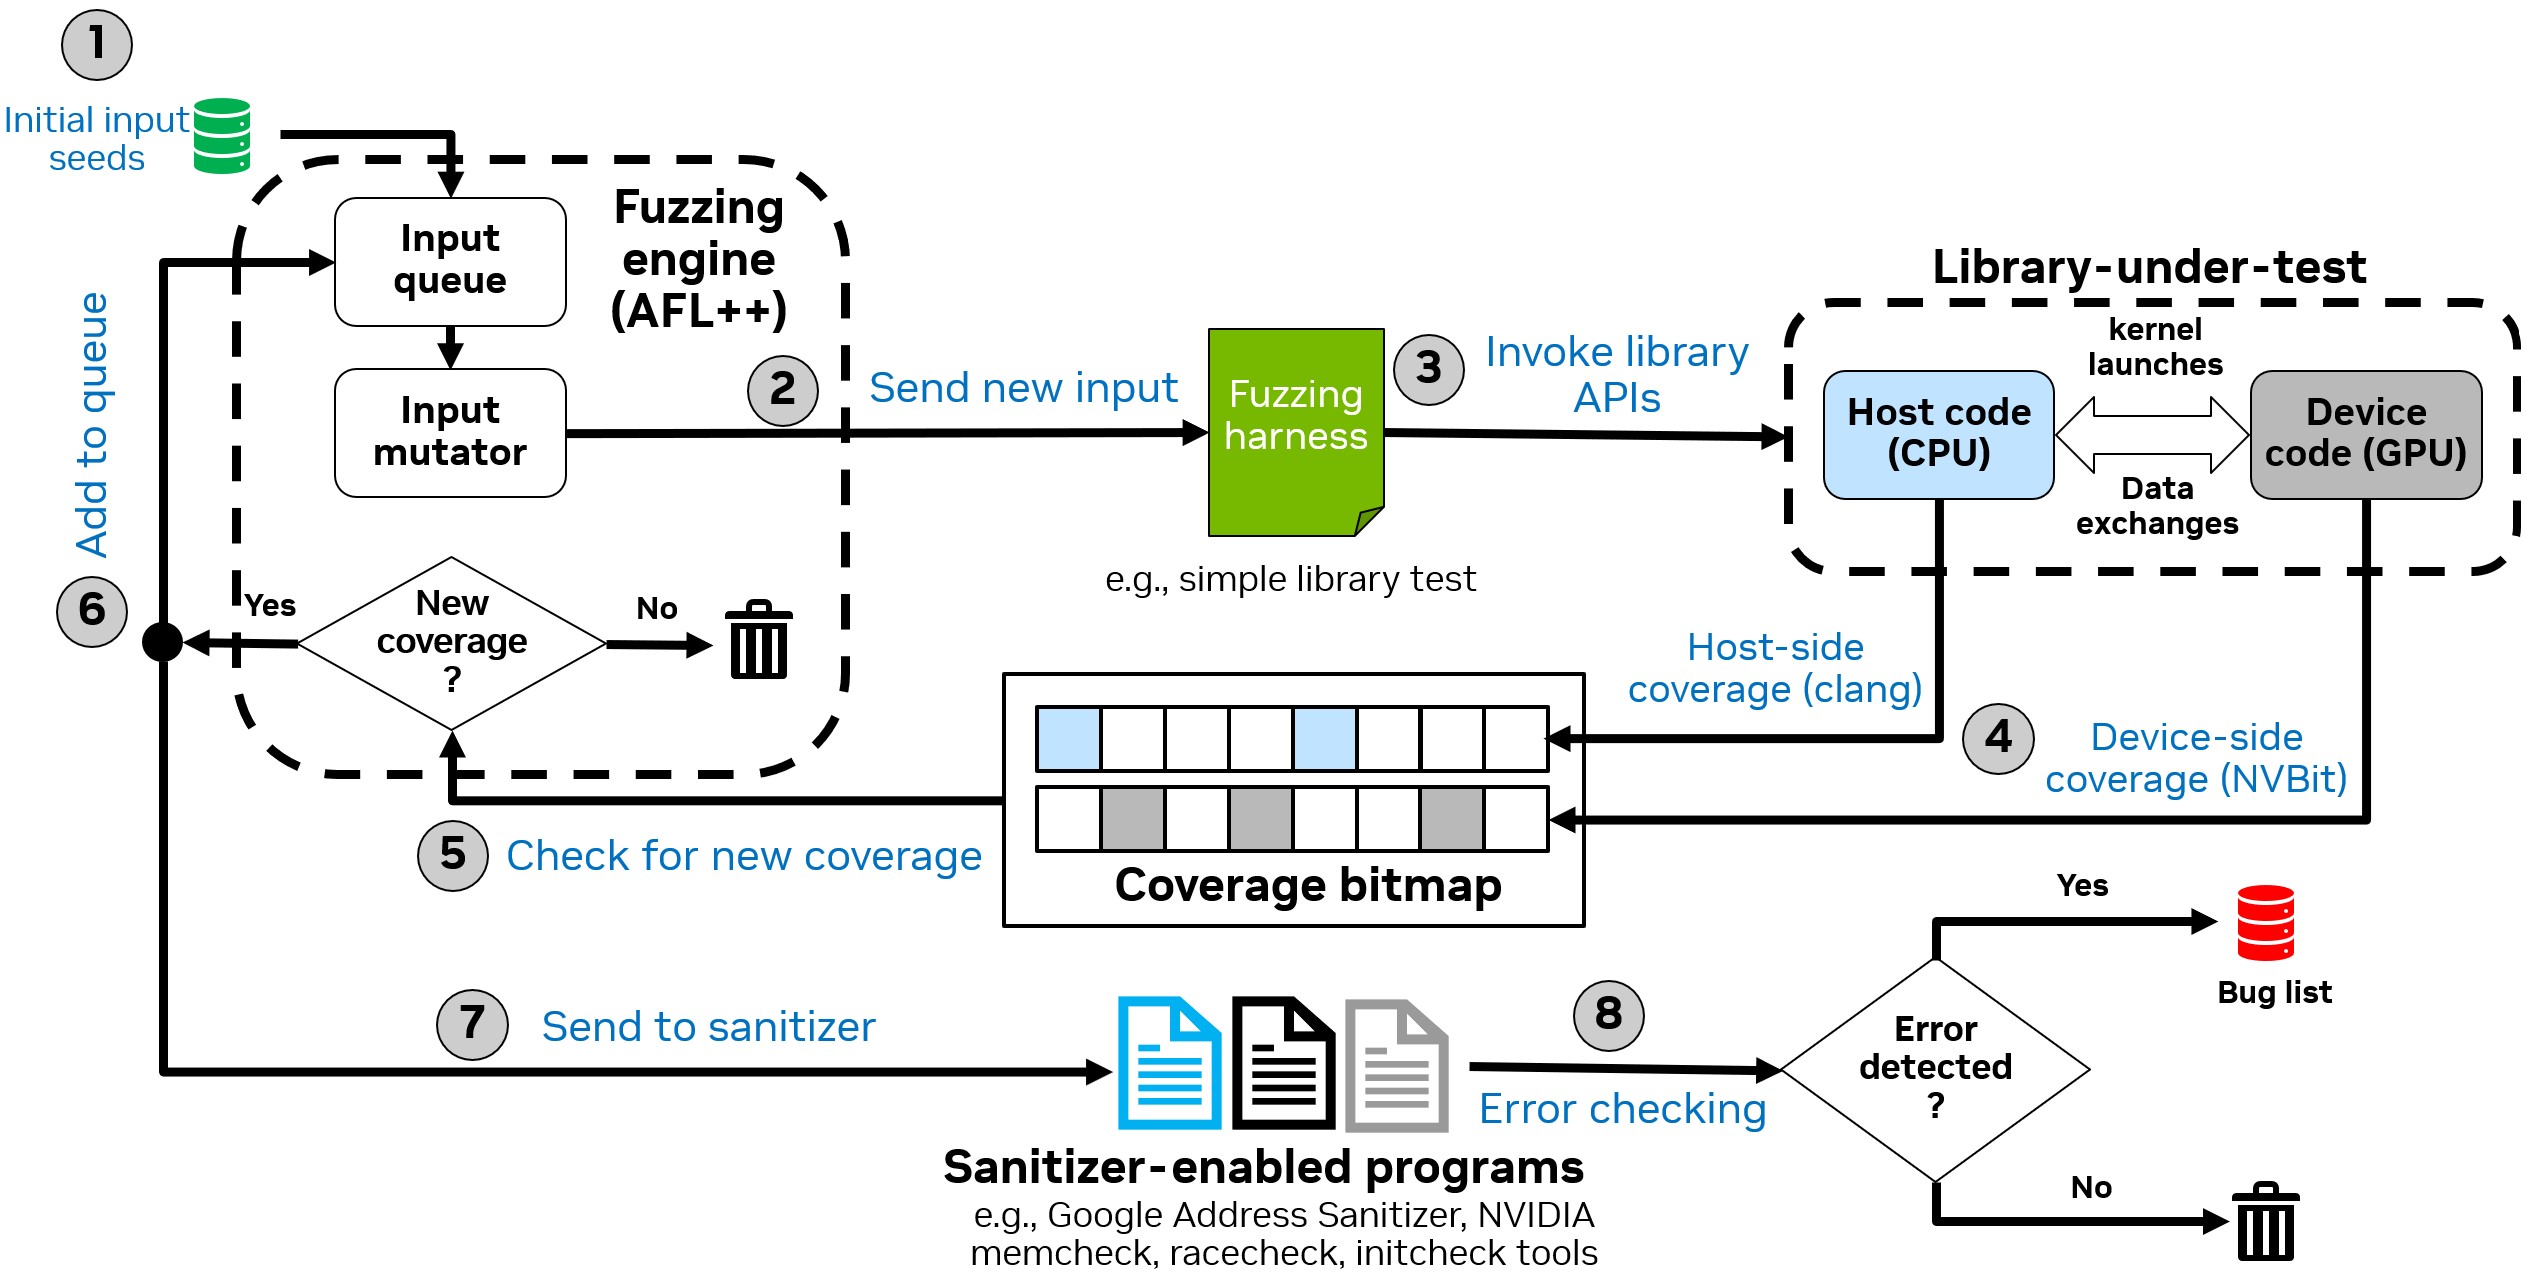
cuFuzz
 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
vulnerability-analysisfuzzingbinary-analysis
nvlabs/cufuzzUn fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
 kamorin/dhcpig
Script d'épuisement DHCP écrit en Python utilisant la bibliothèque réseau Scapy
 nathan-luevano/silica
Validation différentielle exhaustive de tous les 4,3 milliards d'encodages d'instructions AArch64.
 googleprojectzero/maccconc
Boîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
 concollmic/concollmic
Moteur d'exécution concolique propulsé par un agent LLM qui instrumente le code source, résume les contraintes de chemin en langage naturel et génère…
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 angr/heaphopper
HeapHopper est un cadre de vérification de modèle borné pour les implémentations de Heap.
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 577industries/aegisgraph
AegisGraph : plateforme d'évaluation des preuves au niveau applicatif basée sur des graphes pour les applications de messagerie sécurisée (SMA).…
 cifertech/esp32-div
ESP32DIV est une boîte à outils sans fil polyvalente, à la fois offensive et défensive, propulsée par un ESP32.
 googleprojectzero/tinyinst
Une bibliothèque légère d'instrumentation dynamique
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 gokulapap/reconator
Framework de reconnaissance automatisé avec plus de 17 modules pour l'énumération de sous-domaines, le brute-forcing de répertoires, l'extraction de…
 wattocyber/bug-bounty-library
Bibliothèque de méthodologie bug-bounty soigneusement sélectionnée, avec runbooks, playbooks de recon/fuzz, checklists et utilitaires CLI pour le…