

API-Wordlist
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
api-security-testinginformation-gatheringweb-security+3
254
net-hunter121/api-wordlistListes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 tom0li/collection-document
Collection d'articles de sécurité de qualité. Des articles géniaux.
 sysnets/atfuzzer
Grammar-guided evolutionary fuzzer for dynamic analysis of AT command interfaces on Android smartphones via Bluetooth and USB, uncovering DoS,…
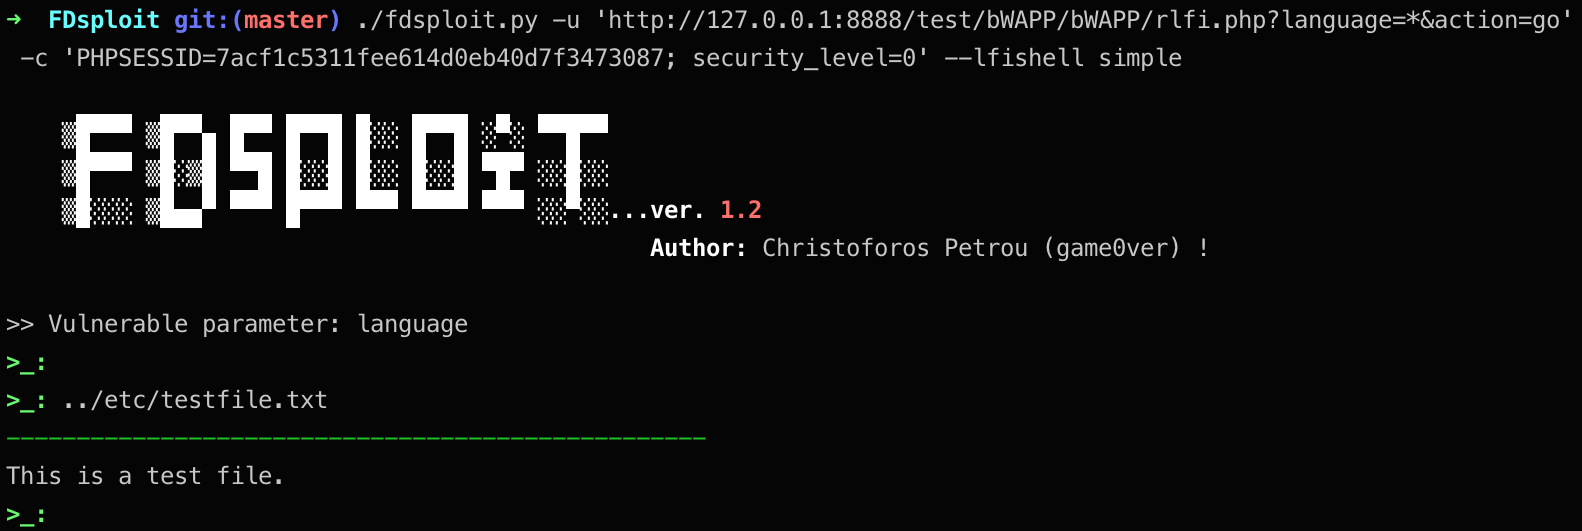 chrispetrou/fdsploit
Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…
 m1ghtym0/browser-pwn
Une collection actualisée de ressources ciblant l'exploitation de navigateurs.
 cantoolz/cantoolz
CANToolz - Framework d'analyse de réseau CAN en boîte noire
 ryandamour/ssrfuzz
SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 yahoo/gryffin
Gryffin est une plateforme de scan de sécurité web à grande échelle.
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...
 cytopia/urlbuster
Puissant fuzzer de répertoires Web mutable pour bruteforcer des fichiers ou répertoires existants et/ou cachés.
 oxagast/ansvif
Un fuzzer pas très intelligent : un framework de fuzzing avancé conçu pour trouver des vulnérabilités dans le code C/C++.
 redsection/pfuzz
Fuzzer modulaire de contournement de WAF avec multithreading, manipulation de requêtes et encodage de payload pour les tests d'applications web en…
 0ffffffffh/dragondance
Plugin de visualisation de couverture de code binaire pour Ghidra
 madstap/bouncy-castle-generative-test-poc
Un test génératif qui aurait détecté CVE-2020-28052
 google/path-auditor
Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…