

autossrf
 th0h0/autossrf
Scanner intelligent de vulnérabilités SSRF basé sur le contexte.
vulnerability-scannersinformation-gatheringweb-security+1
364
th0h0/autossrfScanner intelligent de vulnérabilités SSRF basé sur le contexte.
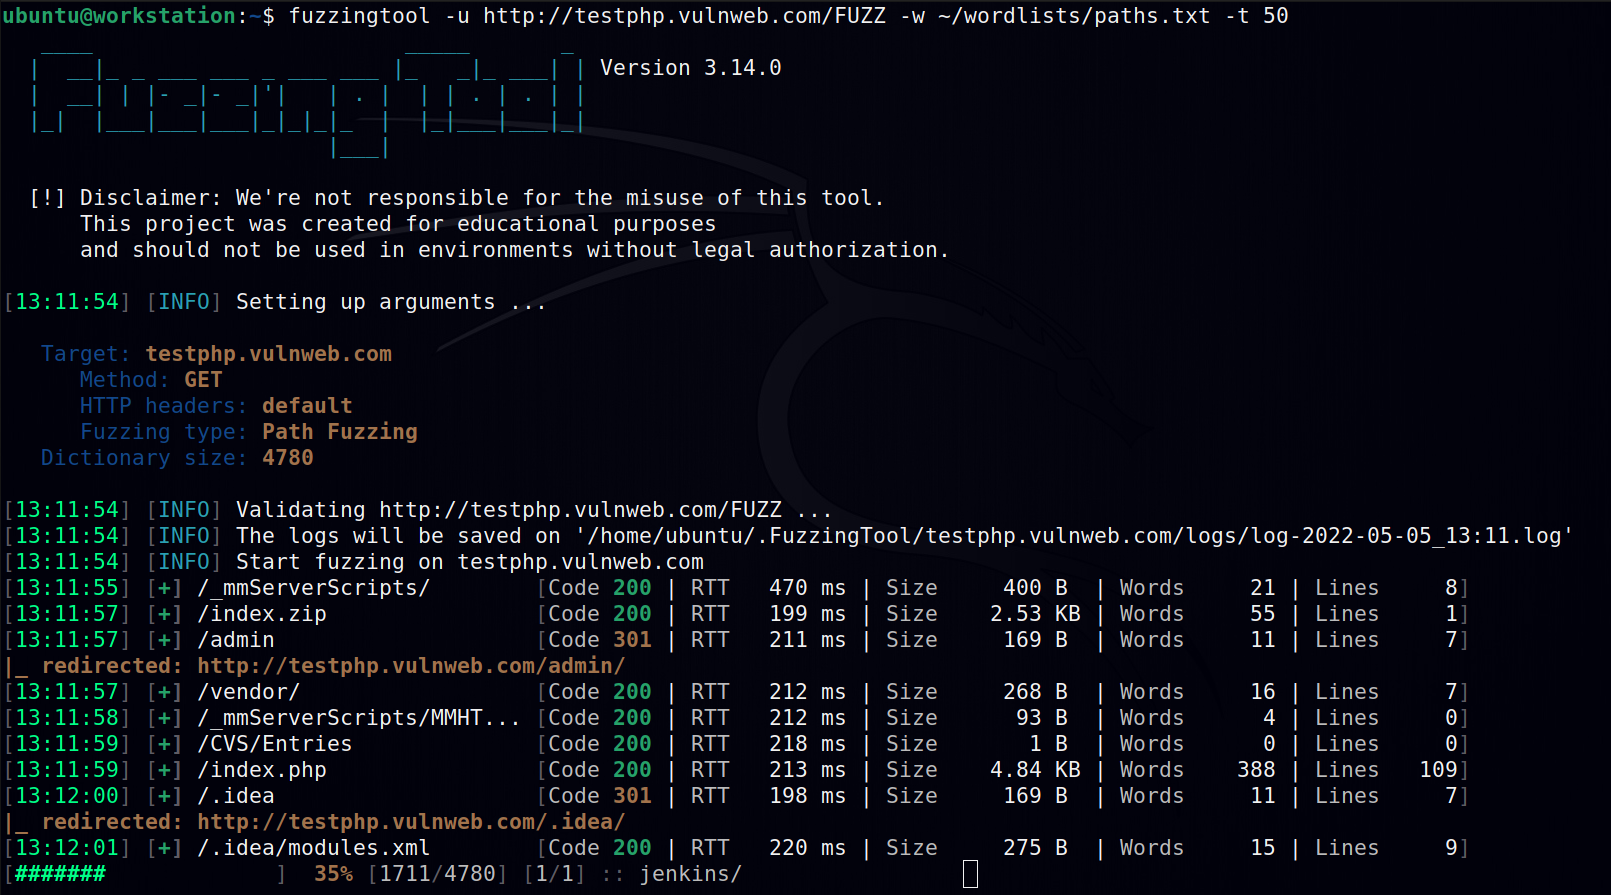 nescau-ufla/fuzzingtool
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.
 ucsb-seclab/dr_checker
DR.CHECKER : Un outil fiable de détection de vulnérabilités pour les pilotes du noyau Linux
 ucsb-seclab/difuze
Fuzzer pour pilotes du noyau Linux
 quadron-research-lab/kernel_driver_bugs
Outil orienté recherche pour découvrir des vulnérabilités dans les pilotes du noyau grâce au fuzzing, à l'analyse binaire et au développement…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
Bibliothèque C pour analyser, modifier et enregistrer les données EXIF, corrigée pour CVE-2020-0181 afin de prévenir un dépassement de tampon sur le…
 shaikusaf/external_libexif_aosp10_cve-2020-0452
Bibliothèque C pour analyser, éditer et enregistrer des données EXIF, avec un accent sur le traitement de CVE-2020-0452 dans AOSP10. Fournit une API…
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS détectés
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 angorafuzzer/angora
Fuzzer guidé par la couverture de code qui utilise le suivi de teinte et l'optimisation scalaire pour résoudre les contraintes de chemin sans…
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
 syss-research/wirebug
WireBug est un ensemble d'outils pour les tests de pénétration de la voix sur IP.
 shfz/shfz
Framework de fuzzing d'applications web basé sur des scénarios TypeScript
 yakuza8/peniot
PENIOT : Outil de test d'intrusion pour l'IoT
 wireghoul/doona
Réseau basé sur un fuzzer de protocole
 jonathansalwan/vmprotect-devirtualization
Jouer avec la protection logicielle VMProtect. Désobfuscation automatique des fonctions pures à l'aide de l'exécution symbolique et de LLVM.
 tismayil/fastfuz-chrome-ext
Extension Chrome pour un fuzzing web rapide afin de découvrir des fichiers et répertoires cachés lors de tests d'intrusion et d'analyse de…