

fluffi
 siemens/fluffi
FLUFFI (Utilitaire Entièrement Localisé pour le Fuzzing Instantané) - Un fuzzer binaire évolutif distribué pour les pentesteurs
vulnerability-analysisfuzzingpenetration-testing+1
102
siemens/fluffiFLUFFI (Utilitaire Entièrement Localisé pour le Fuzzing Instantané) - Un fuzzer binaire évolutif distribué pour les pentesteurs
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de recherche en sécurité
 conscioushacker/wfh
Outil d'analyse dynamique basé sur Frida qui identifie automatiquement les vulnérabilités de sideloading de DLL et de détournement COM dans les…
 strongcourage/uafuzz
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…
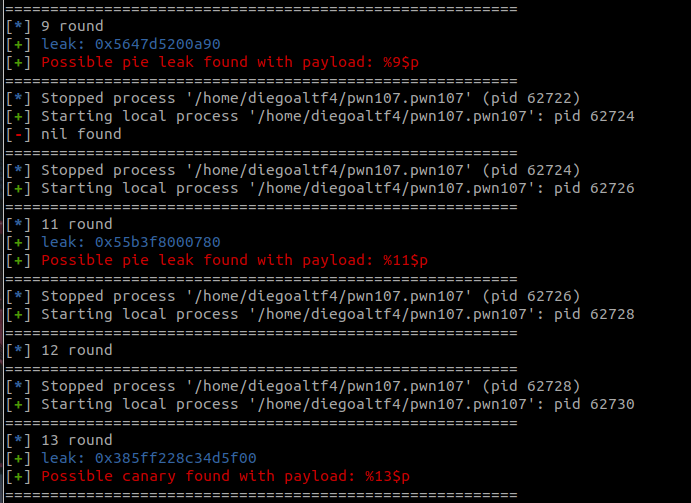 diego-altf4/glufs
Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
 cisco-talos/mutiny-fuzzer
Fuzzer de protocole réseau qui rejoue le trafic PCAP via un moteur de mutation (Radamsa) pour découvrir rapidement des vulnérabilités sur des hôtes…
 bo0om/parampampam
Outil de brute-force pour découvrir les paramètres GET et POST cachés dans les applications web, prenant en charge les listes de mots personnalisées…
 tca-iscas/cooper-ndss-2022
Un outil pour tester efficacement la couche de liaison des langages de script
 rub-nds/ws-attacker
WS-Attacker est un framework modulaire pour les tests de pénétration de services web. Il est développé par la Chaire de Sécurité des Réseaux et des…
 hgascon/pulsar
Apprentissage de protocole et fuzzing avec état
 luisfontes19/xxexploiter
Outil pour aider à exploiter les vulnérabilités XXE
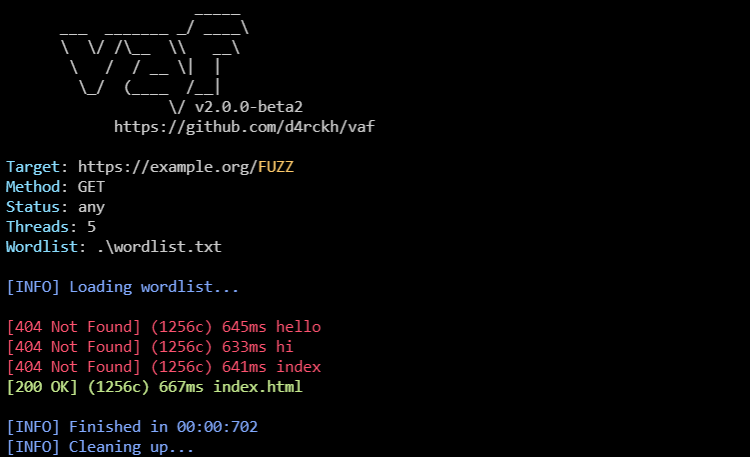 andreiverse/vaf
Fuzzer web multithreadé pour le brute-force de chemins d'URL, d'en-têtes HTTP et de données POST avec support proxy, filtrage par code d'état et…
 n0kovo/danish_phone_wordlist_generator
Générez des listes de mots de numéros de téléphone danois par zone et/ou utilisation (mobile, fixe, etc.). Utile pour le craquage de mots de passe ou…
 noxxi/mime-is-broken
Cas de test pour MIME malformé et outils pour générer et traiter ces derniers.
 shaikusaf/external_expact_aosp10_r33_cve-2022-25315
Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-25315, fournissant une analyse XML orientée flux avec des gestionnaires pour un traitement…
 shaikusaf/external_expact_aosp10_r33_cve-2022-25314
Bibliothèque C pour l'analyse de XML, offrant une analyse orientée flux avec enregistrement de gestionnaires, prenant en charge l'encodage UTF-16 et…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-23852, fournissant une analyse XML orientée flux avec des gestionnaires pour un traitement…
 gardeniawhite/fuzzing
fuzzing avec libFuzzer, inclut openssl heartbleed (CVE-2014-0160)