
ShiroScan
 ianxtianxt/shiroscan
shiro 1.2.47 反序列化
reconnaissancevulnerability-scannersexploitation+3
20il y a 6 ans
ianxtianxt/shiroscanshiro 1.2.47 反序列化
 vitaliy-grigoriev/protocol-analyzer
Framework de test par fuzzing pour protocoles réseau.
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 batchmcnulty/malbait
Honeypot TCP/UDP simple implémenté en Perl
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités

 camshift/rtspbrute
Simple bruteforce de flux rtsp
 r3fr4kt/popcorn-tjnull-oscp-
Analyse de Popcorn HTB couvrant le fuzzing avancé de répertoires, le contournement de téléchargement de fichiers via nombres magiques/usurpation…
 wireghoul/dotdotpwn
DotDotPwn - Le Fuzzer de Traversée de Répertoires
 m1ghtym0/browser-pwn
Une collection actualisée de ressources ciblant l'exploitation de navigateurs.
 rub-nds/ws-attacker
WS-Attacker est un framework modulaire pour les tests de pénétration de services web. Il est développé par la Chaire de Sécurité des Réseaux et des…
 ityonemo/clr
Vérificateur pour les durées de vie et autres types de raffinement
 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
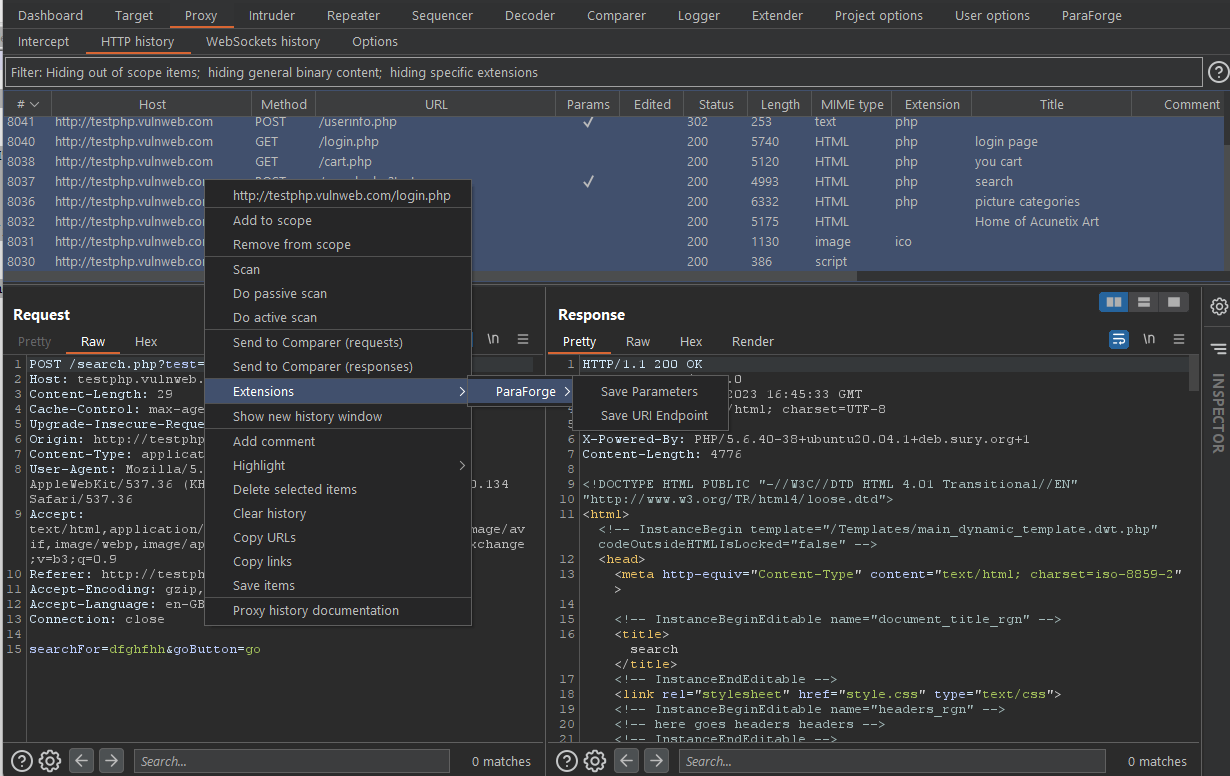 anof-cyber/paraforge
Une extension BurpSuite pour créer une liste de mots personnalisée de points de terminaison et de paramètres pour l'énumération et le fuzzing.
 martyx00/vulnfanatic-ng
Plugin BianryNinja pour identifier les vulnérabilités dans les binaires décompilés, avec des analyses programmatiques et le support LLM.
 turtlesec-software/crlf-desyncs
Modèles Nuclei et ressources d'exploitation pour les attaques de désynchronisation basées sur CRLF
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.
 0xsobky/hackvault
Un dépôt de conteneurs pour mes hacks web publics !
 team-atlanta/aixcc-afc-atlantis
Système automatisé de raisonnement cybernétique qui découvre et analyse les vulnérabilités logicielles via le fuzzing, l'analyse binaire et le…