

Web3Bugs
 zhangzhuosjtu/web3bugs
Démystifier les bugs exploitables dans les contrats intelligents
static-analysisvulnerability-analysiscode-analysis+4
1.8k
zhangzhuosjtu/web3bugsDémystifier les bugs exploitables dans les contrats intelligents
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 0xricksanchez/like-dbg
Environnement de débogage du noyau Linux entièrement dockerisé pour Linux et MacOS
 fozavci/viproy-voipkit
VIPROY - Kit de test d'intrusion VoIP pour Metasploit Framework
 ioactive/melkor_elf_fuzzer
Melkor est un fuzzer de format de fichier ELF très intuitif et facile à utiliser pour trouver des bugs fonctionnels et de sécurité dans les parseurs…
 0xricksanchez/fisy-fuzz
Ceci est le framework complet de fuzzing du système de fichiers que j'ai présenté à la conférence Hack in the Box 2020 Lockdown Edition en avril.

 hakaioffsec/navgix
Outil Go multi-threadé pour détecter les vulnérabilités de traversée d'alias nginx en utilisant des techniques heuristiques et de force brute pour…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) est un framework de test pour les implémentations et les appareils de protocoles industriels.
 phikshun/ufuzz
Plug and Fuzz universel
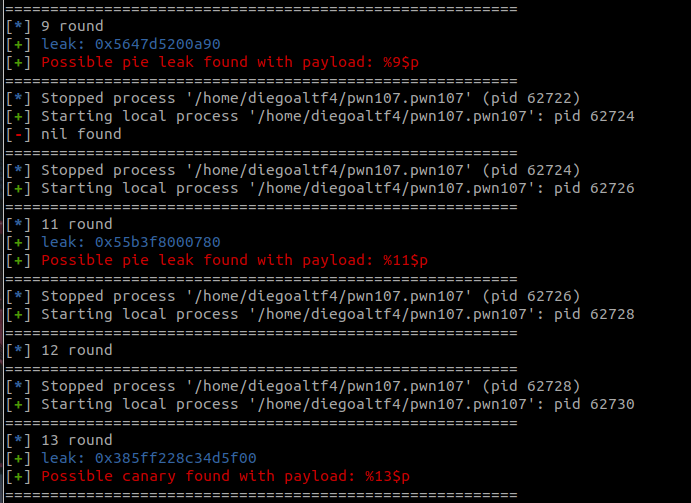 diego-altf4/glufs
Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
 raz0r/burp-radamsa
Extension du fuzzer Radamsa pour Burp Suite
 577industries/aegisgraph
AegisGraph : plateforme d'évaluation des preuves au niveau applicatif basée sur des graphes pour les applications de messagerie sécurisée (SMA).…
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.
 ucsb-seclab/dr_checker
DR.CHECKER : Un outil fiable de détection de vulnérabilités pour les pilotes du noyau Linux
 icicle-emu/icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…
 frizb/wordlistgen
Générateur de liste de mots Python super simple pour le fuzzing et le brute forcing en Python