

Archived
onefuzz
 microsoft/onefuzz
Une plateforme Fuzzing-As-A-Service auto-hébergée
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+2
2.8k
 skylined/bugid
Détecter, analyser et identifier de manière unique les plantages dans les applications Windows

 samsung/cotopaxi
Ensemble d'outils pour les tests de sécurité des appareils de l'Internet des objets utilisant des protocoles IoT réseau spécifiques
 trailofbits/krf
Un intercepteur d'appels système en espace noyau et injecteur de fautes aléatoires
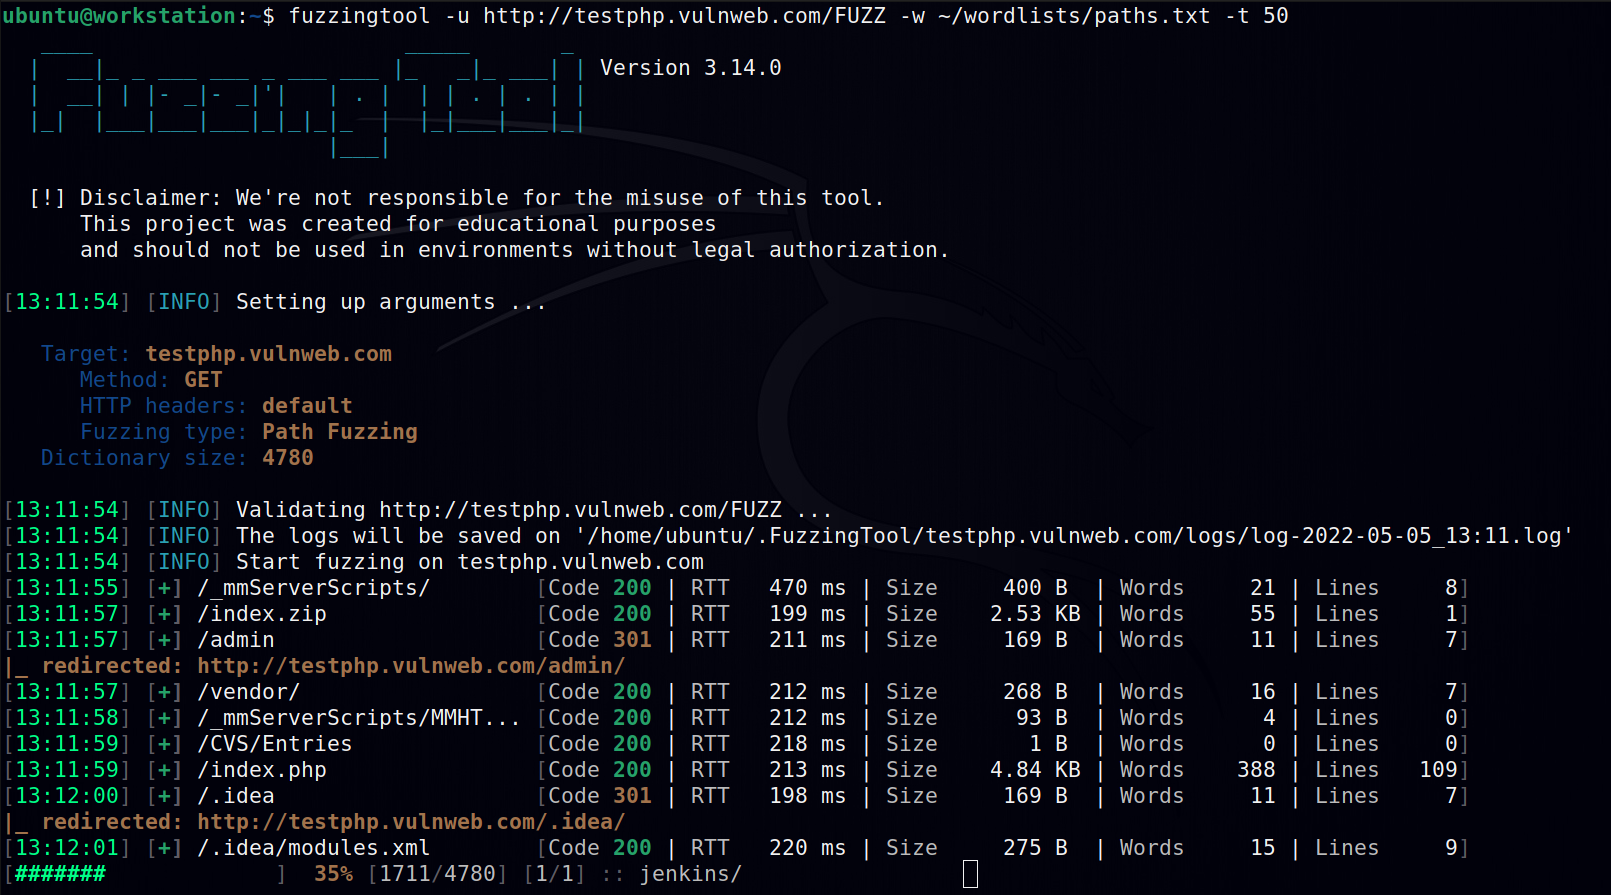 nescau-ufla/fuzzingtool
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
 trailofbits/ruzzy
Un fuzzer guidé par la couverture pour le code Ruby pur et les extensions C de Ruby
 jhftss/ida2obj
Outil d'instrumentation binaire statique qui extrait des fichiers objets COFF depuis des exécutables, permettant l'insertion de code/données à…
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.
 nccgroup/frisbeelite
Un fuzzer de périphériques USB basé sur une interface graphique
 calebstewart/peach
Cadre simple de scan de vulnérabilités
 nccgroup/cecster
Un outil à interface graphique pour effectuer des tests de sécurité contre les protocoles HDMI CEC (Consumer Electronics Control) et HEC (HDMI…
 cappricio-securities/crlfi-scanner
CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…
 infobyte/doggie_workshop
Simulateur de bus CAN pour véhicules, conçu pour s’entraîner aux attaques offensives en sécurité automobile. Il émule plusieurs ECU afin de permettre…
 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.
 pentdebra/scadashutdowntool
Outil de test de sécurité SCADA