

FakeDellOM
 hantwister/fakedellom
Un faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.
vulnerability-analysisexploitationids-ips-evasion+3
1
hantwister/fakedellomUn faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Preuve de concept pour CVE-2025-9951 démontrant l'exécution contrôlée de callbacks dans FFmpeg via une incohérence de mappage de composants JPEG…
 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 tandasat/hypervisor-101-in-rust
Les supports du cours « Hypervisor 101 in Rust », un cours d'une journée, pour apprendre rapidement la technologie de virtualisation assistée par le…
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 hardik05/damn_vulnerable_c_program
Un exemple de programme C contenant du code vulnérable pour des types courants de vulnérabilités. Il peut être utilisé pour illustrer les concepts de…
 nccgroup/triforceafl
AFL/QEMU fuzzing avec émulation du système complet.
 google/clusterfuzzlite
Solution de fuzzing continue intégrée dans les workflows d'intégration continue (CI) pour trouver des vulnérabilités dans les modifications de code…
 openrce/paimei
Un framework de rétro-ingénierie écrit en Python.
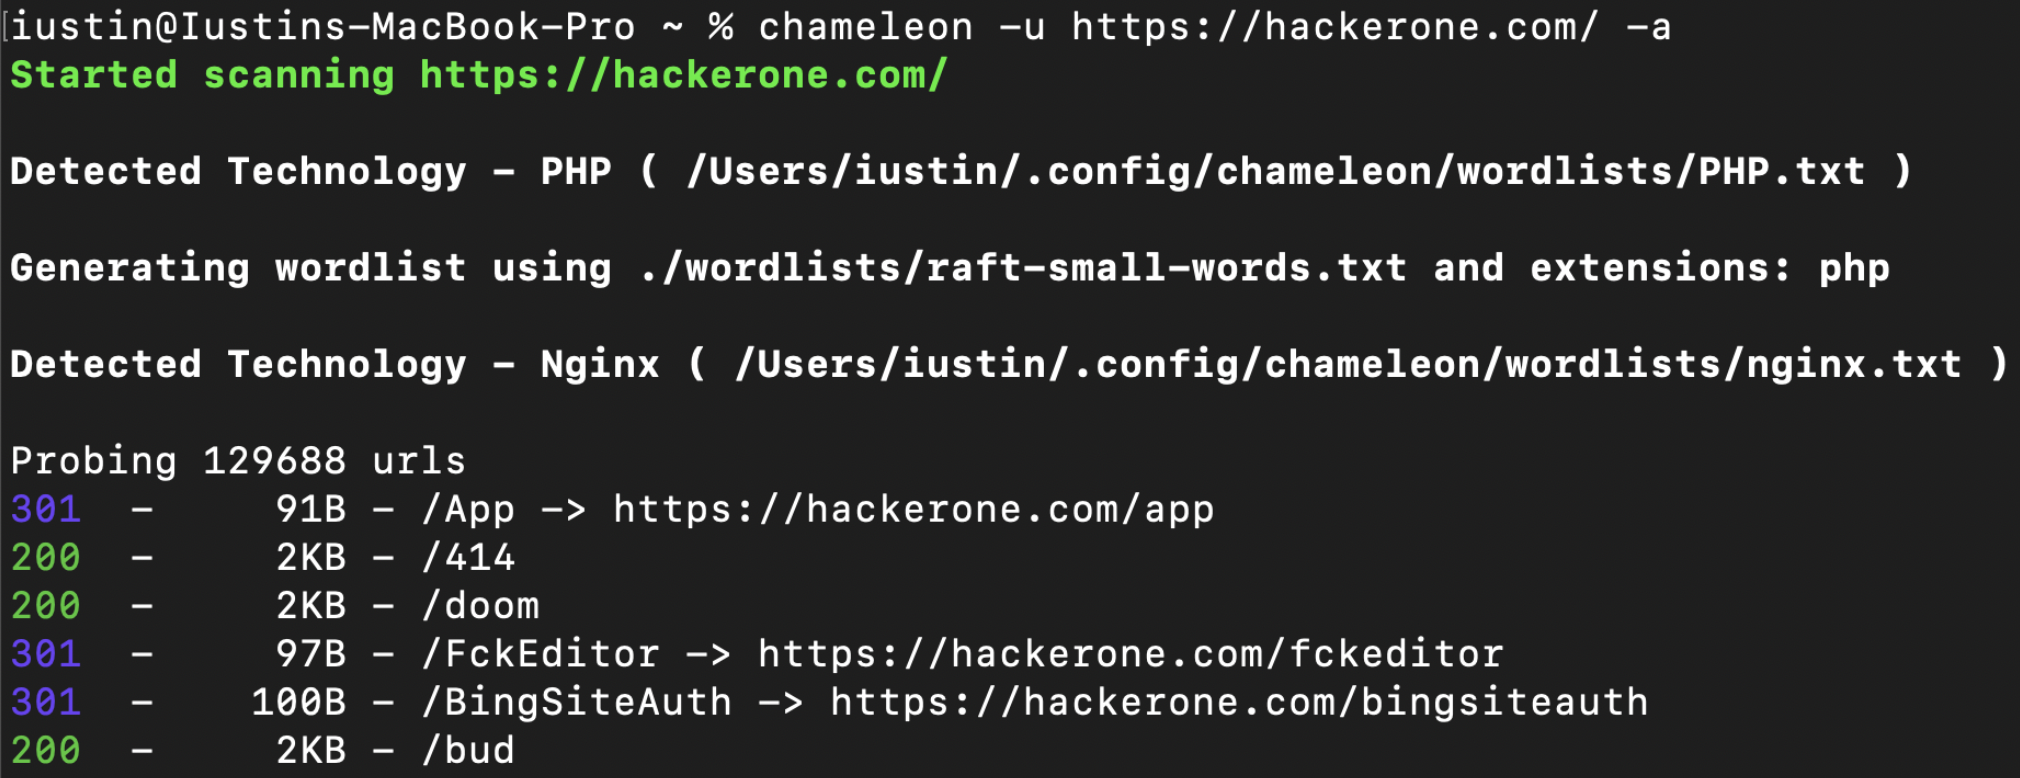 iustin24/chameleon
Scanner de découverte de contenu web tenant compte des technologies : détecte les empreintes Wappalyzer, adapte les wordlists/extensions et effectue…
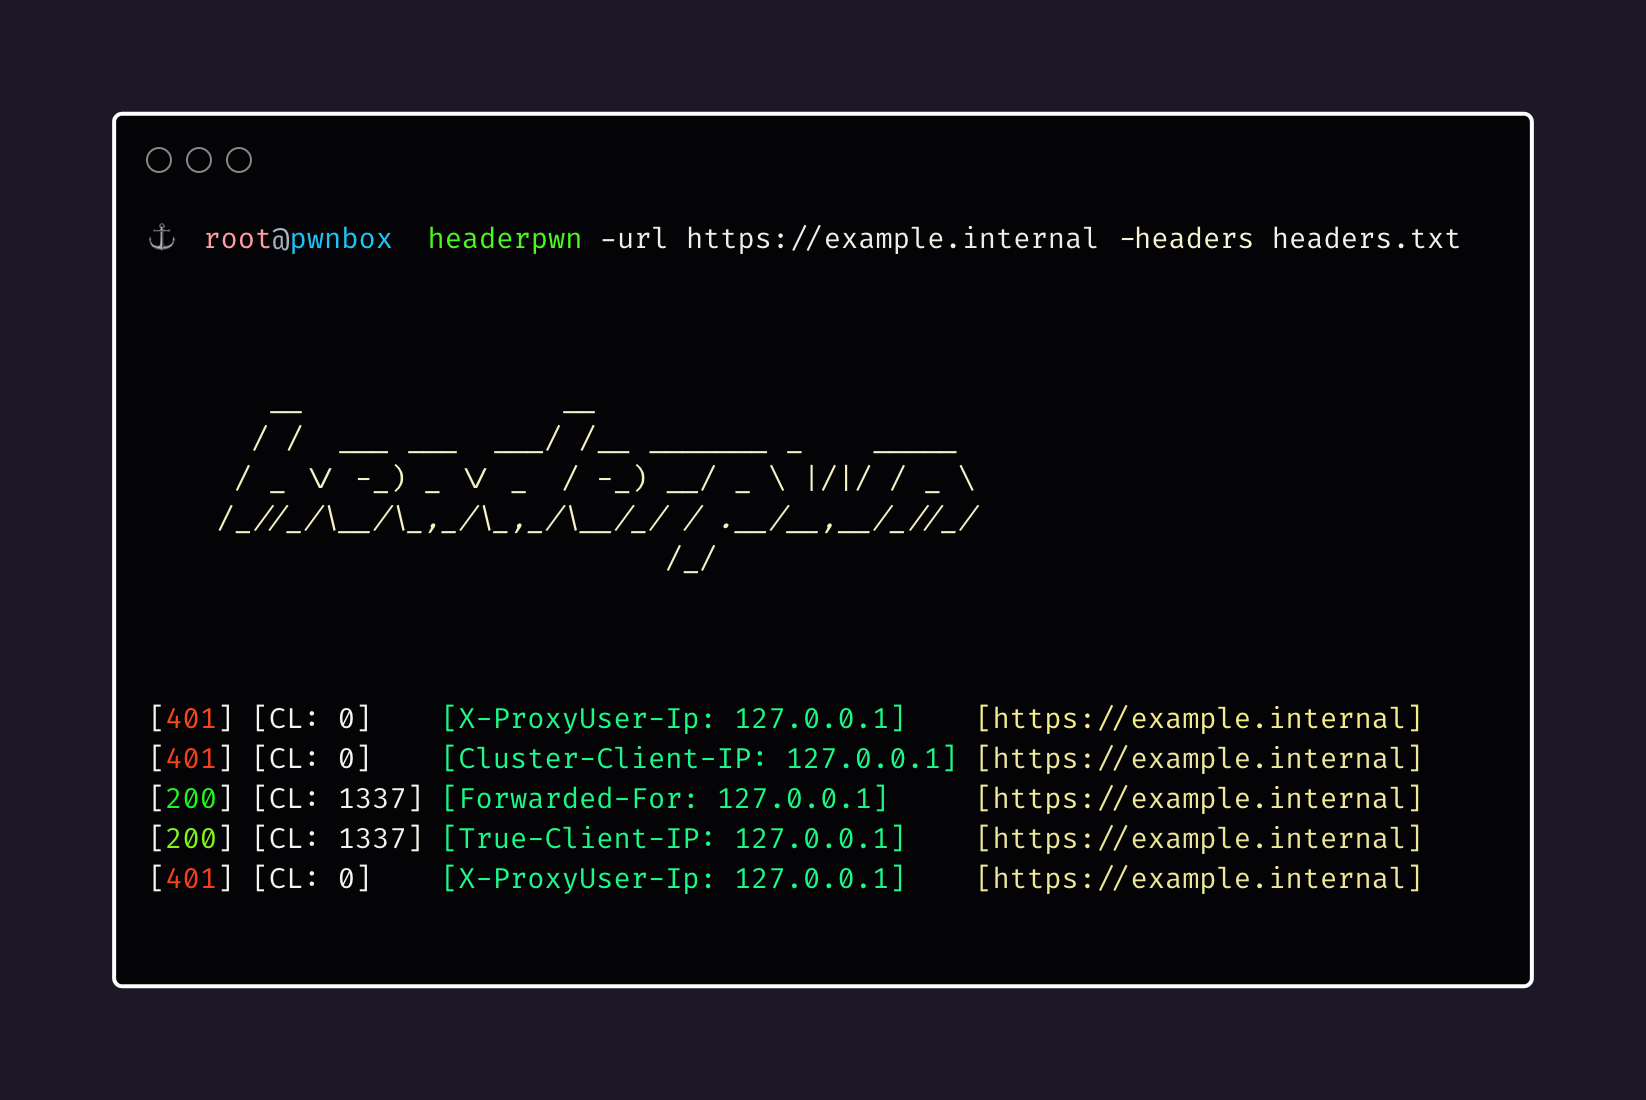 devanshbatham/headerpwn
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
 sn1r/forbidden-buster
Un outil conçu pour automatiser diverses techniques afin de contourner les codes de réponse HTTP 401 et 403 et d'accéder à des zones non autorisées…
 angr/heaphopper
HeapHopper est un cadre de vérification de modèle borné pour les implémentations de Heap.
 puzzlepeaches/ffufw
Automatise la découverte de contenu web et le bruteforce de répertoires avec une exécution multithread de ffuf, des wordlists adaptées aux…
 7h3ram/flowinspect
Un outil d'inspection réseau
 expliot-framework/expliot
Miroir en lecture seule - Pas de pull requests
 r00thunter/log4shell
Scanner générique pour Apache log4j RCE CVE-2021-44228