
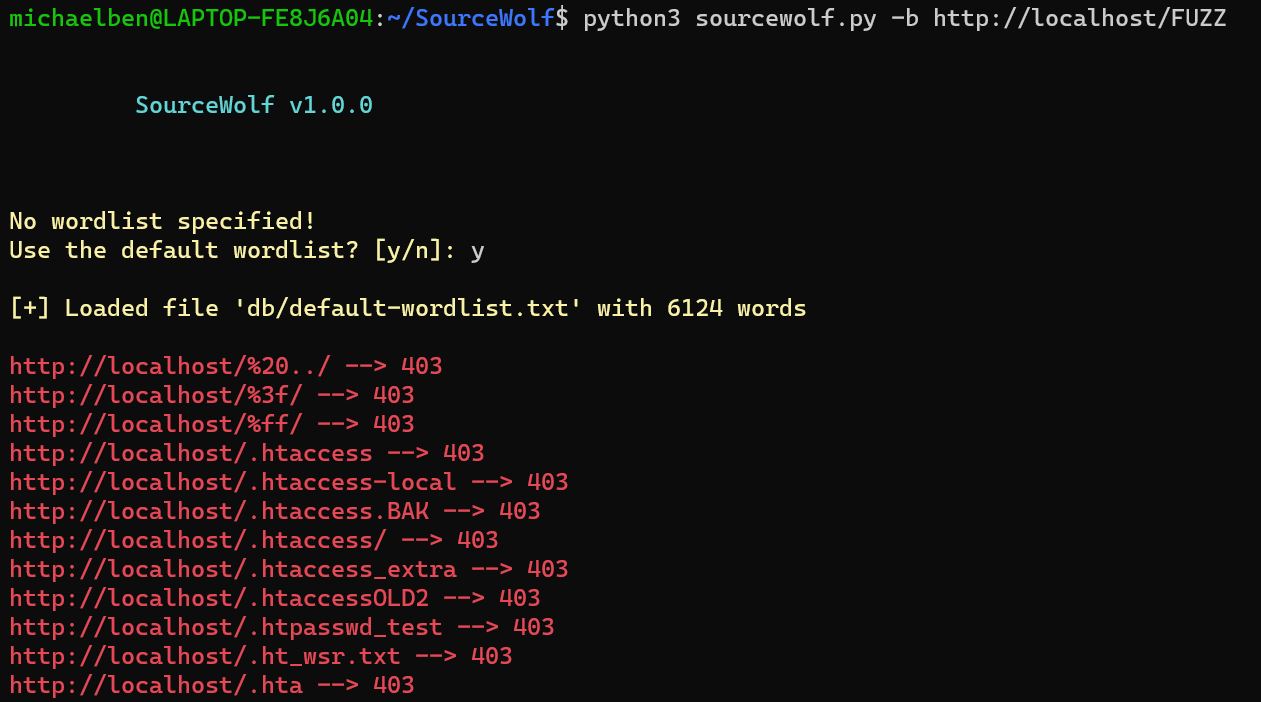
SourceWolf
 ksharinarayanan/sourcewolf
Incroyablement rapide crawler de réponses pour trouver des trucs juteux dans le code source ! 😎🔥
osintreconnaissanceinformation-gathering+3
ksharinarayanan/sourcewolfIncroyablement rapide crawler de réponses pour trouver des trucs juteux dans le code source ! 😎🔥
 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
 malqr/malqr.github.io
MalQR est une collection de codes QR et de codes-barres malveillants que vous pouvez utiliser pour tester la sécurité de vos scanners.
 ikkisoft/bradamsa
Extension Burp Suite pour générer des payloads Intruder avec Radamsa
 shfz/shfz
Framework de fuzzing d'applications web basé sur des scénarios TypeScript
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 geeoon/fault-injection-finder
Trouver et exécuter automatiquement des attaques par injection de fautes
 eslam3kl/meoweye
MeowEye est un scanner en temps réel permettant d'identifier de multiples vulnérabilités web dans des applications en ligne.

 0xpugal/fuzz4bounty
1337 Wordlists pour la chasse aux bug bounty
 firmwire/firmwire
FirmWire est une plateforme d'émulation de firmware de bande de base à l'échelle du système pour le fuzzing, le débogage et l'analyse des causes…
 doyensec/regexploit
Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
 holo-routing/holo
Rust-based routing protocol suite implementing BGP, OSPF, IS-IS, RIP, and VRRP with YANG-modeled configuration, gNMI/gRPC automation, and built-in…
 hgascon/pulsar
Apprentissage de protocole et fuzzing avec état
 sentinel-one/efi_fuzz
Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…
 storenth/lazyrecon
Le script Wicked sick v2.0 est destiné à automatiser votre processus de reconnaissance de manière organisée.
 flopz-project/flopz
Boîte à outils d'assembleur purement Python pour créer du shellcode, patcher dynamiquement des binaires et instrumenter des images de firmware pour…