

ParamPamPam
 bo0om/parampampam
Outil de brute-force pour découvrir les paramètres GET et POST cachés dans les applications web, prenant en charge les listes de mots personnalisées…
information-gatheringweb-securityfuzzing
bo0om/parampampamOutil de brute-force pour découvrir les paramètres GET et POST cachés dans les applications web, prenant en charge les listes de mots personnalisées…
 bahruzjabiyev/t-reqs
Fuzzer HTTP/1 basé sur une grammaire avec capacité de mutation
 google/path-auditor
Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…
 airbus-seclab/gustave
GUSTAVE est une plateforme de fuzzing pour les noyaux de systèmes d'exploitation embarqués. Elle est basée sur QEMU et AFL (ainsi que tous ses…
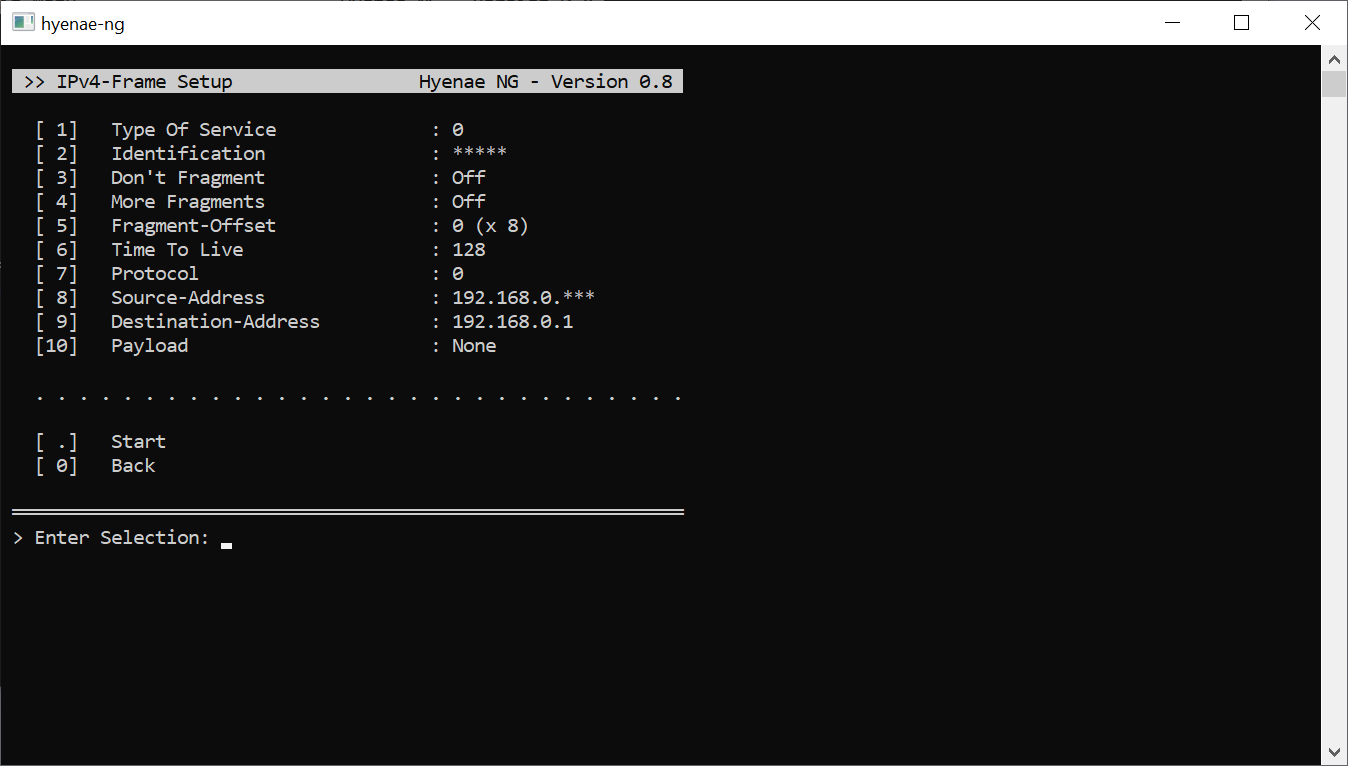 r-richter/hyenae-ng
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…
 amossys/memitm
Outil pour réaliser un homme du milieu en mémoire

 nccgroup/triforceopenbsdfuzzer
Fuzzing des appels système d'OpenBSD amd64 à l'aide de TriforceAFL (c.-à-d. AFL et QEMU)
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
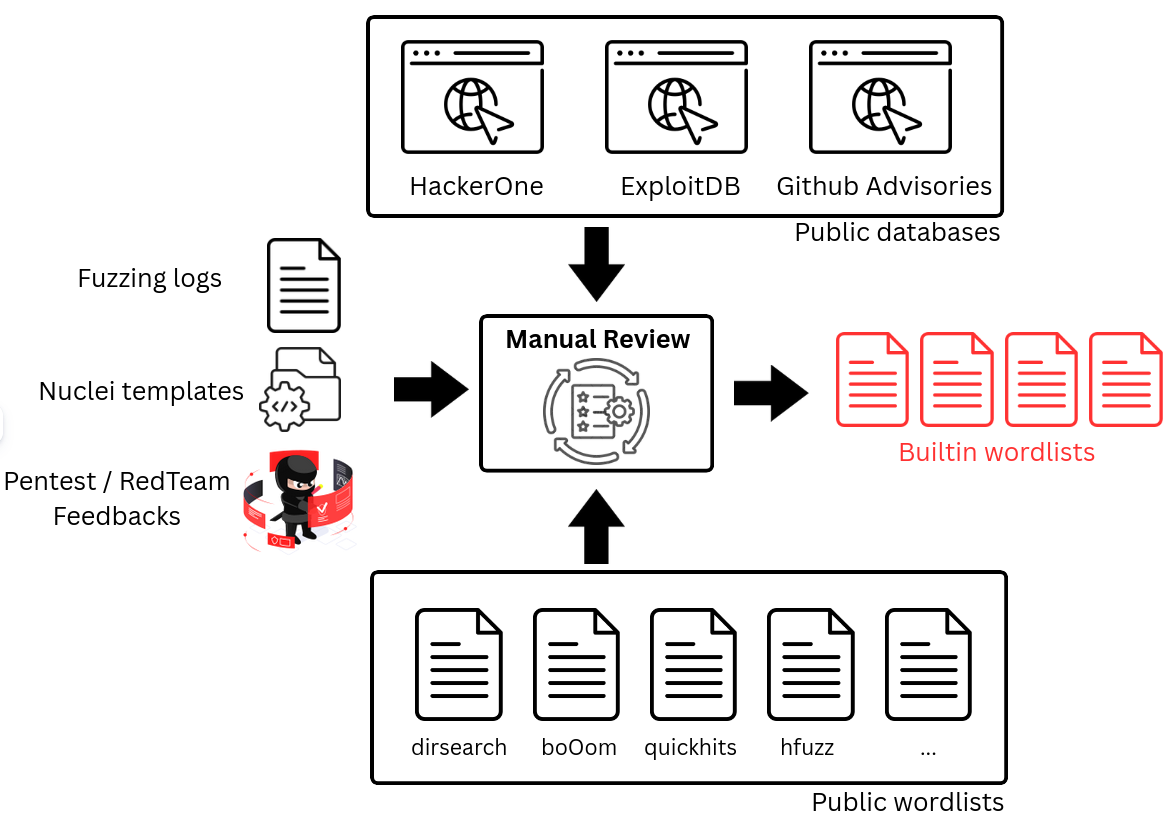 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 nathan-luevano/silica
Validation différentielle exhaustive de tous les 4,3 milliards d'encodages d'instructions AArch64.
 bahaabdelwahed/killshot
Un framework de test de pénétration, un outil de collecte d'informations et un scanner de vulnérabilités de sites web
 battelle/sandsifter
Le fuzzer de processeur x86
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 nccgroup/umap2
Umap2 est la deuxième révision de l'outil d'évaluation de la sécurité des hôtes USB basé sur Python de NCC Group.