

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…

packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3k
il y a 1 jour
avml preview

avml

GitHubmicrosoft/avml

Outil portable d'acquisition de la RAM sous Linux pour la forensique et la réponse aux incidents, capturant des images compatibles LiME avec…
memory-forensicsforensicsdigital-forensics+1
1.1kil y a 6 jours
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

Un script utilitaire pour dépaqueter et décompiler les EXE compilés à partir de code python.

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0kil y a 2 ans
tcpflow preview

tcpflow

GitHubsimsong/tcpflow

Démultiplexeur de paquets TCP/IP. Télécharger depuis :
packet-sniffing-analysisnetwork-forensicsforensics+1
1.8kil y a 8 mois
LinuxCheck preview

LinuxCheck

GitHubal0ne/linuxcheck

Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…
vulnerability-scannerscontainer-securityconfiguration-auditing+5
2.1kil y a 2 ans
kunai preview

kunai

GitHubkunai-project/kunai

Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…

defensive-toolscontainer-securityforensics+3
1.1kil y a 5h 17m
nfstream preview

nfstream

GitHubnfstream/nfstream

NFStream: un cadre flexible d'analyse de données réseau.
forensicsnetwork-securitymachine-learning+4
1.2kil y a 2 mois
PersistenceSniper preview

PersistenceSniper

GitHublast-byte/persistencesniper

Module Powershell pouvant être utilisé par les équipes bleues, les intervenants en réponse aux incidents et les administrateurs système pour chasser…
defensive-toolspersistence-mechanismsforensics+1
2.1kil y a 1 an
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

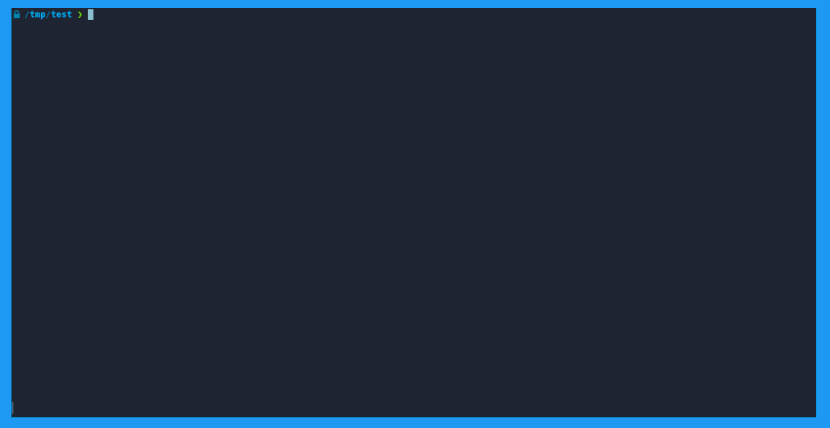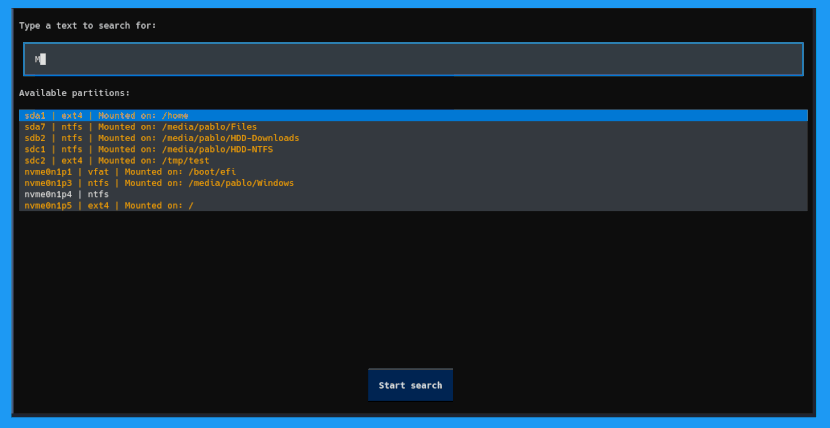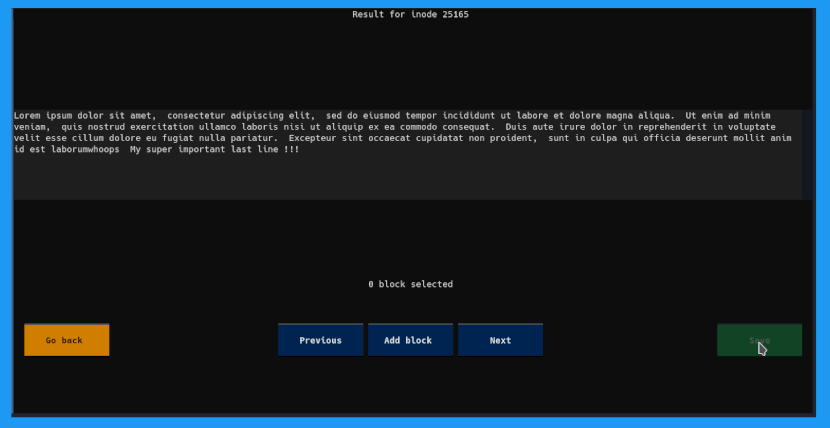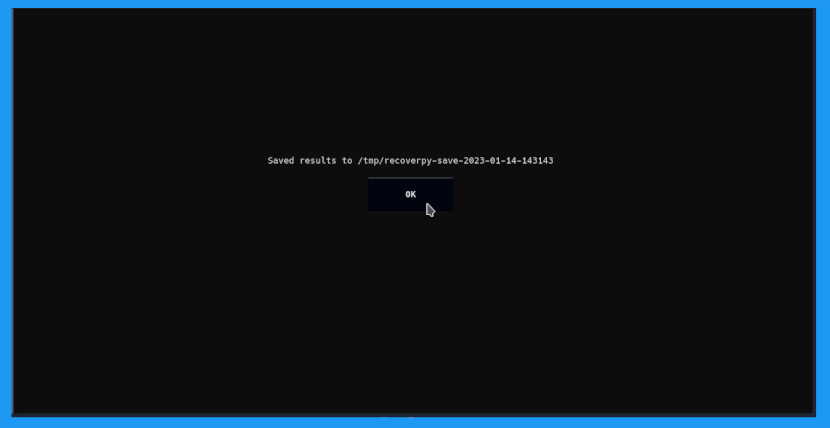
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
disk-forensicsforensicsdata-recovery+1
1.8kil y a 2 mois
evtx preview

evtx

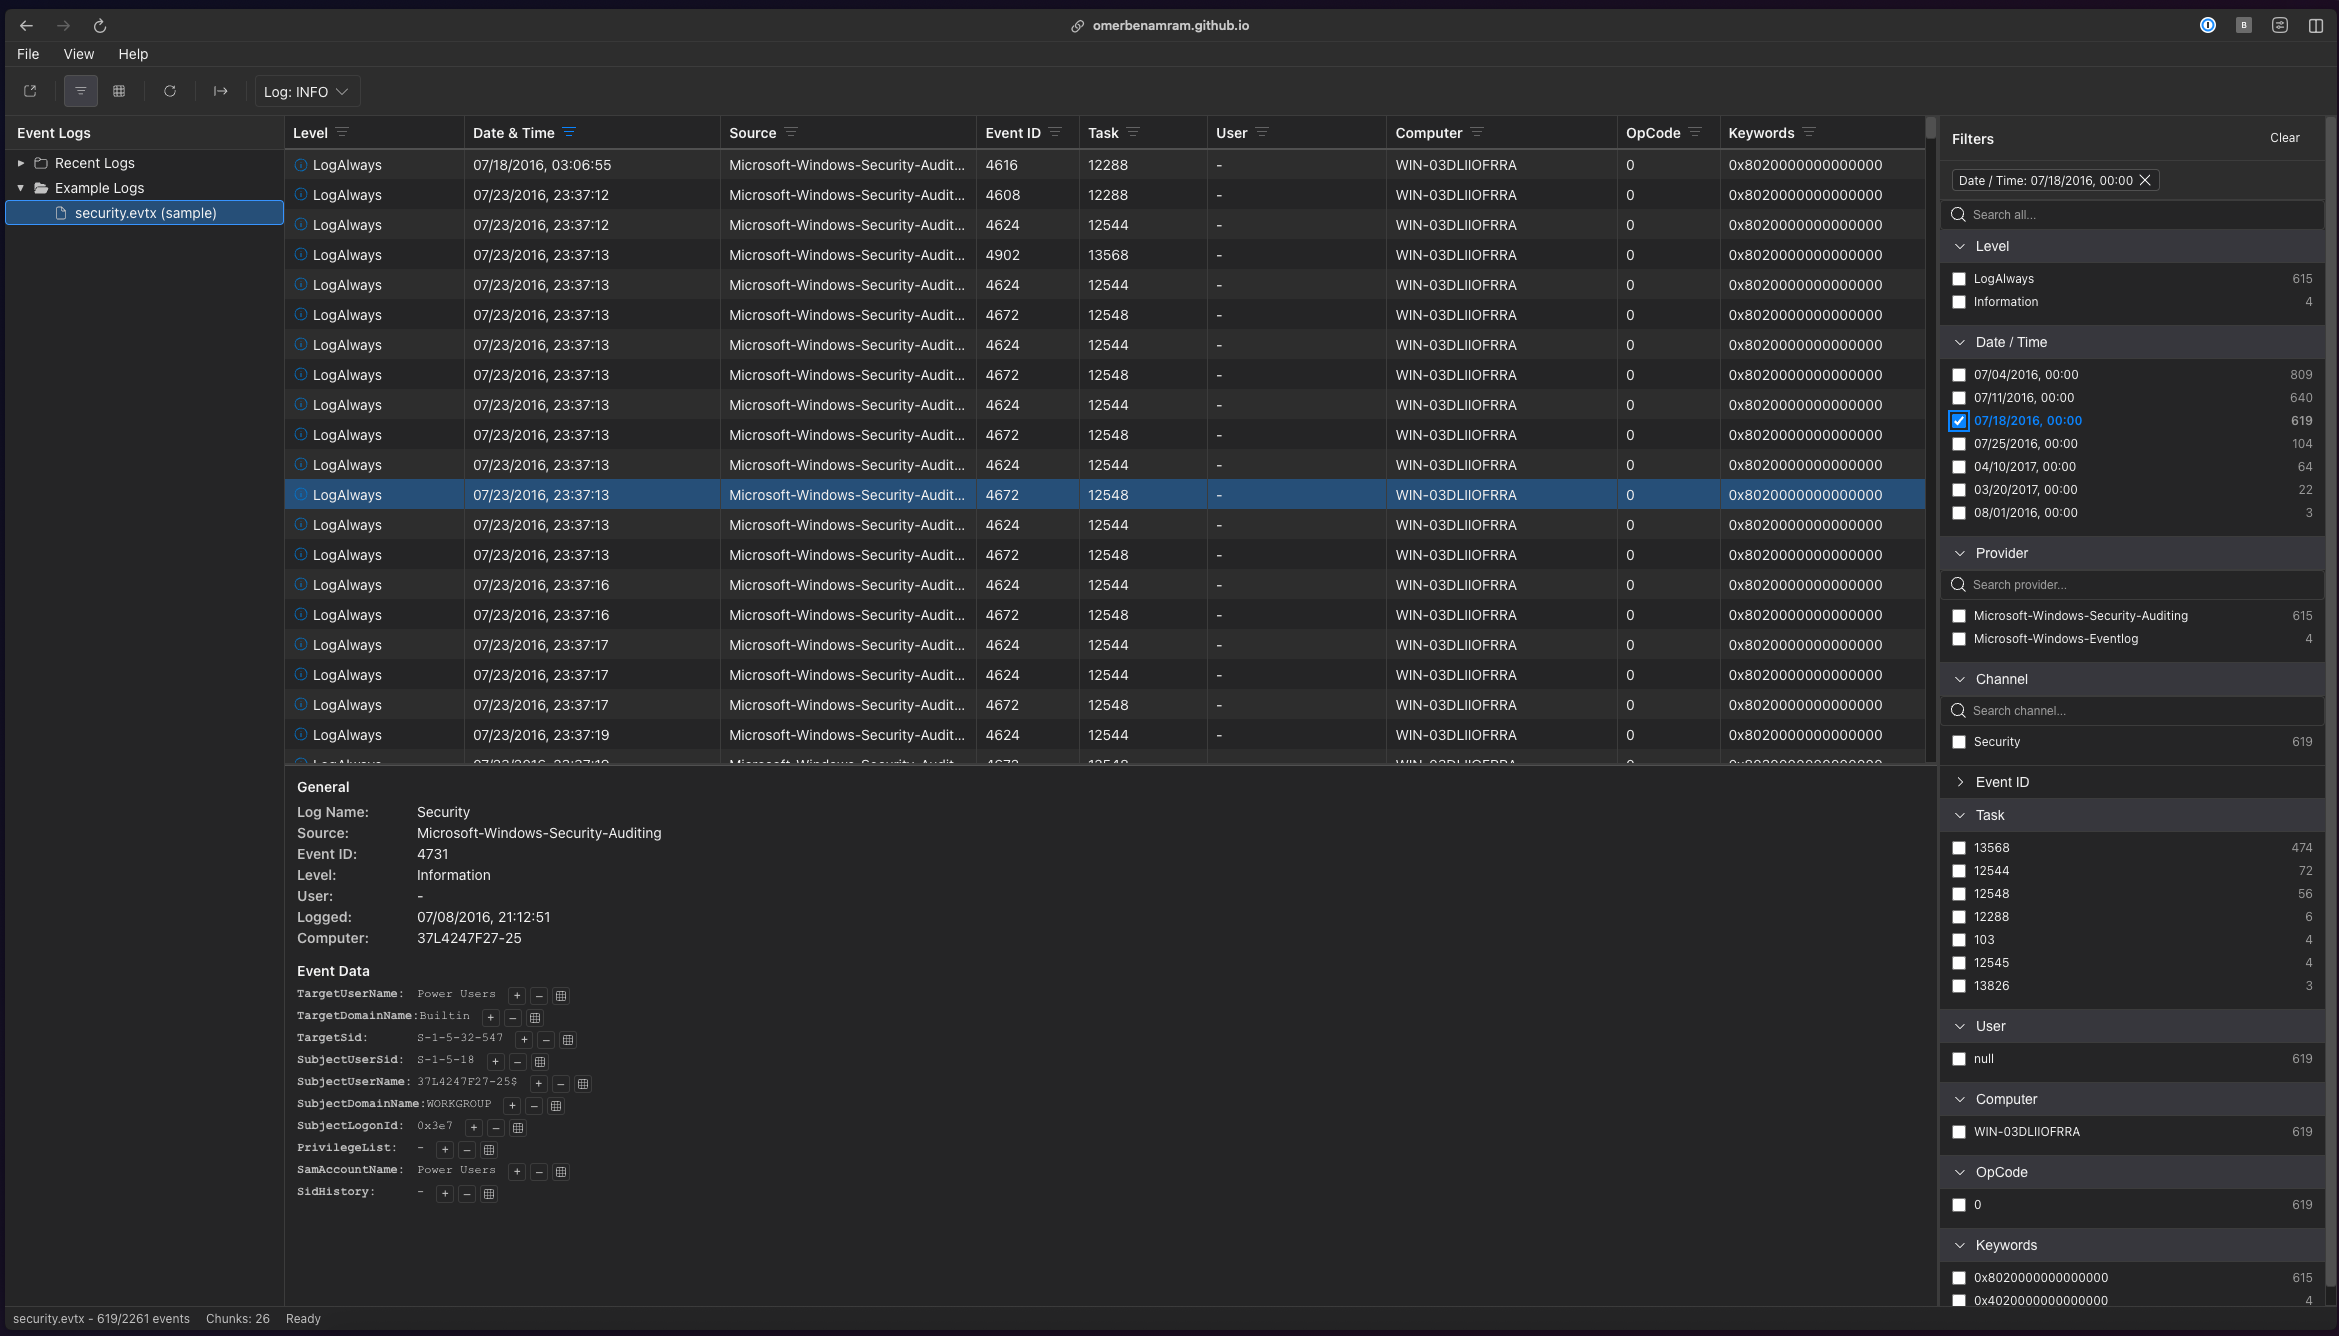
GitHubomerbenamram/evtx

Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
forensicsdigital-forensicsincident-response+1
949il y a 2 jours
flare-learning-hub preview

flare-learning-hub

GitHubmandiant/flare-learning-hub

Contenu éducatif gratuit sur le reverse engineering et l'analyse de malwares de l'équipe FLARE

reverse-engineeringdebuggersforensics+4
1.4kil y a 6 mois
apkinspector preview

apkinspector

GitHubhoneynet/apkinspector

APKinspector est un puissant outil GUI pour les analystes afin d'analyser les applications Android.
android-securitystatic-analysisdynamic-analysis-sandboxing+7
852il y a 13 ans
Zircolite preview

Zircolite

GitHubwagga40/zircolite

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs

forensicsthreat-intelligenceincident-response+1
841il y a 2 jours
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Utilitaire pour trouver des clés AES dans les processus en cours

encryption-decryption-toolsmemory-forensicsforensics+2
1.1kil y a 9 ans
Malware-Exhibit preview

Malware-Exhibit

GitHubalvin-tosh/malware-exhibit

🚀🚀 Ceci est une 🎇🔥 MONDE RÉEL🔥 🎇 Collection de malwares que j'ai compilée et analysée par des chercheurs🔥 pour mieux comprendre les menaces de…

forensicsmalware-analysiscryptography+3
1.2kil y a 2 ans
joy preview

joy

GitHubcisco/joy

Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…

packet-sniffing-analysisencryption-decryption-toolsnetwork-forensics+7
1.4kil y a 6 ans
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Un module PowerShell dédié à la rétro-ingénierie

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900il y a 5 ans
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.

memory-forensicsexploitationreverse-engineering+8
960il y a 2 ans
Précédent1…789…46Suivant