Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
awesome-ctf-resources preview

awesome-ctf-resources

GitHubdevploit/awesome-ctf-resources

Une liste de frameworks, bibliothèques, ressources et logiciels Capture The Flag (CTF) pour les joueurs CTF débutants ou expérimentés 🚩
exploitationreverse-engineeringforensics+6
785
il y a 11 jours
investigations preview

investigations

GitHubamnestytech/investigations

Indicateurs de compromission issus des enquêtes cyber d'Amnesty International

ioc-managementosintreconnaissance+3
1.7kil y a 1 an
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:
disk-forensicsosintmemory-forensics+9
1.4kil y a 1 mois
PCredz preview

PCredz

GitHublgandx/pcredz

Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…
packet-sniffing-analysispassword-crackingreconnaissance+3
2.5kil y a 7 mois
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…
defensive-toolsmemory-forensicsforensics+2
2.4kil y a 4 mois
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Extract Windows credentials directly from VM memory snapshots and virtual disks
password-crackingmemory-forensicsvulnerability-analysis+7
1.5kil y a 3 jours
auditd preview

auditd

GitHubneo23x0/auditd

Meilleure pratique de configuration Auditd
defensive-toolsconfiguration-auditingforensics+3
1.9kil y a 5 mois
sslsplit preview

sslsplit

GitHubdroe/sslsplit

Proxy transparent de type homme du milieu qui termine les connexions SSL/TLS, forge des certificats à la volée et enregistre le trafic déchiffré pour…

packet-sniffing-analysisencryption-decryption-toolsids-ips-evasion+5
1.9kil y a 11 mois
PcapXray preview

PcapXray

GitHubsrixivas/pcapxray

❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
osintpacket-sniffing-analysisnetwork-mapping+7
1.9kil y a 5 mois
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Décodeurs Python pour les chevaux de Troie d'accès à distance courants
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1kil y a 5 ans
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Plus qu'un port de ReClass vers la plateforme .NET.
dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kil y a 3 ans
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
osintreconnaissancevulnerability-analysis+8
319il y a 4 jours
LiME preview

LiME

GitHubjtsylve/lime

Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…

memory-forensicsforensicsmobile-forensics+2
2.0kil y a 6 mois
RedHunt-OS preview

RedHunt-OS

GitHubredhuntlabs/redhunt-os

Machine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
osintvulnerability-scannersexploit-frameworks+7
1.3kil y a 1 an
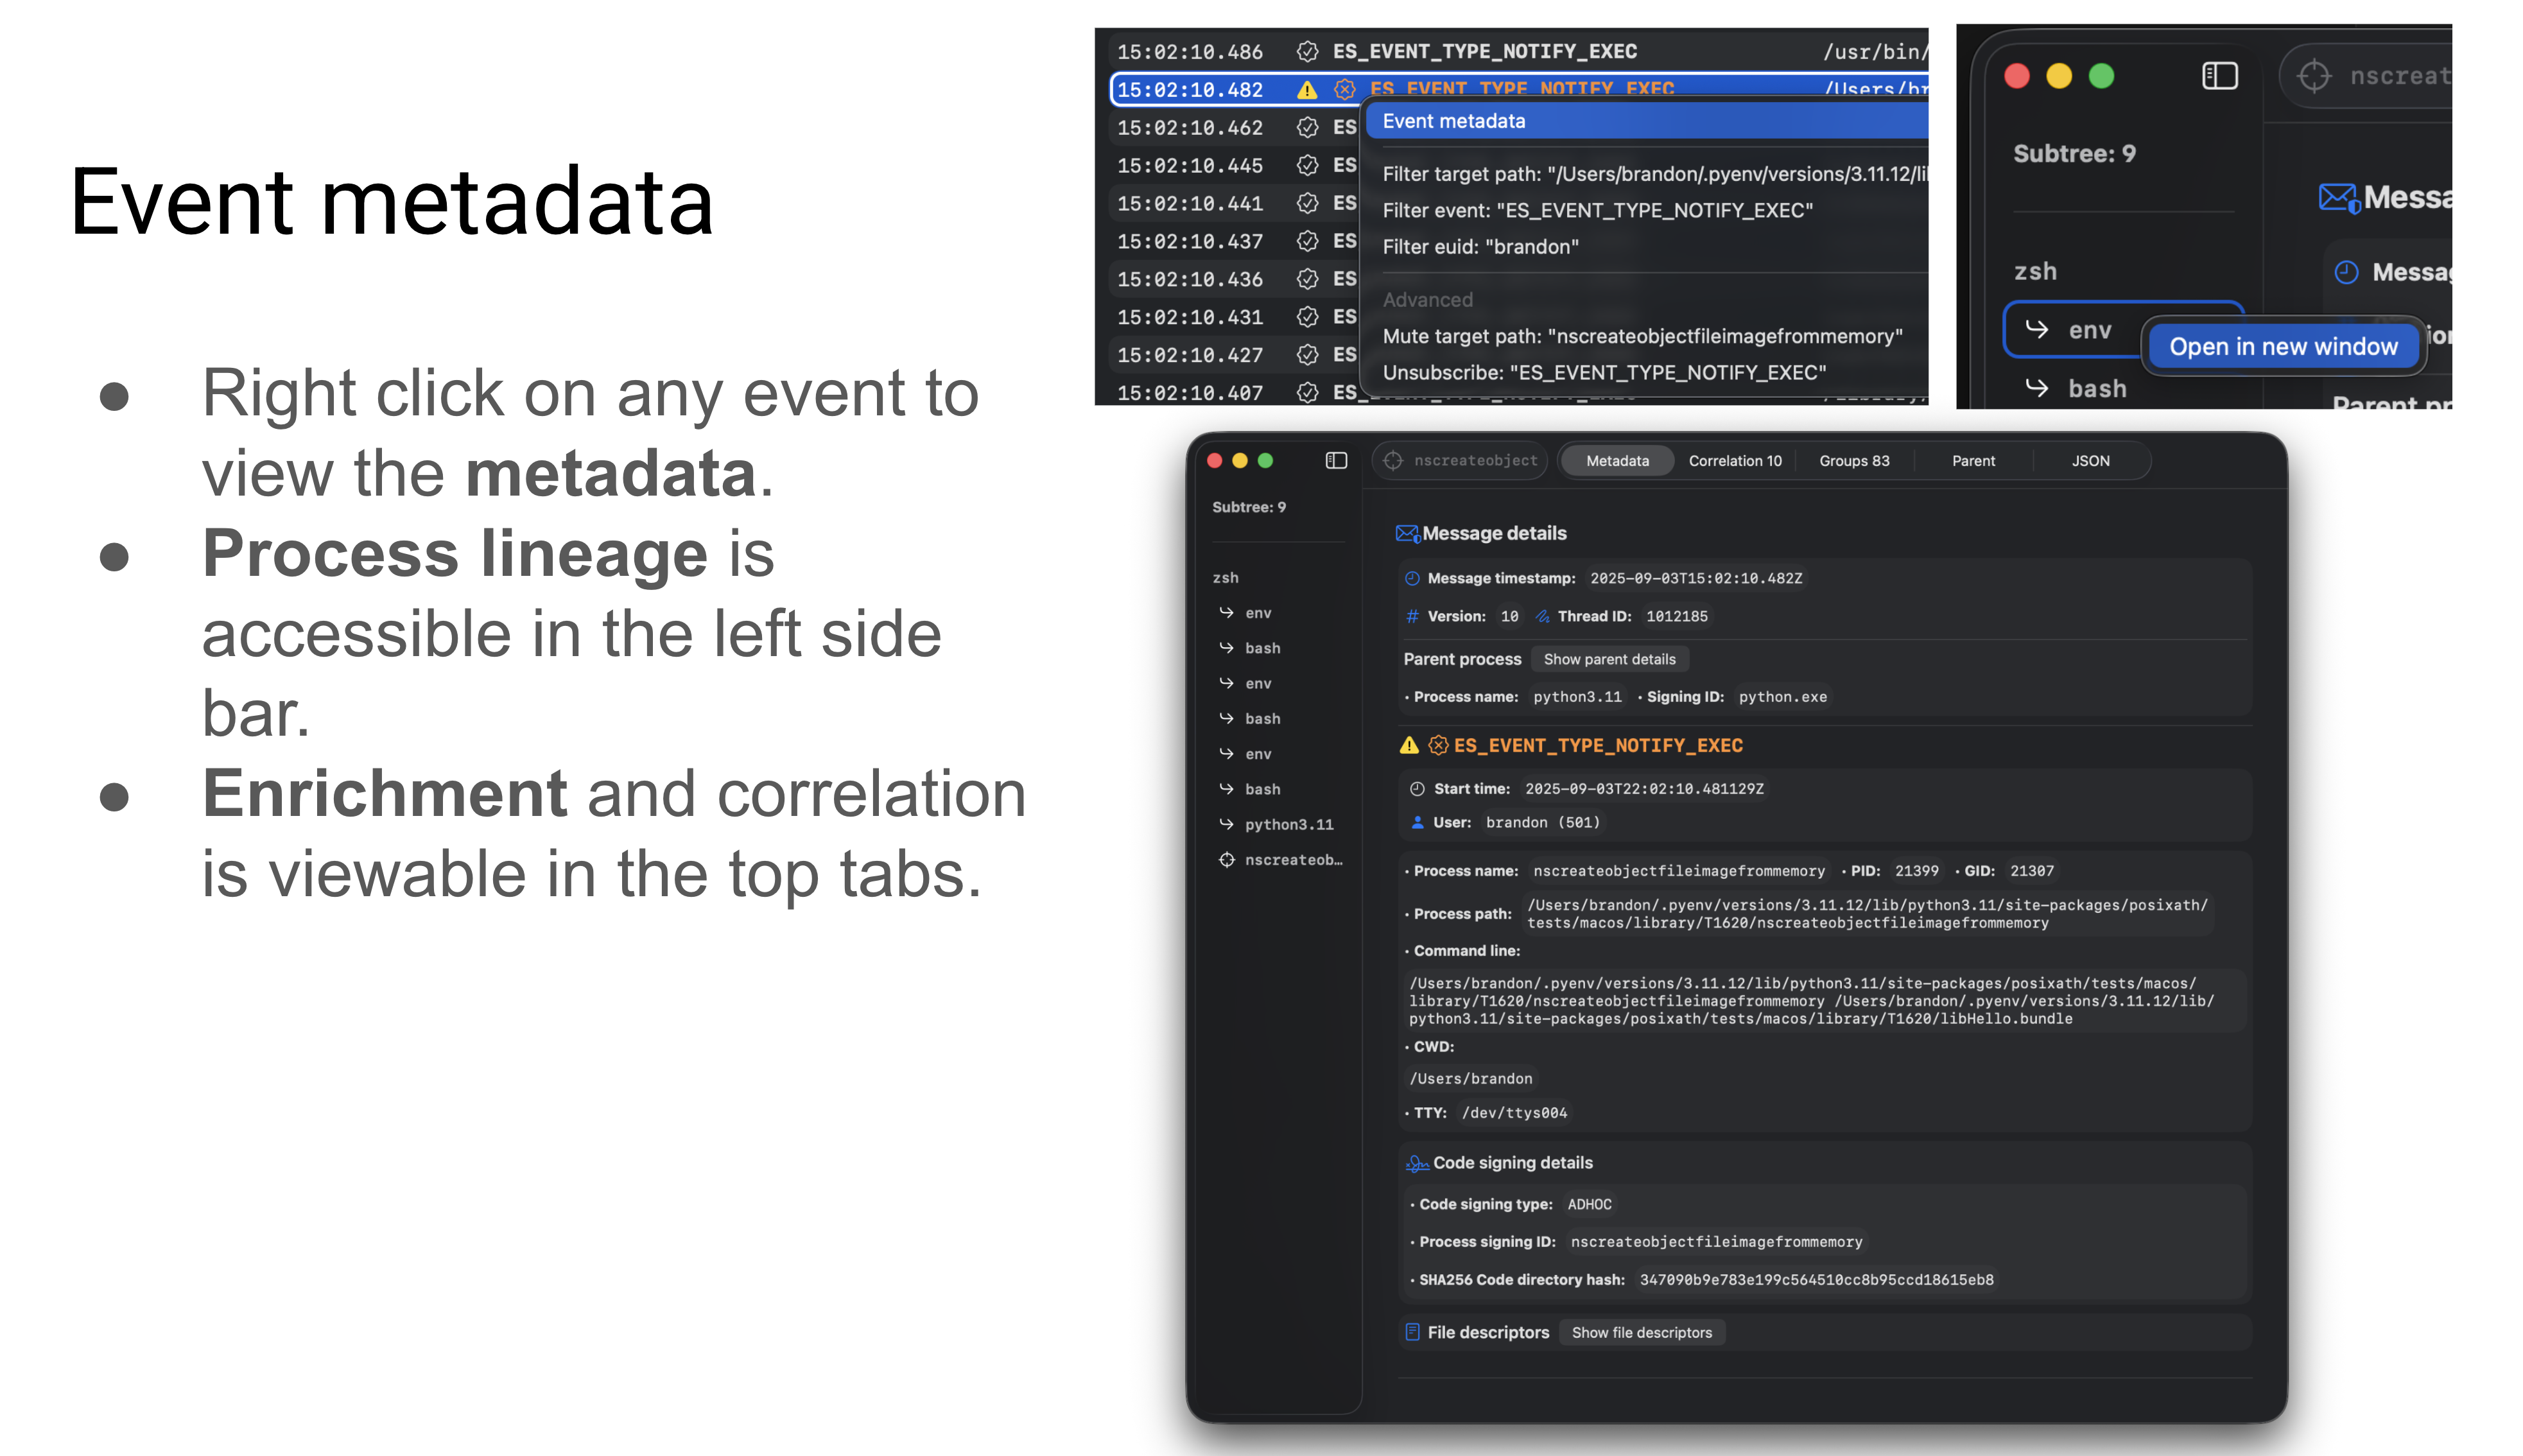
mac-monitor preview

mac-monitor

GitHubbrandon7cc/mac-monitor

Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…

dynamic-analysis-sandboxingforensicsmalware-analysis+2
1.4kil y a 14 jours
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Outil automatisé d'analyse de logiciels malveillants au niveau de l'hyperviseur avec introspection des invités sans agent, exploration des résultats…
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3kil y a 1 mois
passivedns preview

passivedns

GitHubgamelinux/passivedns

Un renifleur réseau qui enregistre toutes les réponses des serveurs DNS pour une utilisation dans une configuration DNS passive.

network-forensicsforensicsinformation-gathering+3
1.7kil y a 2 ans
turbinia preview

turbinia

GitHubgoogle/turbinia

Automatisation et passage à l'échelle des outils de criminalistique numérique

forensicsdigital-forensicscloud-security+1
792il y a 11 jours
Précédent1…678…46Suivant