

fibratus
 rabbitstack/fibratus
Capteur de sécurité pour la détection et la protection en temps réel contre les menaces
defensive-toolsmemory-forensicsforensics+3
2.5kil y a 6 jours
rabbitstack/fibratusCapteur de sécurité pour la détection et la protection en temps réel contre les menaces
 sleuthkit/autopsy
Autopsy® est une plateforme de criminalistique numérique et une interface graphique pour The Sleuth Kit® et d'autres outils de criminalistique…
 yeti-platform/yeti
Votre intelligence des menaces au quotidien
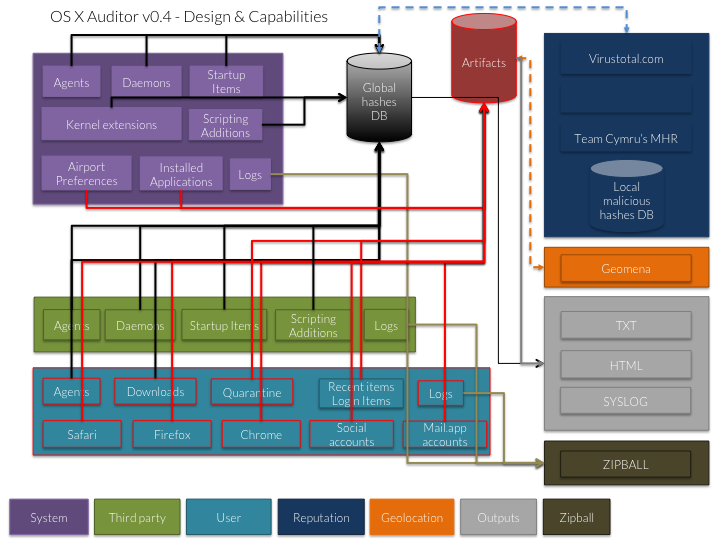 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X

 wireshark/wireshark
Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
 hasherezade/pe-sieve
Analyse un processus donné. Reconnaît et extrait une variété d’implants potentiellement malveillants (PE remplacés/injectés, shellcodes, hooks,…
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 decalage2/oletools
Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 glmcdona/process-dump
Windows tool for dumping malware PE files from memory back to disk for analysis.
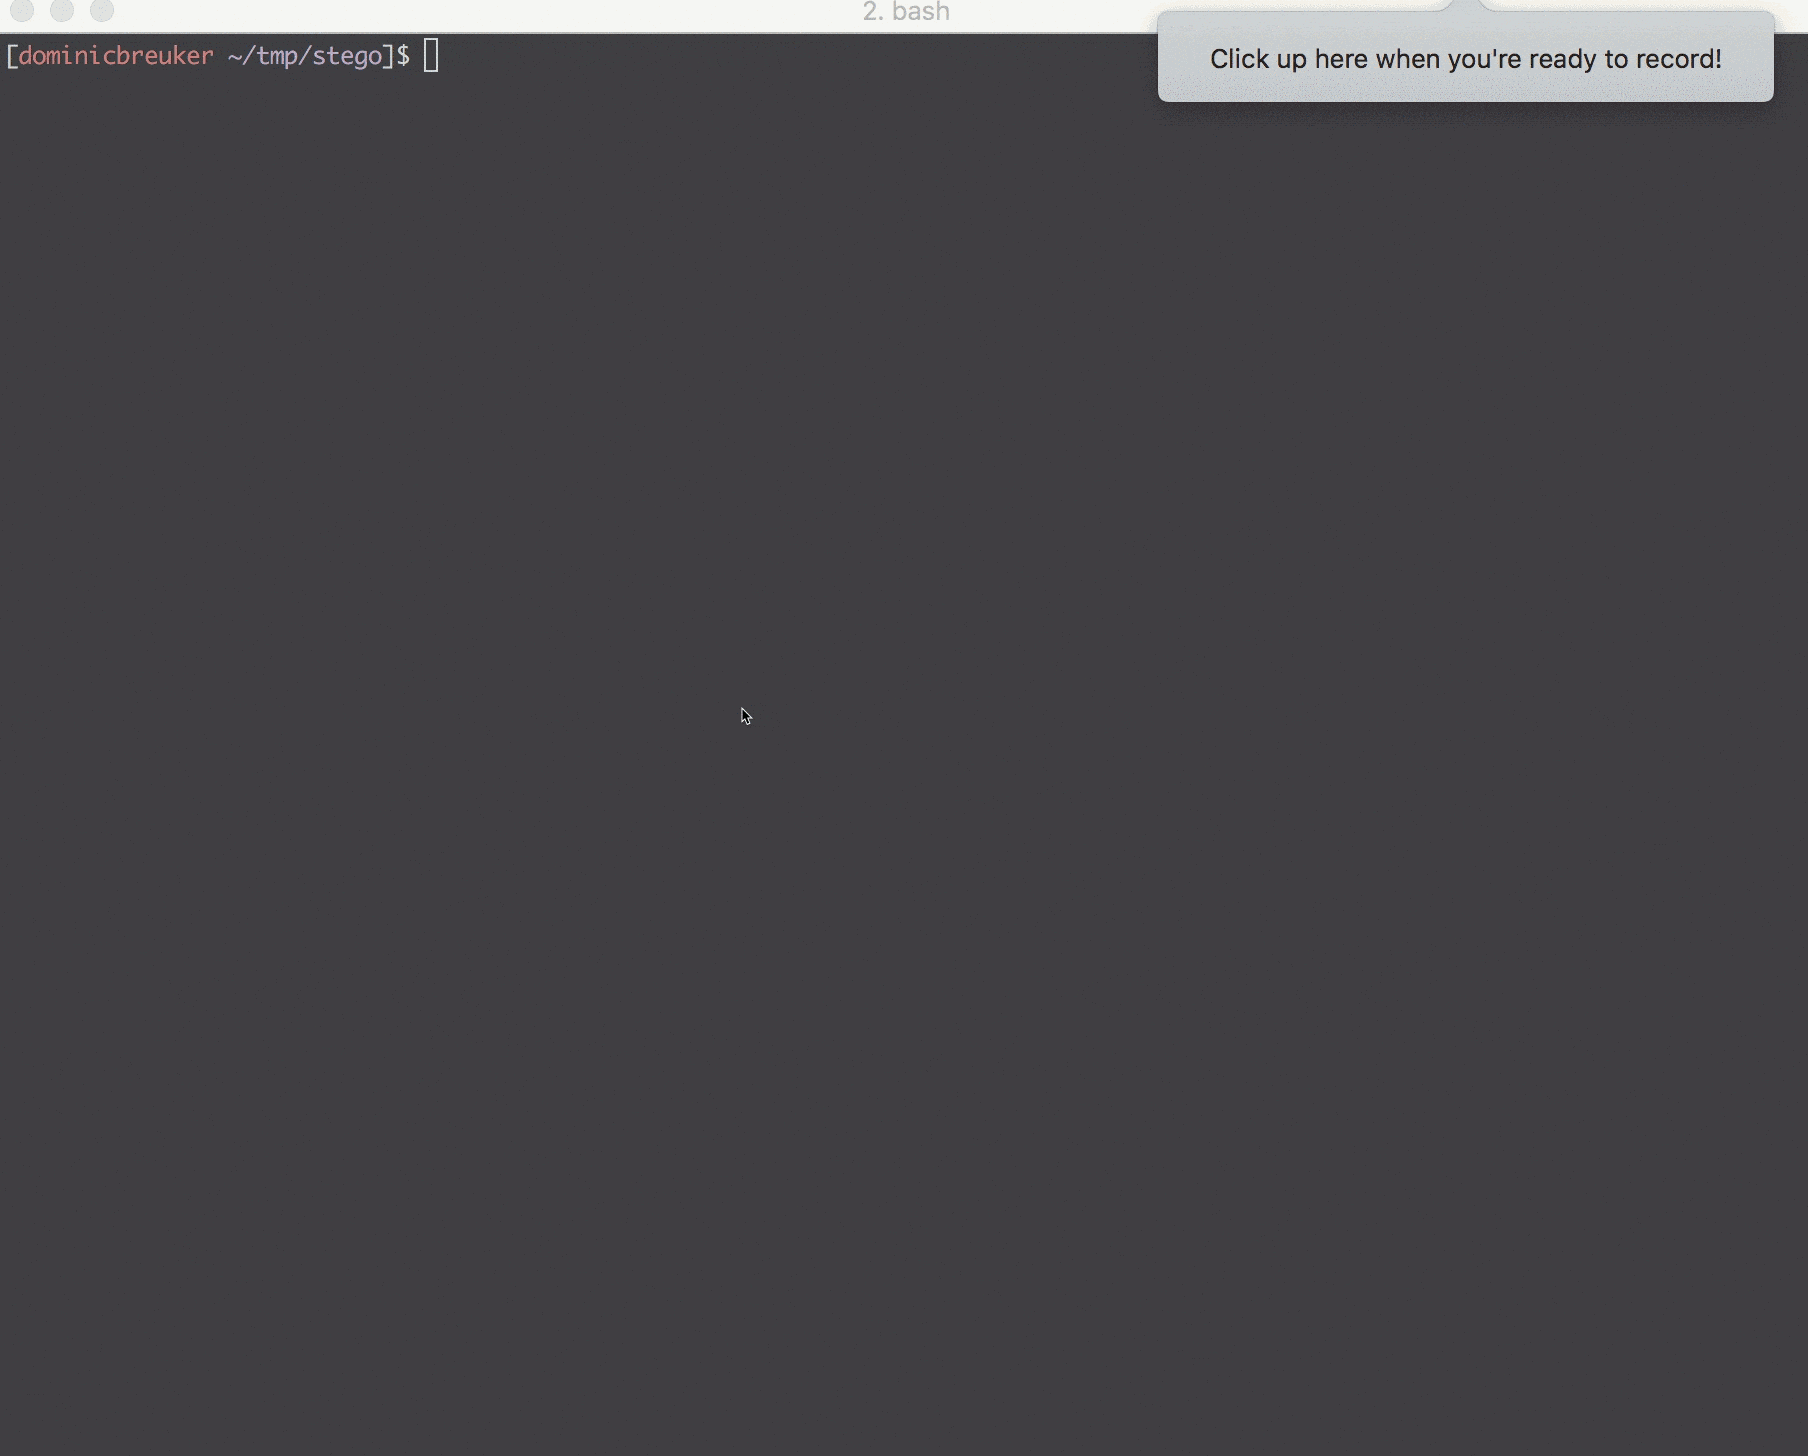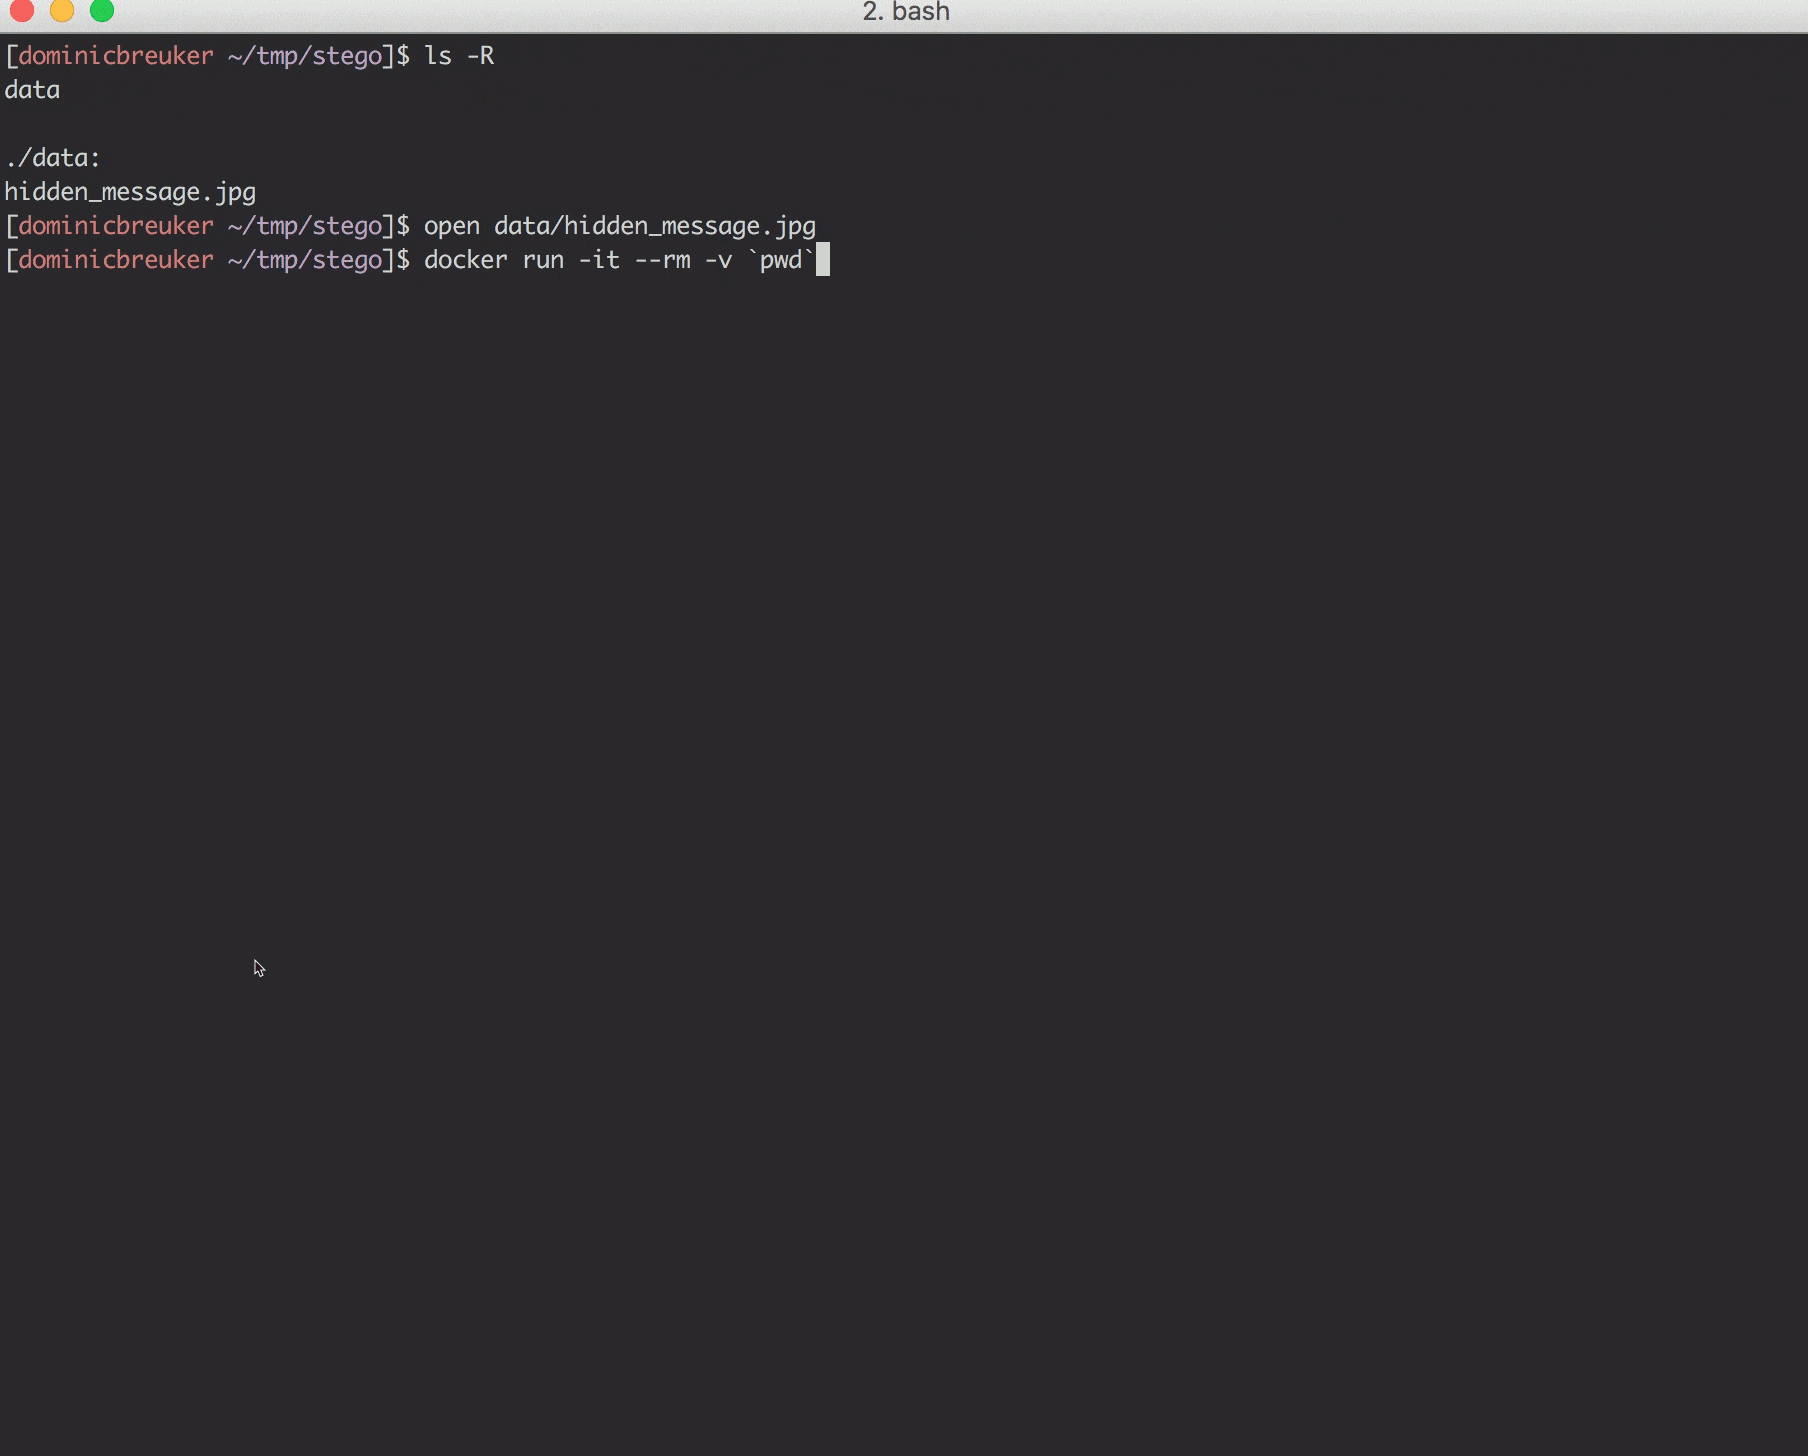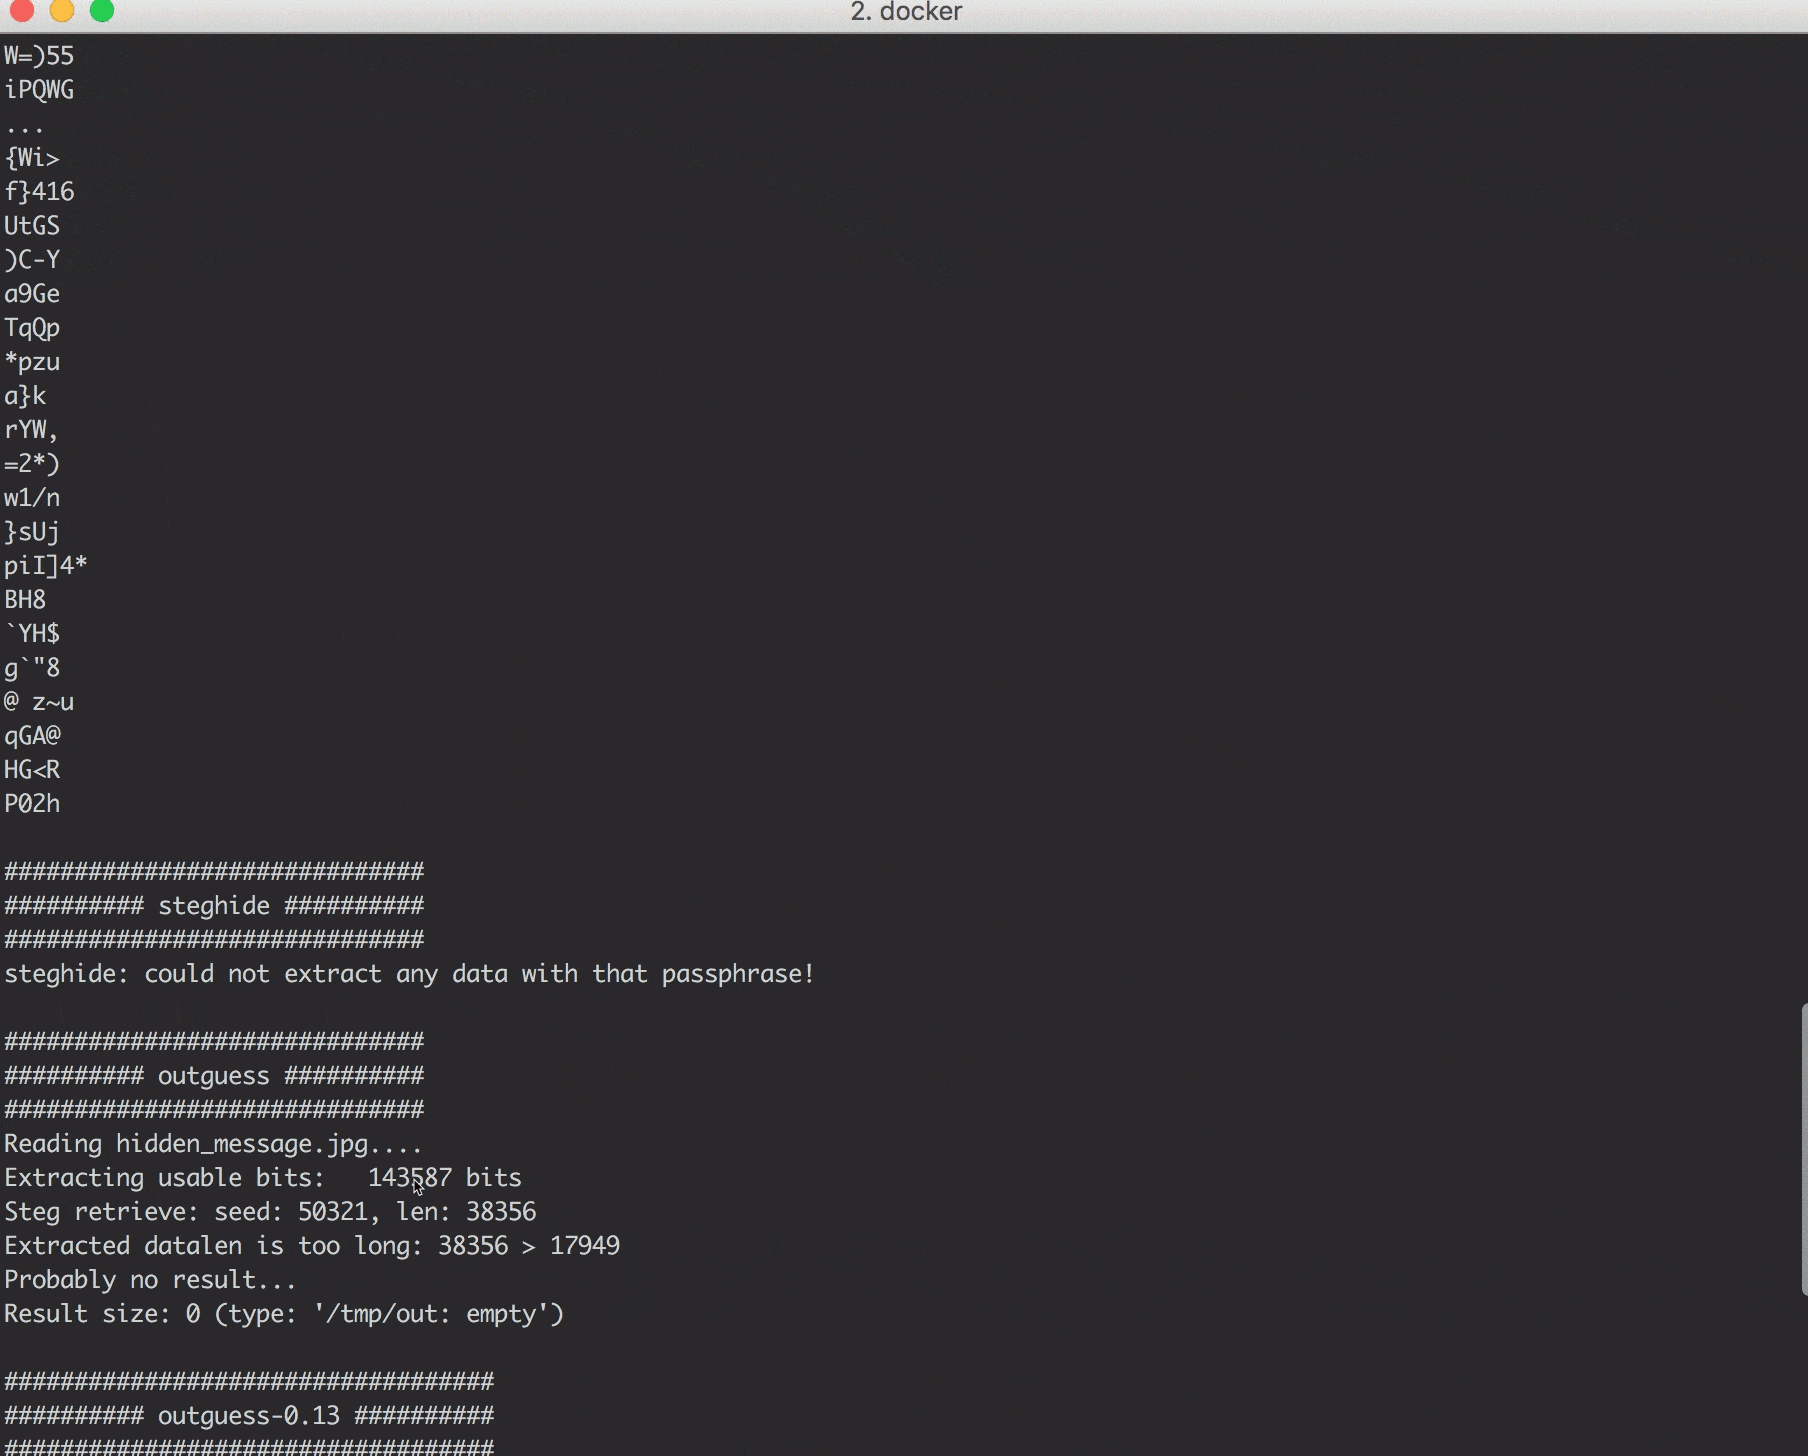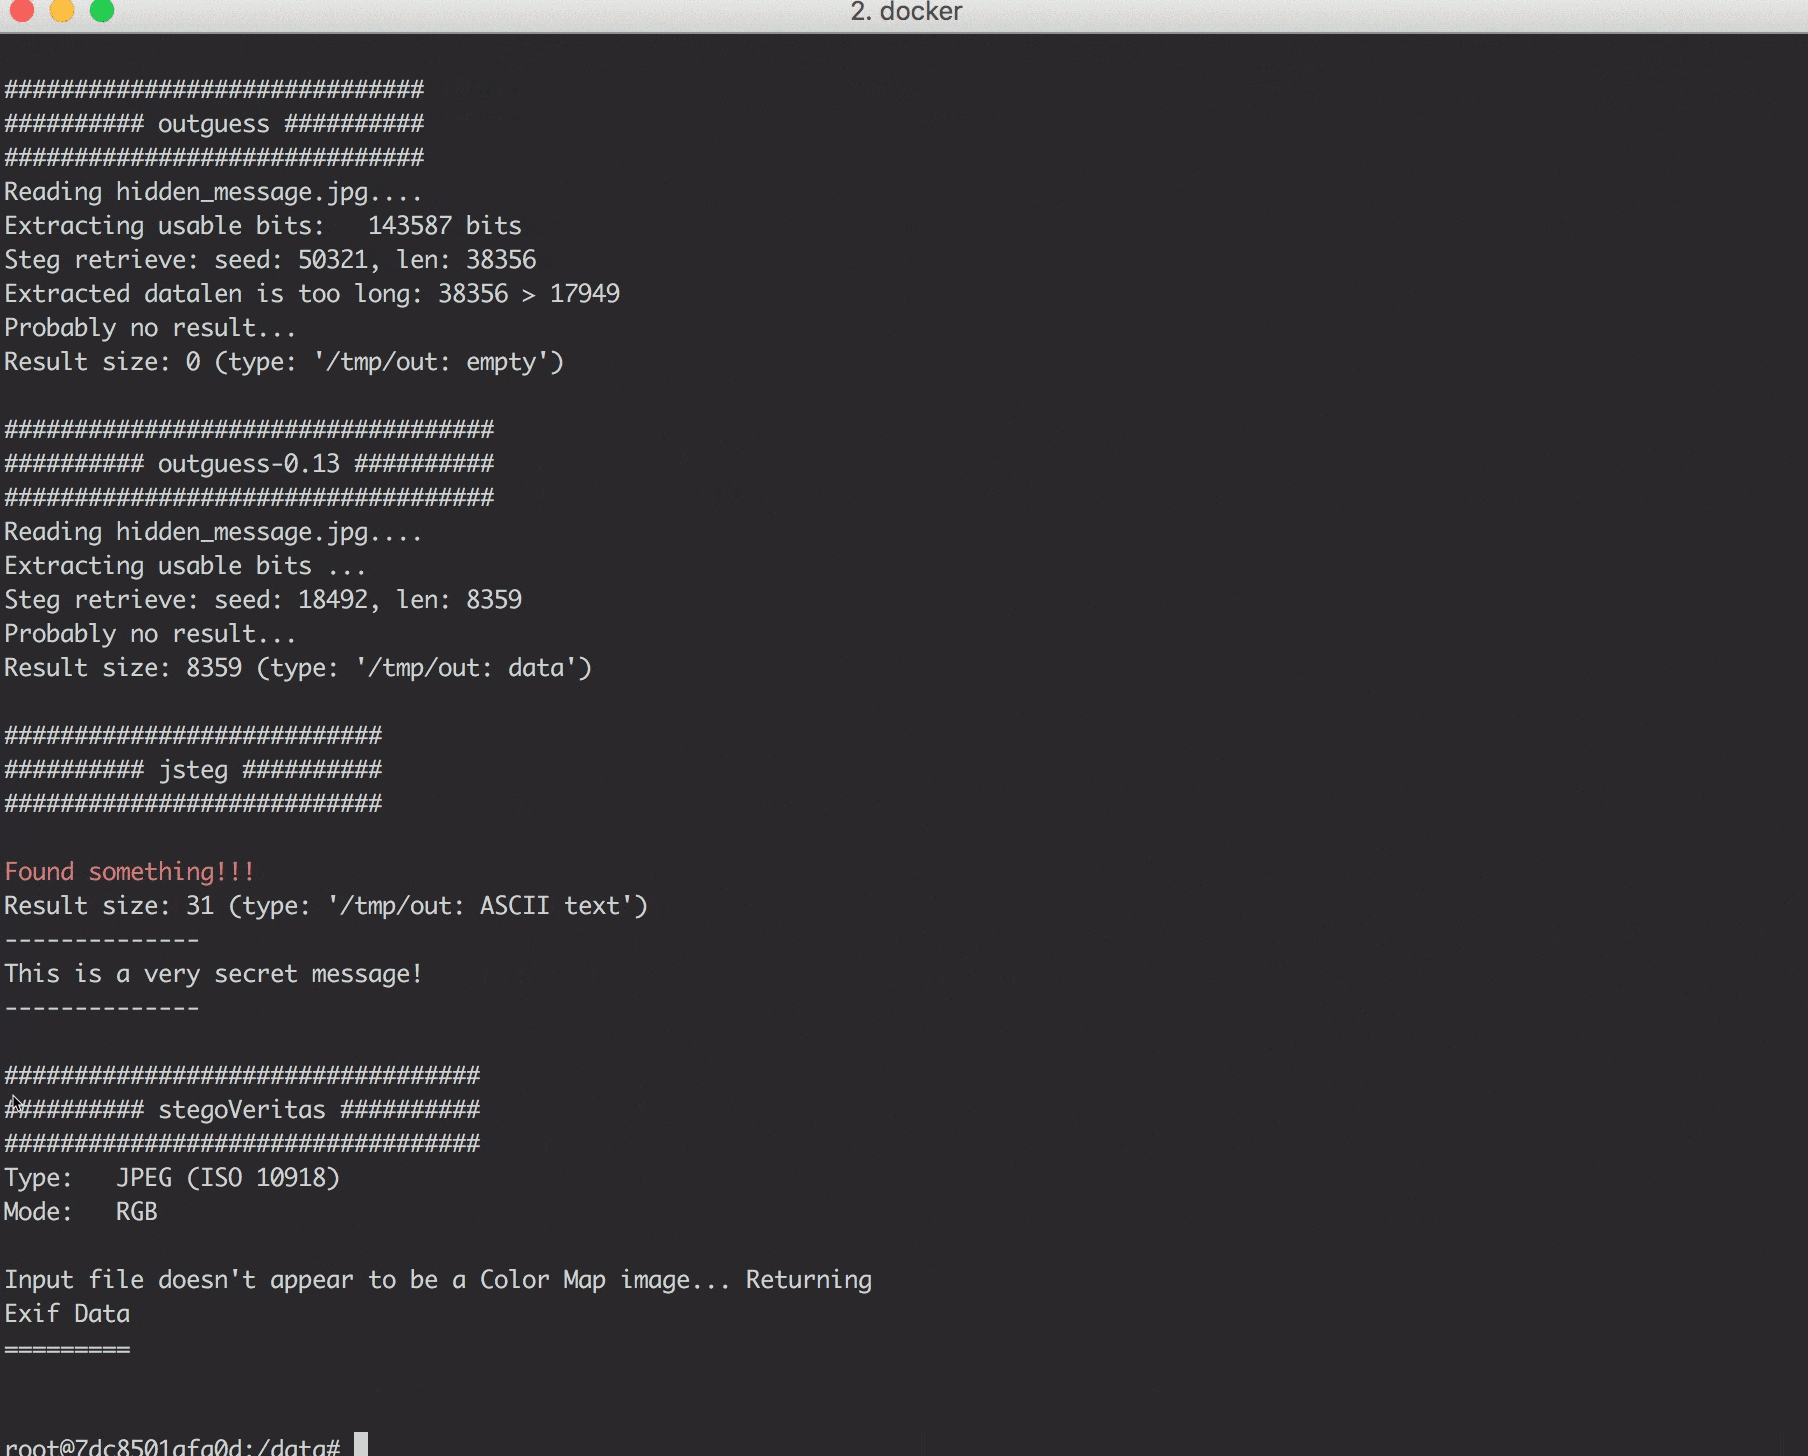 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
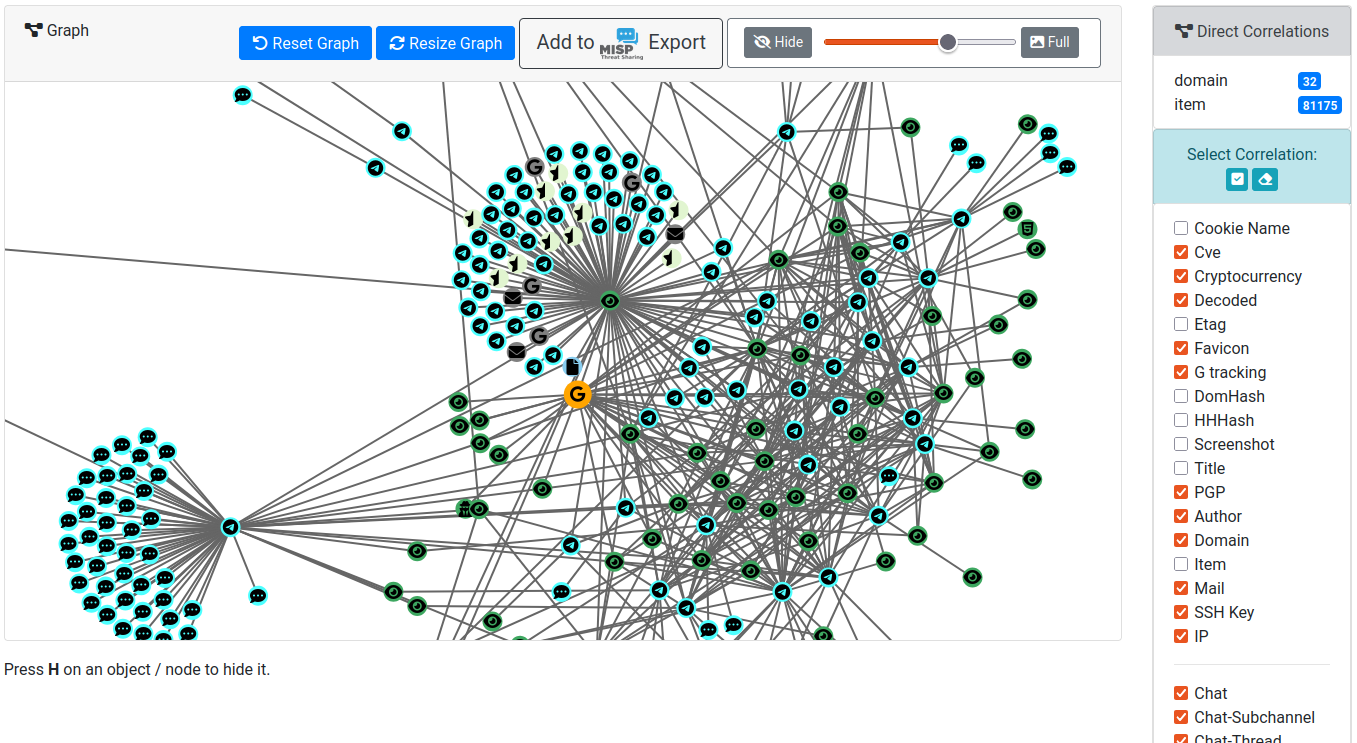 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
 nelenkov/android-backup-extractor
Extraire et reconditionner les sauvegardes ADB Android (ICS+). Prend en charge les archives cryptées, la conversion tar, et les E/S standard pour…
 eonraider/blackhat-python3
Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…