

signature-base
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+7
3.0k
neo23x0/signature-baseBase de données de signatures YARA et d'IOC pour mes scanners et outils
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 yogsec/hacking-tools
Une liste organisée d'outils de tests d'intrusion et de hacking éthique, classés par catégorie. Cette compilation comprend des outils de Kali Linux…
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 ssrajadh/sentrysearch
Recherche sémantique dans des vidéos en utilisant Gemini Embedding 2 ou Qwen3-VL.
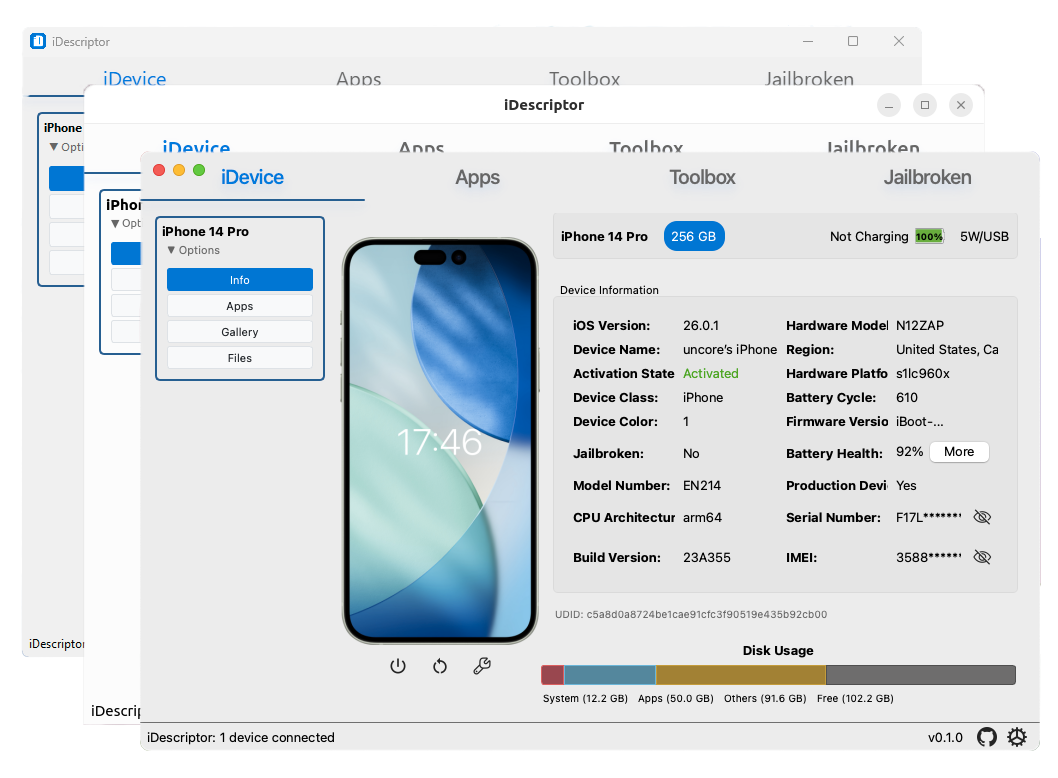 idescriptor/idescriptor
Outil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
 withsecureopensource/chainsaw
Recherchez et traquez rapidement les artefacts forensiques Windows
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 hasherezade/pe-bear
Outil de rétro-ingénierie pour exécutables portables avec une interface graphique conviviale
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
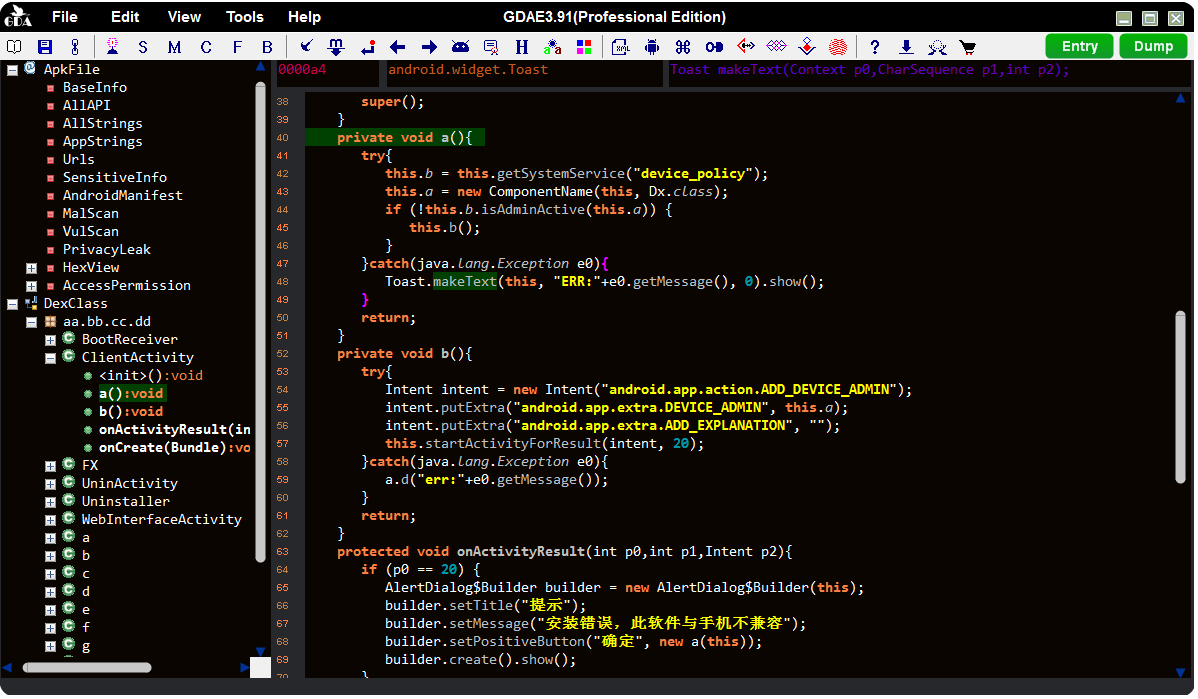 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 b16f00t/whapa
Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)