

irflow-timeline
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
disk-forensicsioc-managementmemory-forensics+7
304
r3nzsec/irflow-timelineDFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 paulnorman01/forensia
Outil anti-forensique pour les Red Teamers, utilisé pour effacer les traces lors de la phase de post-exploitation.
 securityjoes/masterparser
MasterParser est un puissant outil DFIR conçu pour analyser et parser les logs Linux
 sekoialab/fastir_collector
Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…
 libyal/libfsntfs
Bibliothèque et outils pour accéder au système de fichiers New Technology de Windows (NTFS)
 rowingdude/analyzemft
analyzeMFT.py est conçu pour analyser entièrement le fichier MFT d'un système de fichiers NTFS et présenter les résultats aussi précisément que…
 justicerage/freedomfighting
Une collection de scripts qui peuvent être utiles lors de vos activités de lutte pour la liberté.
 felixweyne/imaginaryc2
Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
 eciavatta/caronte
Un outil pour analyser le flux réseau lors des compétitions Capture the Flag en mode attaque/défense.
 invictus-ir/alfa
Outil d'analyse forensique automatisé pour les journaux d'audit Google Workspace. Acquiert tous les types de journaux, mappe les événements au cadre…
 dfirtrack/dfirtrack
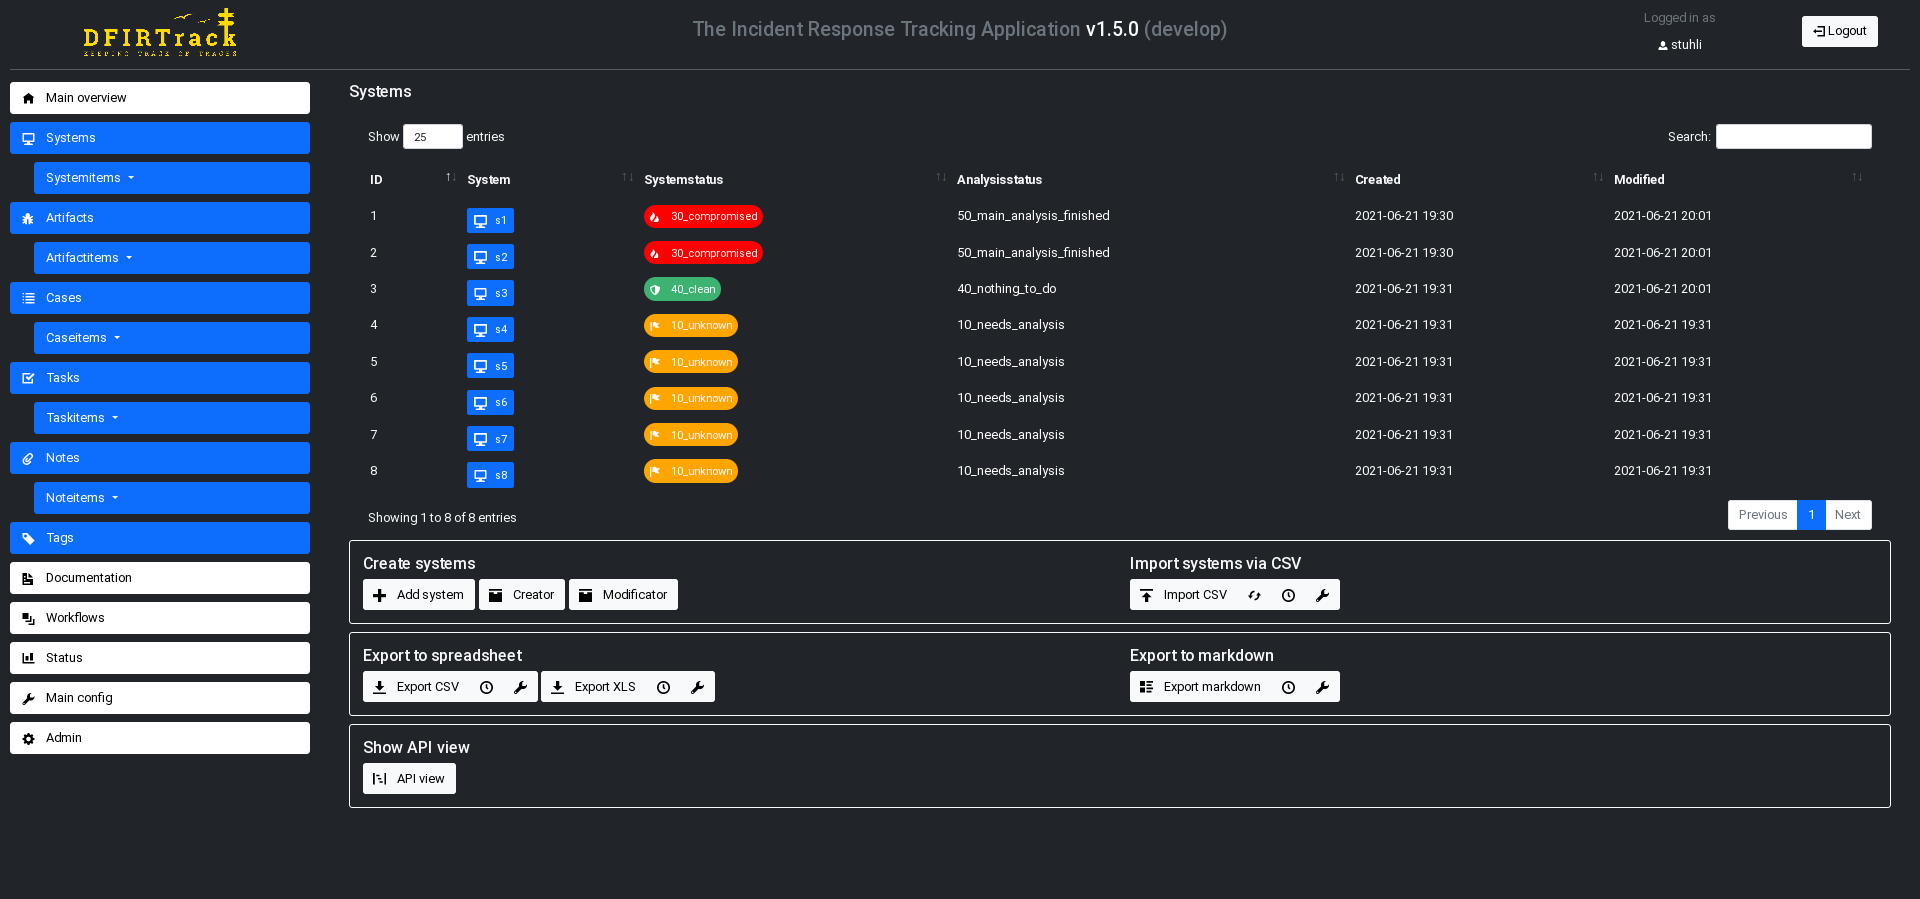
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 thalium/icebox
Introspection de machines virtuelles, traçage et débogage
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 noraj/rawsec-cybersecurity-inventory
Un inventaire d'outils et de ressources sur la cybersécurité qui vise à aider les gens à trouver tout ce qui est lié à la cybersécurité.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py est un script Python3 conçu pour analyser les fichiers de capture de paquets réseau et extraire les hachages NTLMv2 dans un format…
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux