
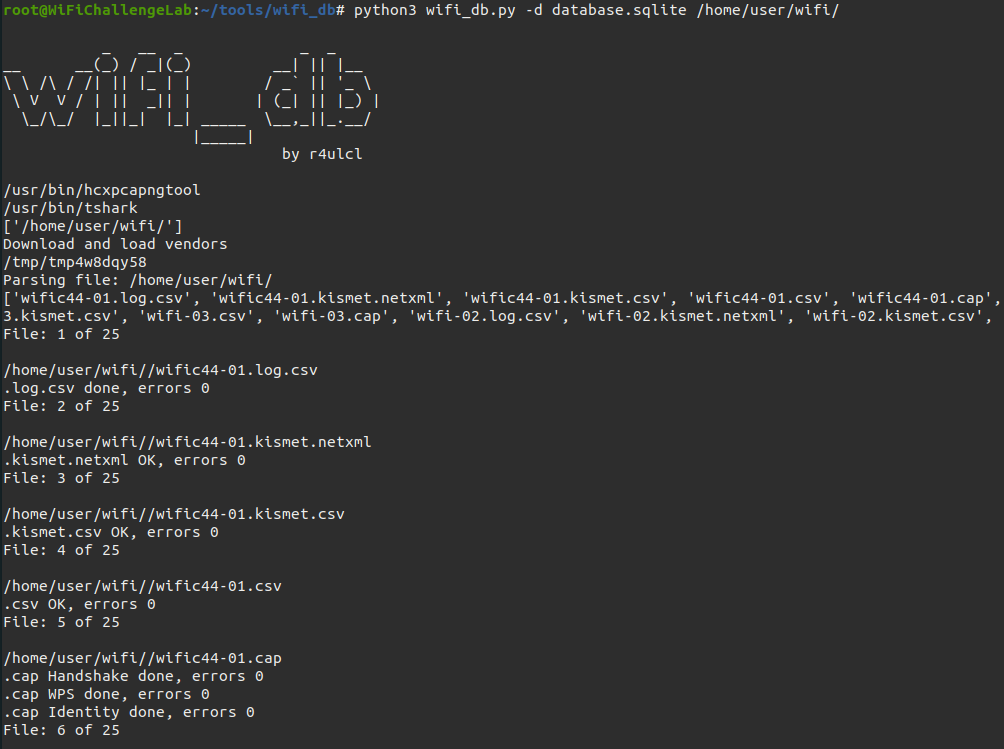
wifi_db
 r4ulcl/wifi_db
Script pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes, les identités…
password-crackingwi-fi-auditingforensics+2
138
r4ulcl/wifi_dbScript pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes, les identités…
 virustotal/yara
Le couteau suisse de la correspondance de motifs
 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 the-tcpdump-group/tcpdump
le dissecteur réseau TCPdump
 bst04/cybersources
Une liste organisée d'outils et de ressources de cybersécurité.
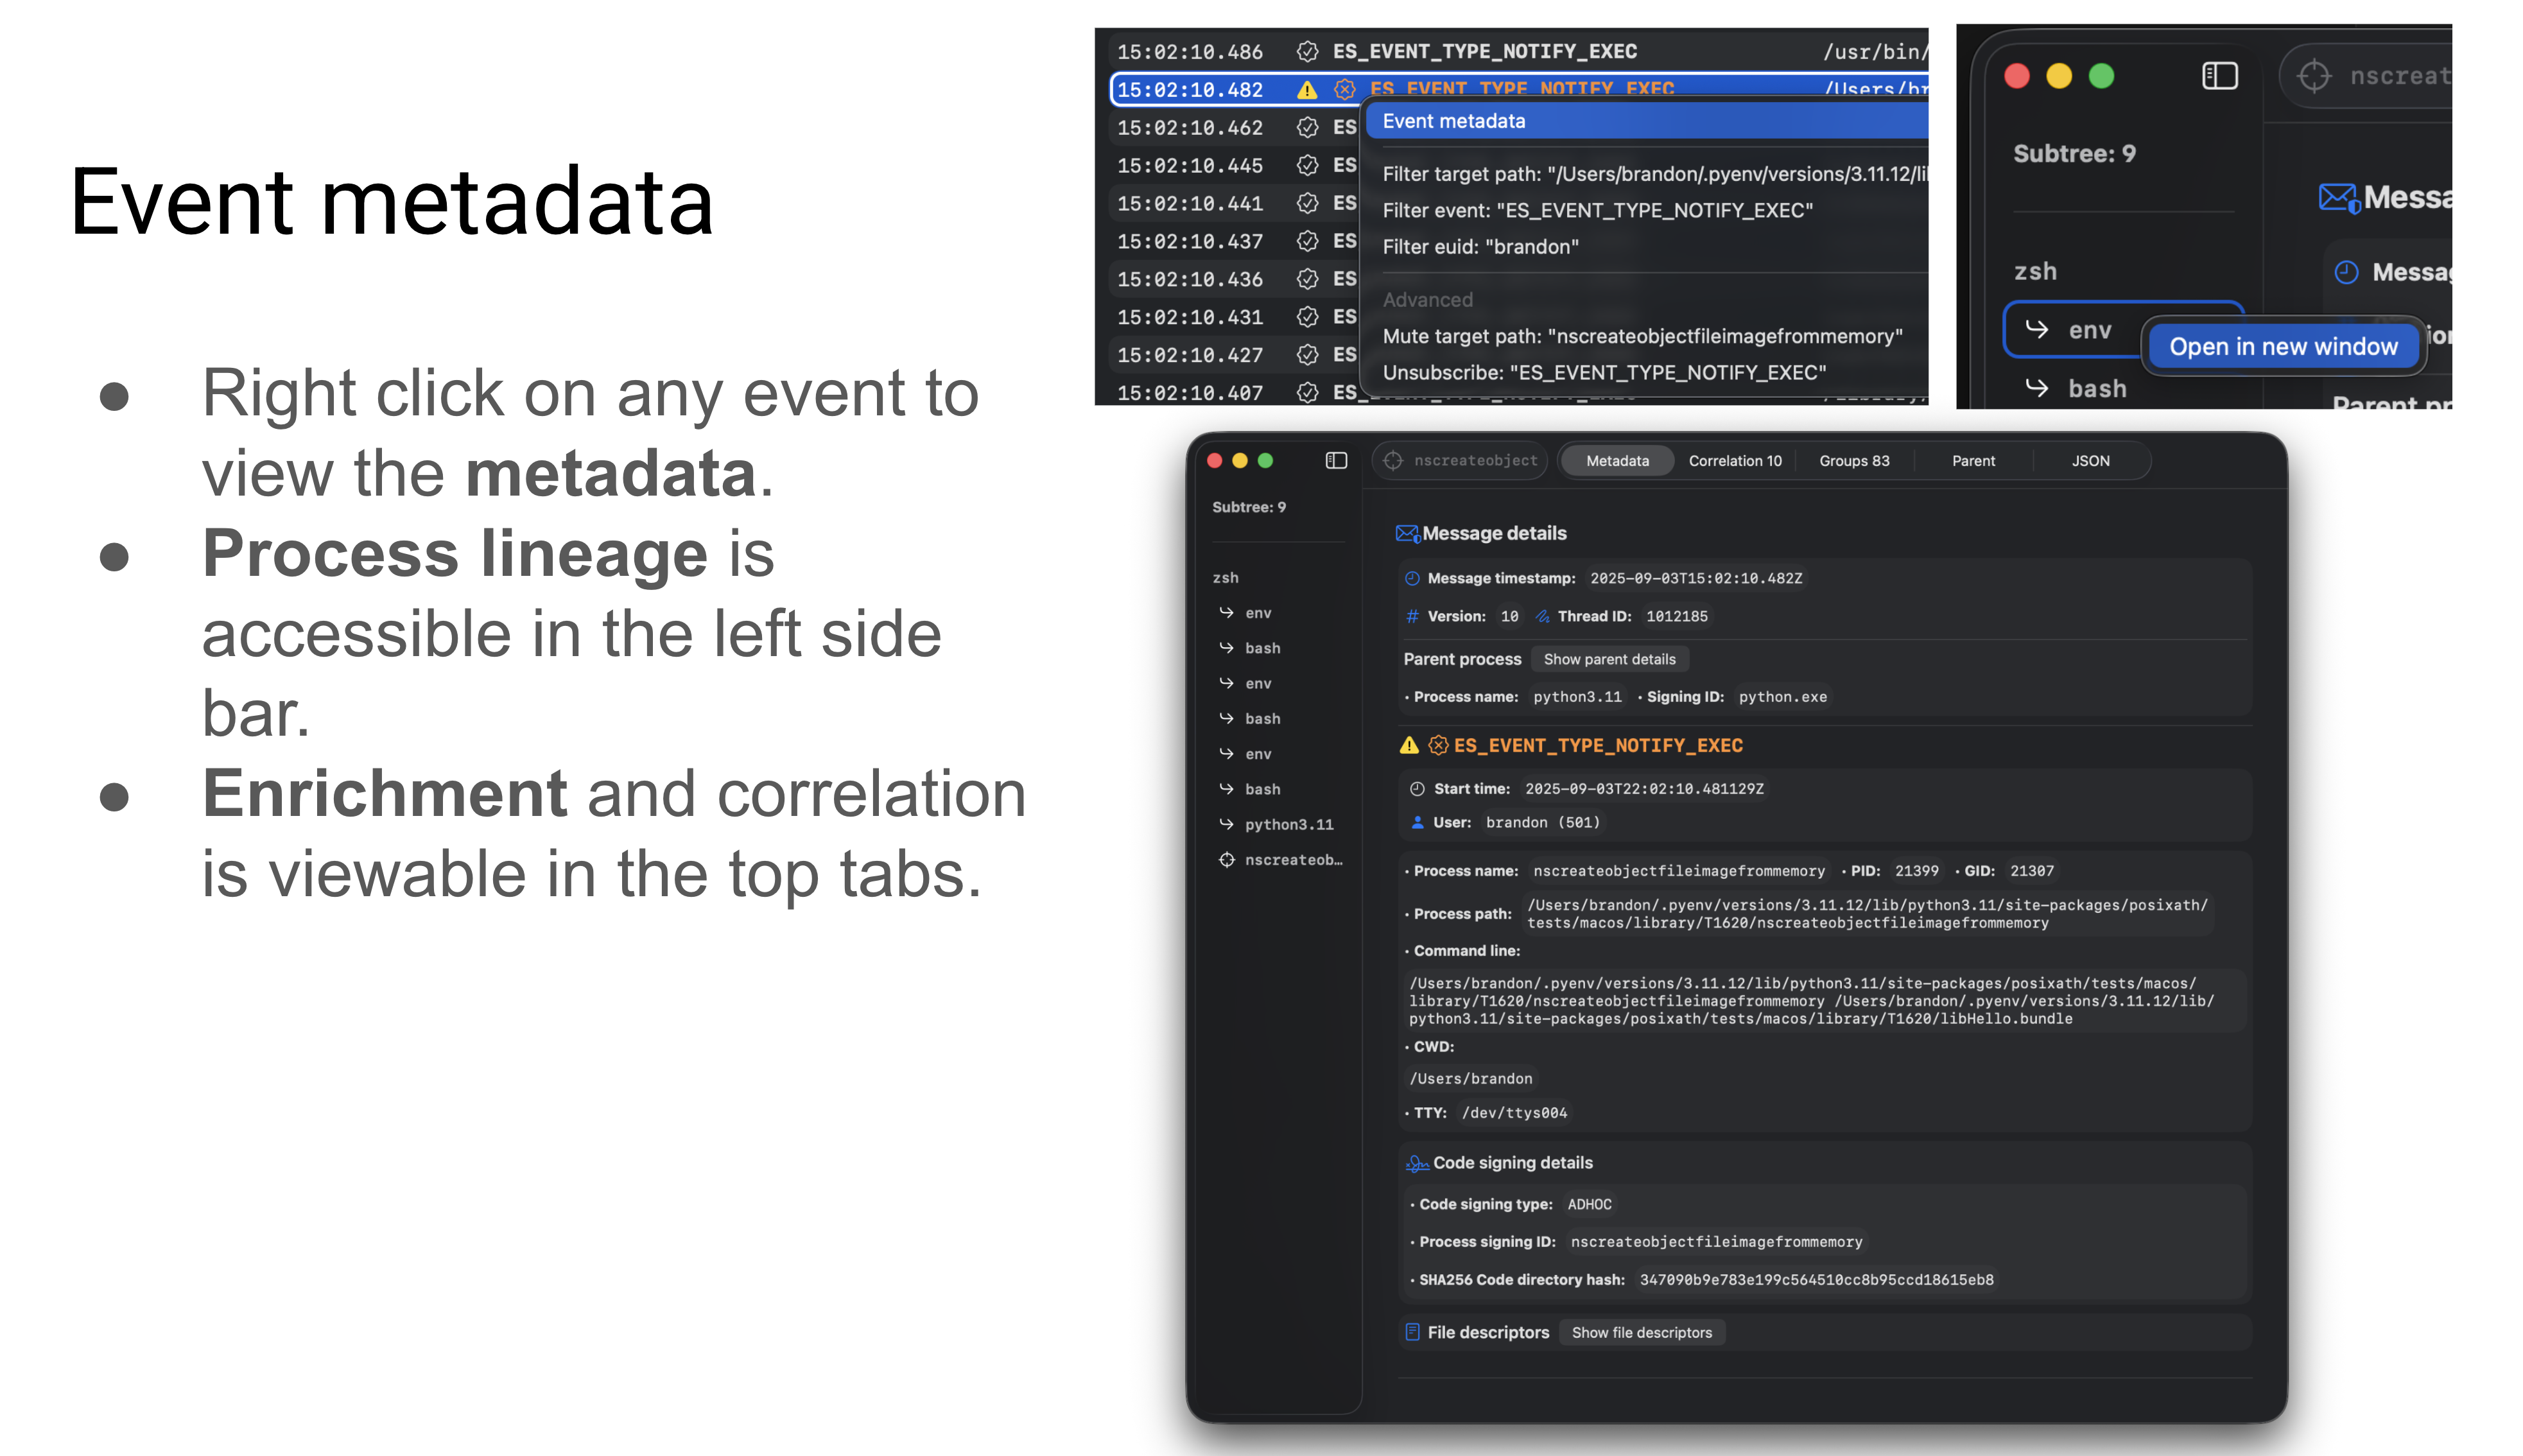 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…
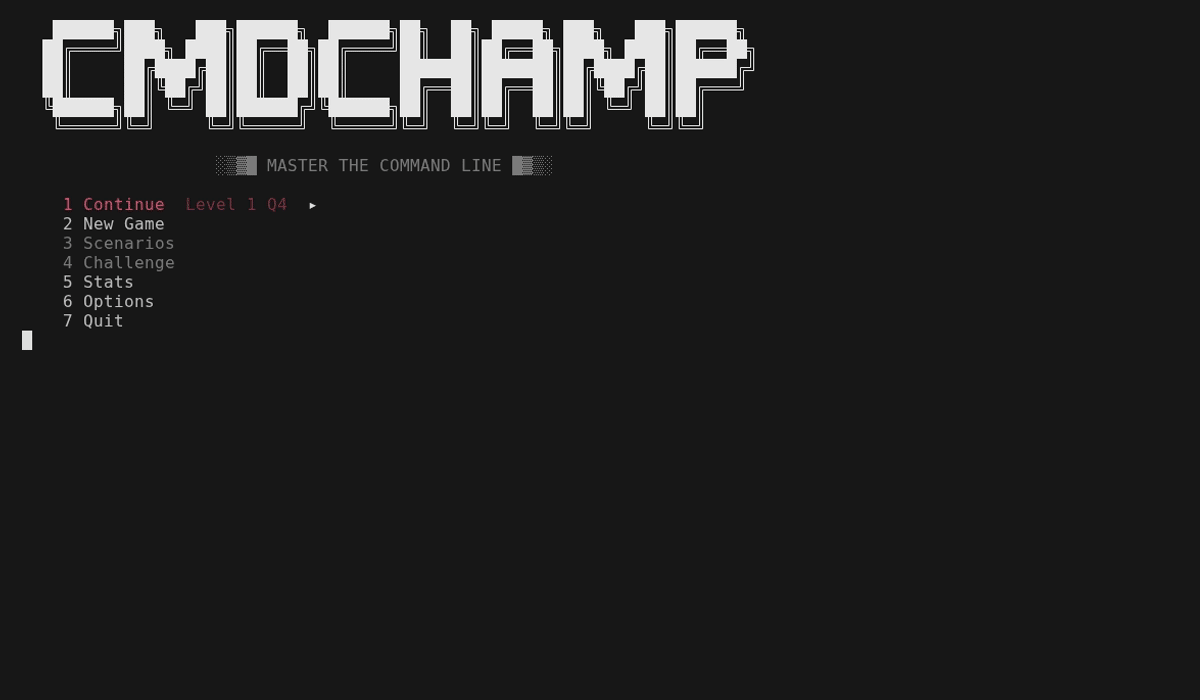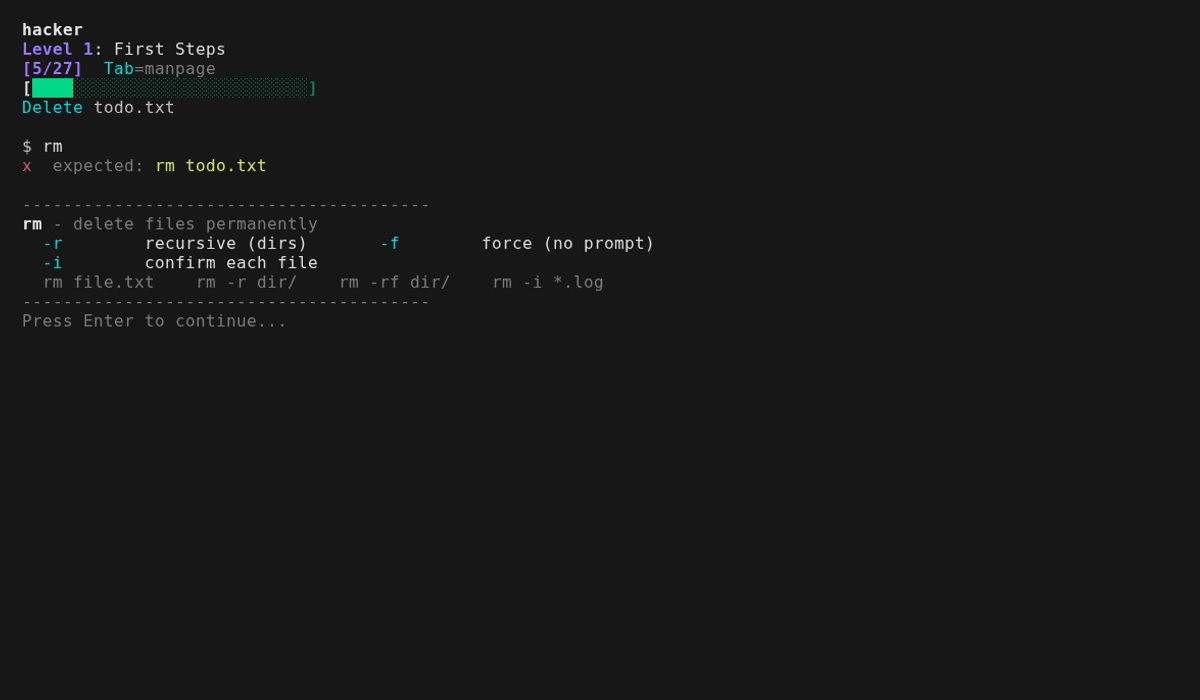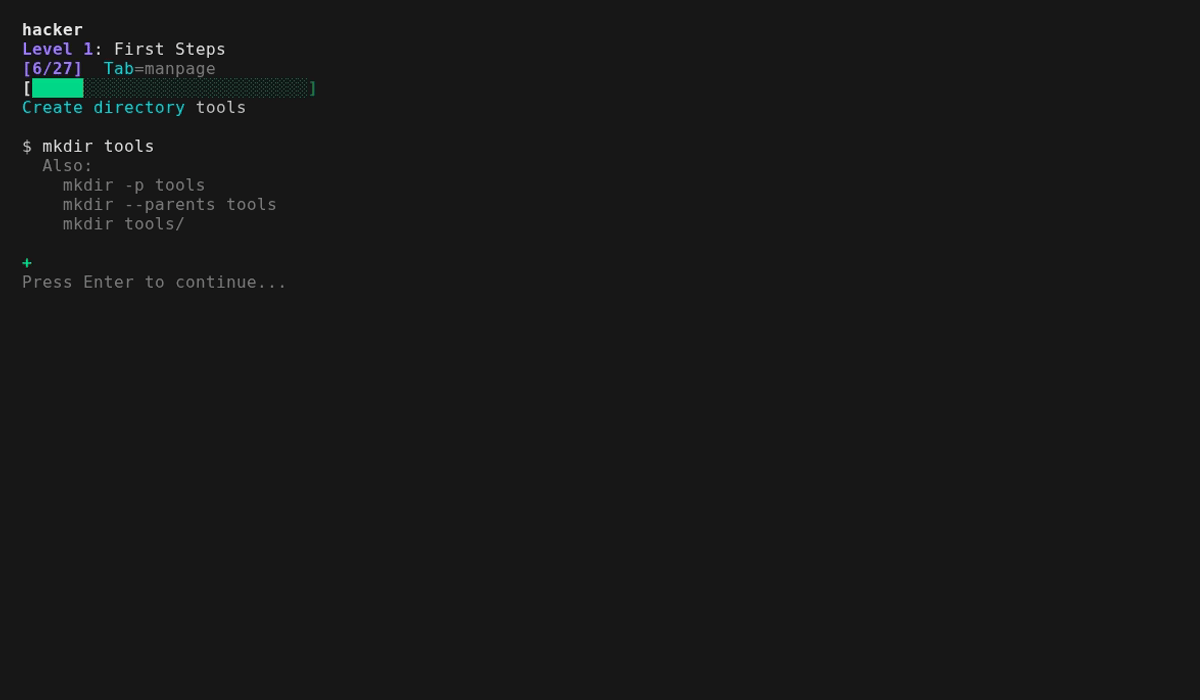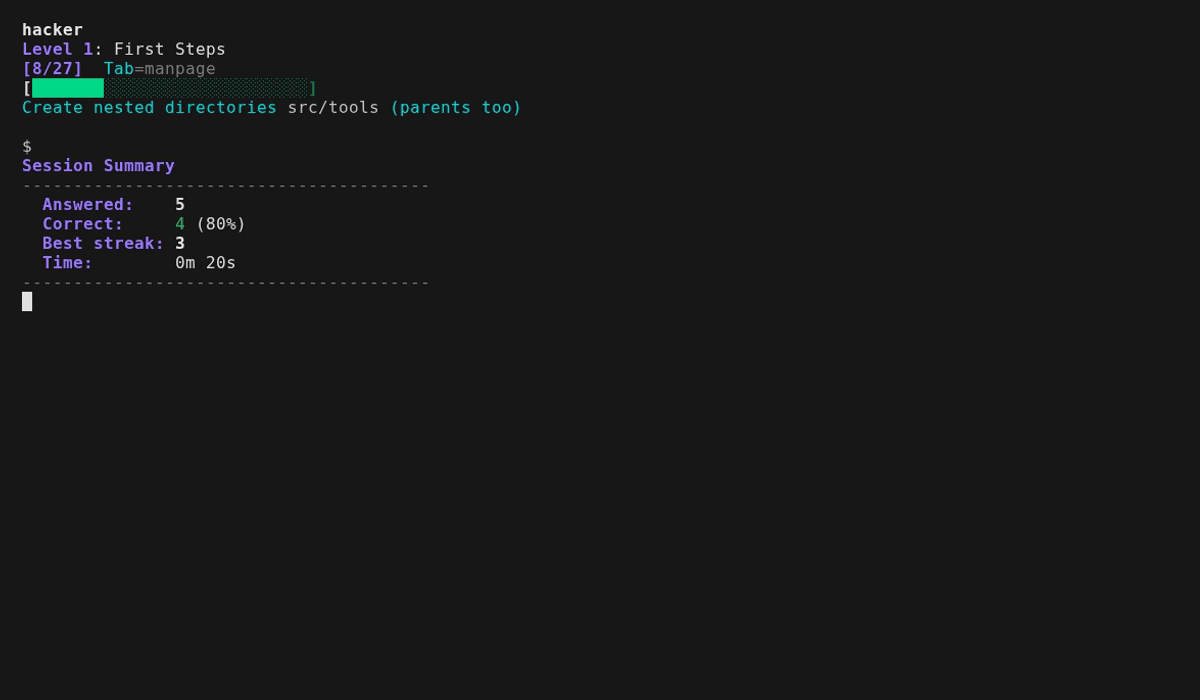 mellen9999/cmdchamp
entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges
 hasherezade/pe-bear
Outil de rétro-ingénierie pour exécutables portables avec une interface graphique conviviale
 qg5casz/walletool
Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
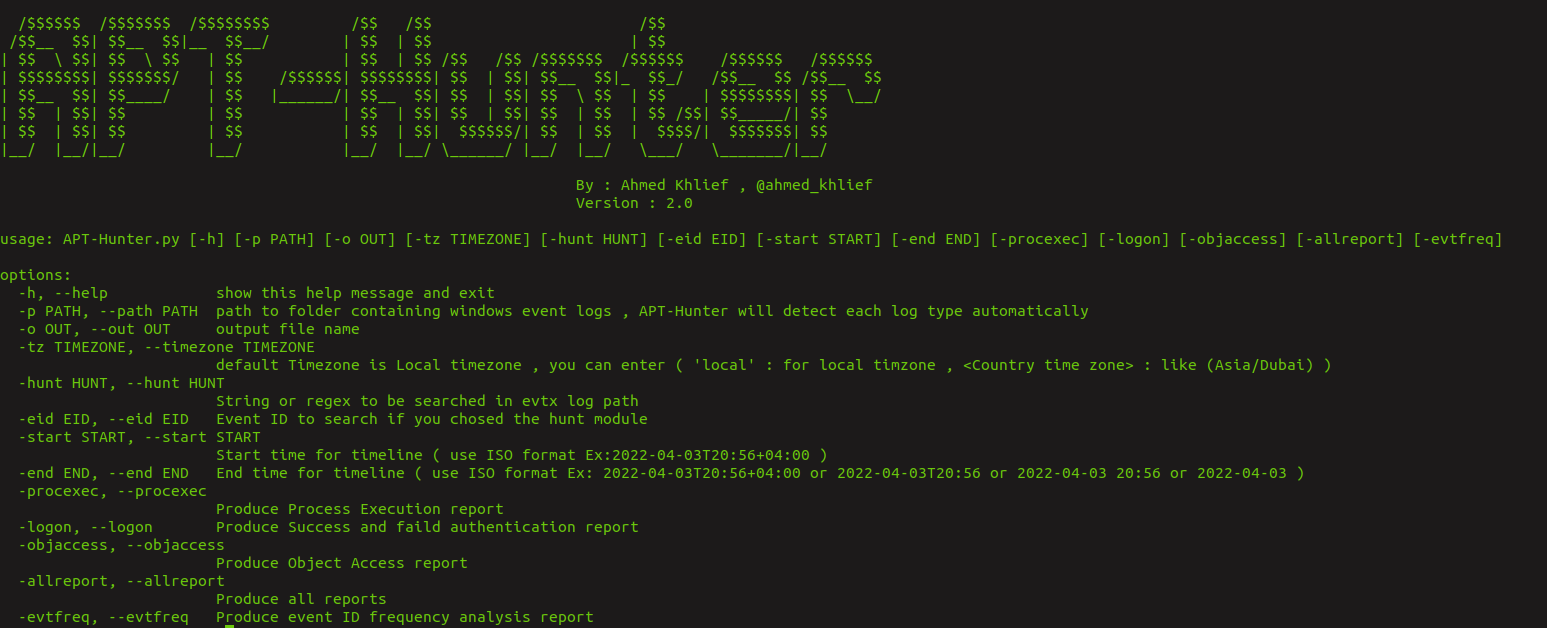 ahmedkhlief/apt-hunter
APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
 buter-chkalova/rvbbit-arsenal
Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.
 adibirzu/openclaw-security-monitor
Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…
 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 rurik/noriben
Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…